

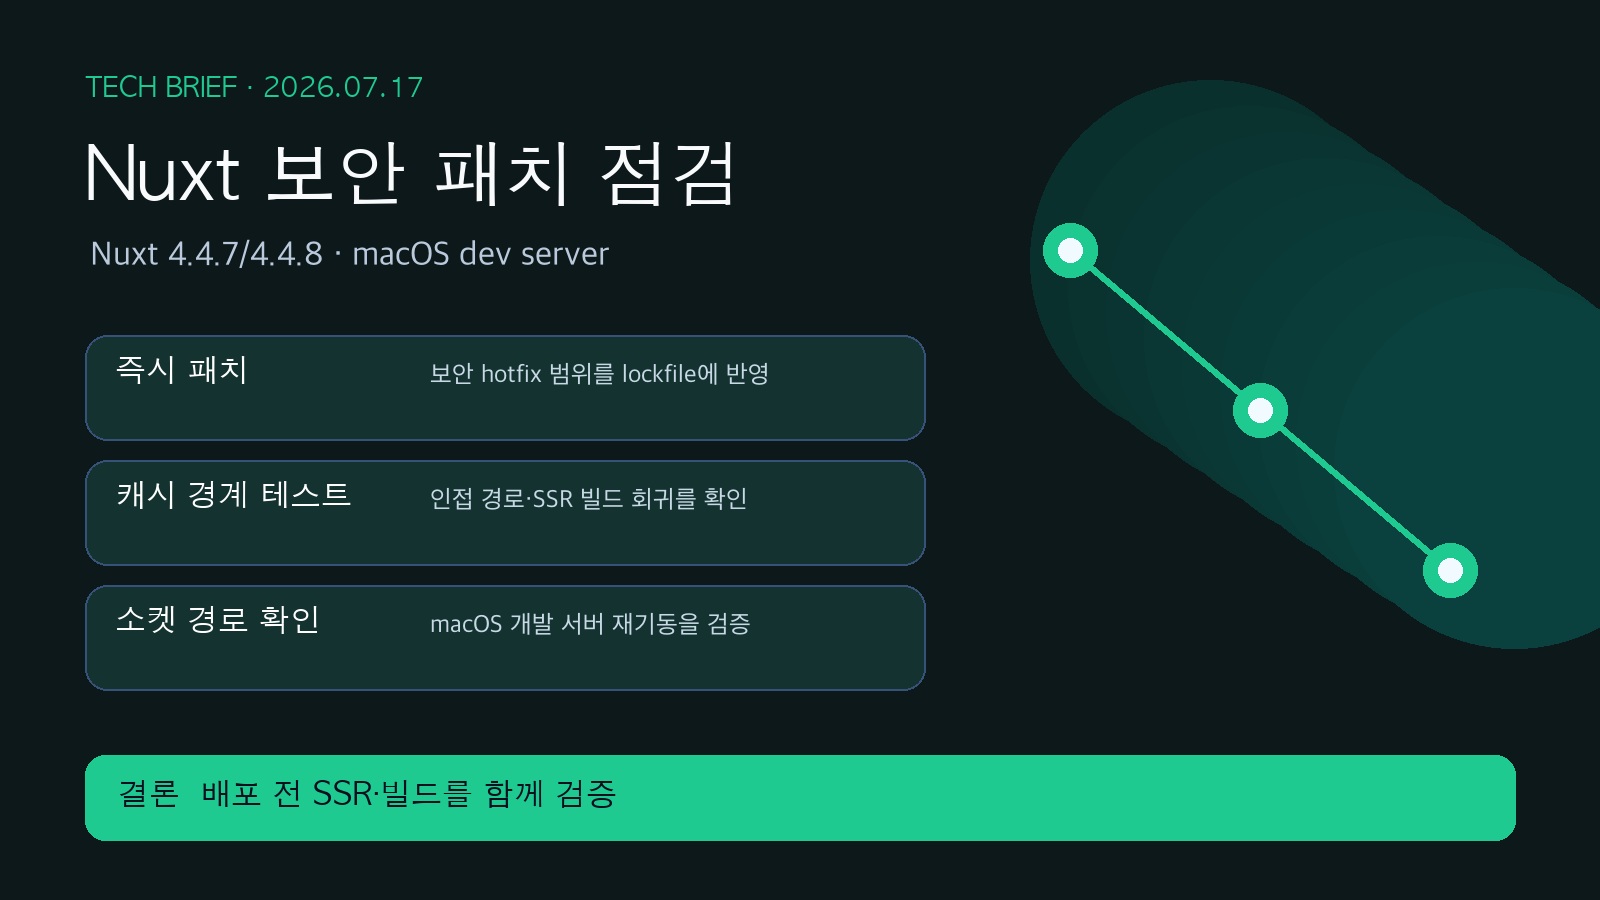
오늘의 결론: Nuxt 4.4.7·3.21.7은 6월 2일 보안 hotfix로 배포됐고, 4.4.8·3.21.8은 6월 8일 macOS 개발 서버 문제를 추가로 고쳤다. 7월 16일에는 Vite 8.1.5도 공개됐다. 지금 중요한 결정은 ‘최신 버전이 나왔으니 업데이트’가 아니라, 공개·비공개 SSR 앱 모두에서 lockfile을 패치 버전으로 올린 뒤 경로 경계, dev server 기동, SSR build와 배포 산출물을 한 묶음으로 검증하는 것이다.
특히 macOS에서 Nuxt를 개발하거나 CI가 workspace·심볼릭 링크·긴 임시 경로를 쓰는 팀은 이번 Nuxt hotfix를 단순한 로컬 불편으로 취급하면 안 된다. 개발 서버가 불안정하면 재현 가능한 보안·성능 검증 자체가 흔들린다. 반대로 릴리스의 ‘security hotfix’ 문구만 보고 취약점의 세부 영향 범위를 추정해서는 안 된다. 공식 advisory와 자신의 노출 경로를 확인하고, staging에서 재현·회귀 테스트한 뒤 배포해야 한다.
무슨 일이 있었나
Nuxt 팀은 2026년 6월 2일 Nuxt v4.4.7 및 v3.21.7을 security hotfix로 릴리스했다. 공식 노트는 해결된 advisory를 Nuxt Security Advisories에서 확인하라고 명시한다. changelog에는 Nitro의 payload extraction 판단 순서, Vite allowDirs의 shared-prefix 디렉터리 필터링, buildCache path boundary, sibling-directory traversal 방지 관련 수정이 포함돼 있다.
6월 8일 v4.4.8과 v3.21.8은 macOS에서 dev server를 실행할 때의 문제를 고친 hotfix다. 노트는 더 짧은 socket name과 tmp fallback을 언급한다. 별도로 Vite 프로젝트는 7월 16일 Vite 8.1.5를 게시했고 세부 변경은 해당 태그의 CHANGELOG를 참조하도록 안내한다.
확인 범위: 이 글은 릴리스 노트의 공개된 사실을 기준으로 한다. 현재 열려 있거나 비공개였던 advisory의 CVSS·공격 조건을 릴리스 제목만으로 확정하지 않는다. Nuxt 앱의 실제 위험도는 사용 중인 major, Nitro preset, public asset·server route 구성, 파일시스템 권한, reverse proxy에 따라 달라진다.
왜 중요한가
사실: Nuxt는 path boundary·디렉터리 허용·payload extraction·macOS socket 처리에 패치를 냈다. 해석: 이 영역들은 각각 ‘빌드가 되는가’보다 개발 서버가 접근 가능한 파일, SSR payload가 생성되는 조건, monorepo의 모듈 해석 경계를 좌우한다. 추가 확인: 여러분의 앱이 실제로 영향을 받는지는 lockfile의 해석 버전과 공개 endpoint를 기준으로 테스트해야 한다. 특히 SemVer 범위가 있어도 배포 이미지가 이전 lockfile을 재사용하면 패치는 적용되지 않는다.
Gil의 Nuxt 운영 관점에서는 프론트 기능 테스트만 통과해도 충분하지 않다. nuxi dev, nuxi build, 생성된 Nitro 서버 기동, 대표 SSR URL과 API route, CDN 뒤 캐시 헤더까지 확인해야 한다. 개발 환경에서만 통과하고 container 또는 serverless preset에서 깨지는 사례는 socket·경로·환경변수 차이에서 자주 발생한다.
1. security hotfix는 버전 범위가 아니라 lockfile로 확인한다
변경 내용: 4.4.7/3.21.7은 보안 hotfix로 발표됐으며 Nuxt는 advisory 확인을 안내한다. 실제 영향: package.json의 ^4.4.7만 보고 안전하다고 판단할 수 없다. CI 캐시와 pnpm-lock.yaml/package-lock.json이 과거 해석 결과를 고정할 수 있다. 적용 조건: Nuxt 3 계열은 3.21.7 이상, Nuxt 4 계열은 4.4.7 이상으로 실제 설치 버전을 맞추고 프로젝트 호환성도 확인한다. 검증 방법: 깨끗한 작업 디렉터리에서 frozen lockfile 설치 후 npx nuxi info와 패키지 매니저의 dependency tree로 해석된 Nuxt/Nitro/Vite를 기록한다. 빌드 이미지 안에서도 같은 명령을 실행해 로컬과 다르지 않은지 비교한다.
2. 경로 경계 수정은 monorepo·업로드 기능에서 특히 중요하다
변경 내용: 릴리스에는 buildCache path boundary와 sibling-directory traversal 방지, Vite allowDirs shared-prefix 처리 수정이 적혀 있다. 실제 영향: workspace에서 apps/web과 apps/web-admin처럼 접두사가 겹치는 폴더, alias·linked package, 사용자 파일 미리보기 경로가 있으면 의도하지 않은 해석 또는 차단이 나타날 수 있다. 적용/회피 조건: vite.server.fs.allow를 넓게 지정해 임시로 해결하는 것은 노출면을 키운다. 필요한 workspace 루트만 명시하고, public directory와 비밀 설정 파일을 분리한다. 검증 방법: 허용된 shared package import는 성공하고, 인접 형제 디렉터리·../ 정규화·심볼릭 링크를 통한 민감 파일 요청은 실패하는 fixture 테스트를 만든다. 테스트는 macOS와 Linux CI에서 각각 실행한다.
3. payload extraction·SSR은 HTML 스냅샷까지 검증한다
변경 내용: 4.4.7 changelog에는 Nitro가 payload extraction 판단 전에 noSSR를 할당하도록 한 수정이 있다. 실제 영향: route rule, SPA fallback, islands 또는 payload 추출을 쓰는 앱은 hydration 데이터의 경로·존재 여부가 바뀔 수 있다. 단위 테스트만으로는 CDN에서 실제 HTML과 payload URL이 맞물리는지를 놓치기 쉽다. 적용 조건: SEO가 필요한 페이지를 무심코 ssr: false로 전환하거나 payload 캐시를 사용자별 응답과 공유하면 안 된다. 검증 방법: production build를 로컬에서 띄운 뒤 로그인 전/후 대표 URL을 curl -I 및 브라우저로 검사한다. HTML의 canonical, payload 참조, 200/404, cache-control, hydration error를 Playwright 스냅샷과 콘솔 오류 0건 기준으로 비교한다.
4. macOS socket hotfix는 개발 환경을 코드로 고정할 이유다
변경 내용: 4.4.8/3.21.8은 짧은 socket name과 tmp fallback으로 macOS dev server 문제를 해결한다. 실제 영향: 깊은 workspace 경로 또는 긴 임시 디렉터리에서 HMR이 불안정하거나 시작에 실패하는 경우가 줄어들 수 있다. 적용 조건: 이 문제는 production Linux 런타임의 직접 보안 수정이 아니라 개발 서버 hotfix다. 그렇지만 로컬 재현성이 깨지면 hotfix 검증과 보안 패치 배포도 지연된다. 검증 방법: 실제 개발자 Mac에서 긴 절대 경로의 fresh clone, 기존 clone, monorepo 패키지 각각으로 pnpm dev를 3회 재시작한다. HMR 변경 반영 시간, 소켓/ENOENT 오류, CPU 점유를 기록한다.
5. Vite 8.1.5는 Nuxt 업그레이드와 분리해 평가한다
변경 내용: Vite는 7월 16일 8.1.5를 릴리스했다. 실제 영향: Nuxt가 직접 관리하는 Vite 버전과 애플리케이션이 override한 버전이 다르면 기대와 다른 build graph가 나올 수 있다. 적용 조건: Nuxt가 선언한 호환 범위를 무시하고 Vite major를 강제하지 말고, plugin·Vitest·legacy browser 설정도 함께 평가한다. 검증 방법: pnpm why vite로 중복을 확인하고, cold build 시간·산출물 크기·SSR smoke·client navigation·HMR을 baseline과 비교한다. bundle size만 줄어도 hydration 오류가 생기면 승격하지 않는다.
개발자 실행 계획
- P0: 새 브랜치에서 Nuxt 3은 3.21.8, Nuxt 4는 4.4.8 이상으로 lockfile을 갱신하고 diff를 검토한다.
- P0:
package.json, lockfile, Dockerfile/CI cache key를 점검해 실제 배포 이미지가 새 dependency tree를 쓰는지 증명한다. - P0: Nuxt Security Advisories를 확인해 사용 중 major와 노출된 route에 해당하는 항목을 보안 티켓에 연결한다.
- P1:
nuxt.config.ts의vite.server.fs.allow, alias, routeRules, Nitro preset을 최소 권한 원칙으로 검토한다. - P1: CI에
nuxi build뒤 Nitro 기동 및 대표 SSR/API smoke test를 넣고 200/404, hydration console 오류, TTFB를 관찰한다. - P1: path traversal·인접 sibling·symlink fixture를
tests/security/path-boundary.spec.ts에 추가한다. - P2: macOS 개발자는 긴 경로 fresh clone에서 dev/HMR 재기동 테스트를 표준 onboarding 체크리스트에 넣는다.
- P2: Vite override가 있다면 제거한 baseline과 비교해 build 시간·bundle 크기·SSR 회귀를 기록한다.
리스크와 한계
패치 업그레이드도 plugin peer dependency, generated types, route payload, CI Node 버전에 영향을 줄 수 있다. build 실패, SSR 5xx, hydration error 증가, 예기치 않은 파일 접근 허용/차단이 발생하면 이전 lockfile과 직전 이미지로 롤백한다. security hotfix의 상세 공격 조건은 advisory에서 확인하기 전까지 추정하지 말아야 한다. 또한 dev server 성공은 production 안전성의 증거가 아니다. reverse proxy, object storage, CDN cache key, serverless filesystem 권한까지 별도 검증해야 한다.
FAQ
Nuxt 4.4.7과 4.4.8 중 어느 버전으로 올려야 하나?
Nuxt 4 사용자는 보안 hotfix 뒤 macOS dev server 수정까지 포함한 4.4.8 이상을 staging에서 검증하는 것이 합리적이다. Nuxt 3 사용자는 같은 이유로 3.21.8 이상을 검토한다. 단, 조직 lockfile과 plugin 호환성을 함께 테스트해야 한다.
Nuxt security hotfix면 운영 서버를 즉시 재배포해야 하나?
인터넷에 노출된 SSR/API 앱이라면 advisory 범위 확인과 패치 검증을 긴급 우선순위로 둔다. 다만 무검증 즉시 배포보다 깨끗한 설치·SSR smoke·경로 경계 테스트를 거친 canary 배포가 더 안전하다.
macOS 개발 서버 hotfix가 Linux 배포 성능도 높이나?
공식 노트가 말하는 직접 대상은 macOS dev server의 socket 처리다. Linux production 성능 향상으로 일반화할 근거는 없다. production에는 별도 build·TTFB·오류율 측정이 필요하다.
출처 및 추가 읽기
- Nuxt v4.4.8 공식 릴리스
- Nuxt v3.21.8 공식 릴리스
- Nuxt v4.4.7 security hotfix
- Nuxt v3.21.7 security hotfix
- Nuxt GitHub Security Advisories
- Vite v8.1.5 공식 릴리스
- Nuxt 공식 업그레이드 가이드
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.