

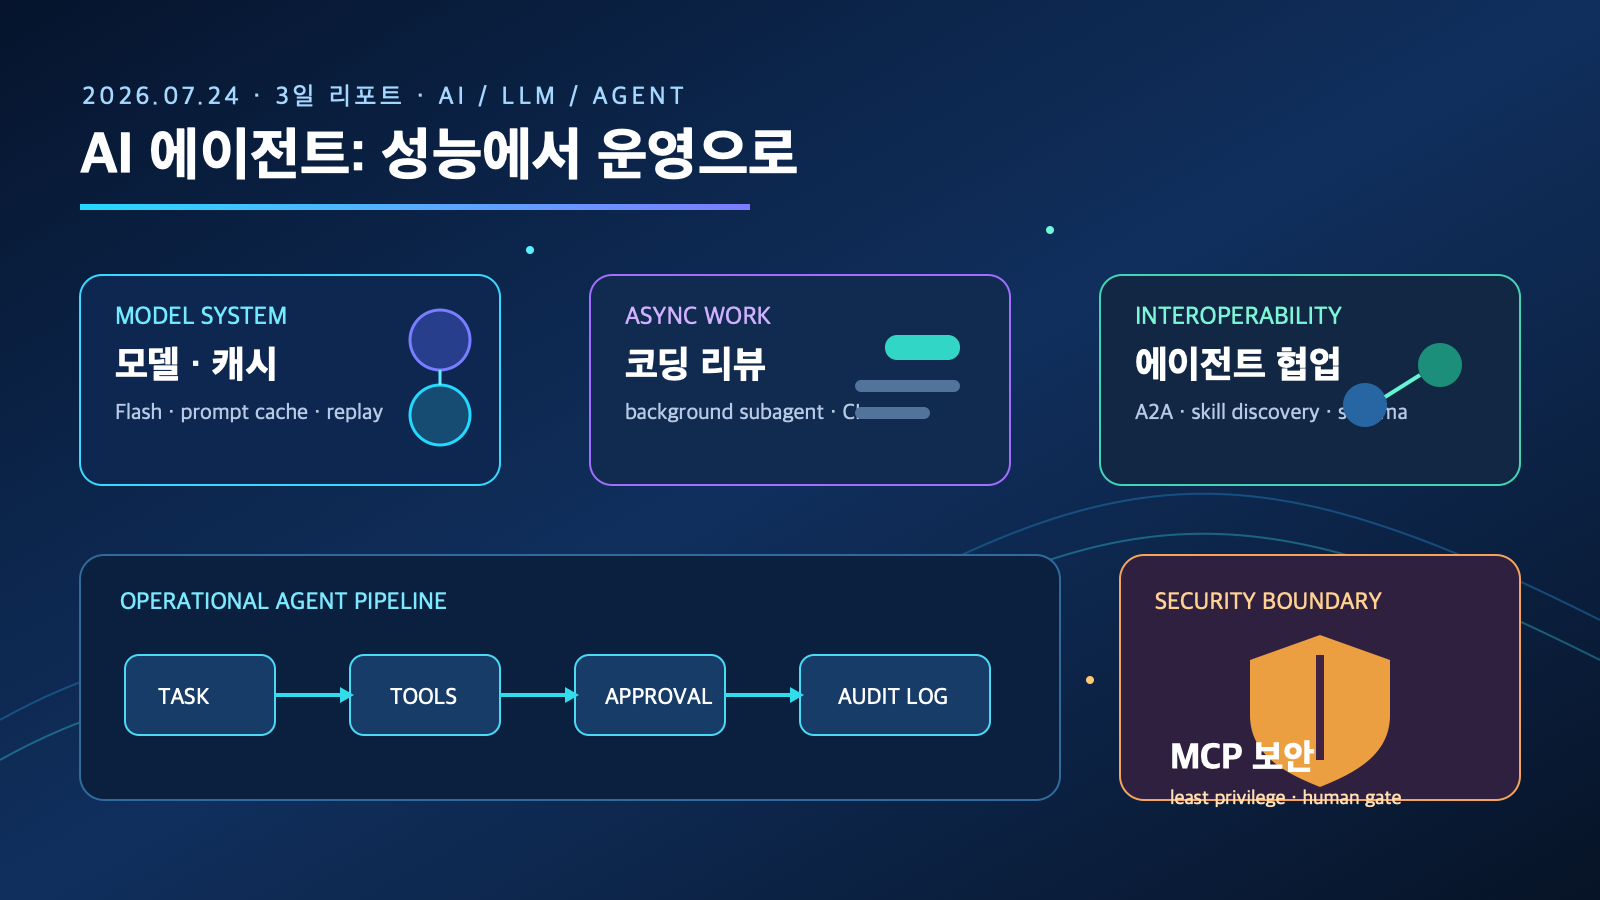
요약: 최근 72시간의 AI/LLM·AI 에이전트·개발자 도구 흐름은 새 모델의 숫자 경쟁보다 운영 가능한 에이전트 시스템으로 무게중심이 이동했다는 점으로 요약된다. 모델 캐시와 도구 호출의 재현성, 백그라운드 코드 리뷰, 에이전트 간 연결(A2A), MCP/HTTP 보안 경계가 동시에 제품과 프레임워크 릴리스에 나타났다.
핵심 답변: 이번 3일 동안 무엇이 바뀌었나
확인된 사실: Google은 7월 21일 Gemini 3.6 Flash·3.5 Flash-Lite·3.5 Flash Cyber를 소개했고, Microsoft Agent Framework 1.12.1은 GPT-5.6용 명시적 프롬프트 캐시 브레이크포인트와 커스텀 MCP Streamable HTTP 클라이언트 보안 가이드를 추가했다. Anthropic의 Claude Code 2.1.218은 /code-review를 백그라운드 서브에이전트로 실행하도록 바꿨다. 이어 Microsoft는 7월 23일 에이전트·워크플로의 A2A 어댑터를 별도 프리릴리스로 공개했다.
실무적 해석: 이는 특정 제품이 곧바로 표준이 된다는 뜻은 아니다. 다만 모델을 호출하는 단일 챗봇보다, 캐시·도구·승인·관측·연결 규약을 가진 작업 시스템을 설계해야 한다는 신호가 여러 공급자의 독립된 업데이트에서 반복됐다.
3일 결론
- 모델 선택은 운영 계약의 일부다. 캐시와 추론/도구 호출 재생(replay) 동작을 버전별로 검증해야 한다.
- 에이전트 UX는 비동기 작업으로 이동한다. 리뷰처럼 오래 걸리는 업무는 대화창을 점유하지 않되, 결과·권한·중단 조건을 남겨야 한다.
- 연결성은 보안 경계를 넓힌다. A2A와 MCP를 붙일수록 서비스 계정, 입력 신뢰도, 승인 정책을 제품 기능으로 다뤄야 한다.
흐름 1. 모델 업데이트의 초점은 성능표보다 호출 비용·재현성으로 확장
Gemini의 경량·사이버 특화 라인과 프레임워크의 캐시 제어
사실: Google은 Flash, Flash-Lite, Cyber라는 서로 다른 사용 목적의 Gemini 라인을 소개했다. 같은 기간 Microsoft Agent Framework 1.12.1은 agent-framework-openai에 GPT-5.6의 명시적 프롬프트 캐시 브레이크포인트와 예제를 추가했고, Gemini 함수 호출 재생에서 thought signature를 보존하도록 수정했다. 또한 reasoning-paired tool call의 stateless replay 수정도 릴리스 노트에 포함됐다.
근거: Google의 발표와 Microsoft의 공개 릴리스 노트는 아래 원문에서 확인할 수 있다. Google Gemini 발표, Microsoft Agent Framework 1.12.1.
시사점: 이번 변화만으로 각 모델의 우열을 단정할 수는 없다. 대신 프롬프트를 어디에서 나누고, 도구 호출 상태를 어떻게 이어가며, 모델 교체 후 동일 업무가 재현되는지를 비용·정확도와 함께 회귀 테스트해야 한다. 모델 이름만 환경 변수로 바꾸는 배포는 이제 충분하지 않다.
흐름 2. 코딩 에이전트는 ‘대화’에서 백그라운드 업무 단위로 이동
Claude Code의 백그라운드 코드 리뷰
사실: Claude Code 2.1.218은 /code-review가 백그라운드 서브에이전트에서 실행되도록 변경했다. 같은 릴리스에는 MCP 서버 연결 실패 시 HTTP 상태와 오류 텍스트를 보여주는 개선, 신뢰되지 않은 폴더의 agent frontmatter hook 실행 방지 등 운영·진단 관련 수정도 담겼다.
해석: 이 방식은 개발자가 리뷰가 끝날 때까지 주 세션을 멈추지 않아도 된다는 장점이 있다. 반면 비동기 에이전트는 작업 범위가 불명확하면 비용과 권한을 과소비할 수 있다. 초기 적용은 변경 파일 수와 실행 시간을 제한한 읽기 전용 리뷰, 결과를 PR 코멘트 초안으로만 남기는 방식이 안전하다.
흐름 3. 에이전트 간 연결(A2A)은 확장성의 기회이자 제어면의 증가
Microsoft의 A2A 어댑터와 워크플로 연결
사실: Microsoft는 agent-framework-hosting-a2a 프리릴리스에 progressive agent/workflow A2A 어댑터, 네이티브 카드 생성, 스킬 발견, 타입 변환, 모드 인지 검증을 추가했다고 밝혔다.
시사점: 이는 에이전트를 하나의 대화 모델이 아니라 다른 에이전트·워크플로와 조립하는 실행 단위로 다루려는 움직임이다. 다만 이 항목은 정식 안정판이 아닌 프리릴리스다. 프로덕션 도입 주장으로 확대하지 말고, 계약(schema) 검증·타임아웃·호출별 감사 로그가 있는 샌드박스 통합 시험으로 한정해야 한다.
흐름 4. MCP·HTTP 보안은 선택적 하드닝이 아니라 배포 전제
연결 도구의 입력과 권한을 별도로 설계하기
사실: Microsoft Agent Framework 1.12.1은 커스텀 MCP Streamable HTTP 클라이언트용 보안 가이드를 추가했다. Claude Code의 이번 릴리스도 MCP 연결 실패의 HTTP 상태를 노출해 진단성을 높였다. 이는 취약점의 존재를 단정하는 발표가 아니라, 에이전트가 외부 도구와 통신할 때 연결 설정·실패·신뢰 경계를 명시적으로 다뤄야 한다는 구현상 신호다.
개발 원칙: 모델 출력은 도구 권한이 아니다. 외부 문서·PR·웹 응답에서 온 지시문은 신뢰 수준을 분리하고, 쓰기·배포·비밀 접근 작업에는 사람이 확인 가능한 승인 단계를 둬야 한다. MCP 서버마다 최소 범위 토큰을 발급하고, 허용 도구·호스트·데이터 경로를 정책으로 기록하자.
흐름 5. Codex 알파 채널은 실험 속도와 배포 안정성을 분리하라는 신호
사실: OpenAI Codex 저장소는 7월 23일 rust-v0.146.0-alpha.5 릴리스를 게시했다. 태그 자체가 alpha이므로, 이 항목은 정식 배포 가능한 안정 릴리스가 아니라 실험 채널 업데이트로 분류해야 한다.
실무 영향: 빠른 코딩 에이전트 업데이트는 가치가 있지만, 팀 표준을 자동으로 올리는 근거가 되지는 않는다. 고정 버전의 CI 경로와 별도의 canary 작업공간을 분리하고, 파일 수정·네트워크·명령 실행 권한을 최소화한 뒤 실제 저장소의 테스트 통과율과 되돌리기 가능성을 측정하자.
개발자 액션 체크리스트
- 이번 주: 자주 쓰는 모델 1개와 핵심 도구 호출 3개를 골라 캐시 경계·재시도·출력 차이를 기록하는 회귀 테스트를 만든다.
- 에이전트 파일 권한: 리뷰 에이전트에는 읽기 권한부터 주고, 병합·배포·비밀 읽기는 사람 승인 뒤에만 허용한다.
- MCP 연결: 서버별 토큰 범위, 허용 호스트, 타임아웃, 실패 로그 보존 기간을 명시한다.
- 연결 실험: A2A는 단일 업무·명시적 스키마·감사 로그가 있는 시험 워크플로로 시작하며, 프리릴리스 의존성은 운영 경로와 분리한다.
자주 묻는 질문(FAQ)
Q. 지금 바로 모든 코딩 작업을 백그라운드 에이전트에 넘겨도 되나?
A. 아니다. 백그라운드 실행은 대기 시간을 줄이지만 변경 범위와 권한 관리를 자동으로 해결하지 않는다. 먼저 읽기 전용 분석과 테스트 생성처럼 되돌리기 쉬운 업무로 평가하고, 실행 시간·비용·수정 파일 수의 상한을 둔다.
Q. A2A 또는 MCP를 쓰면 무엇을 가장 먼저 점검해야 하나?
A. 인증 정보의 최소 권한, 입력 출처 분리, 쓰기 작업 승인, 호출 로그다. 연결 자체보다 ‘누가 어떤 도구를 어떤 데이터로 호출했는지’를 재현할 수 있어야 한다.
Q. 이번 3일 리포트의 가장 실용적인 한 줄은?
A. 에이전트를 모델 데모가 아니라 권한·상태·비용·감사 로그를 가진 운영 시스템으로 설계하기 시작하라는 것이다.
주요 출처
- Microsoft Agent Framework 1.12.1 release notes
- Claude Code v2.1.218 release notes
- Microsoft A2A hosting prerelease
- OpenAI Codex alpha release
- Google의 Gemini Flash/Cyber 발표
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.