

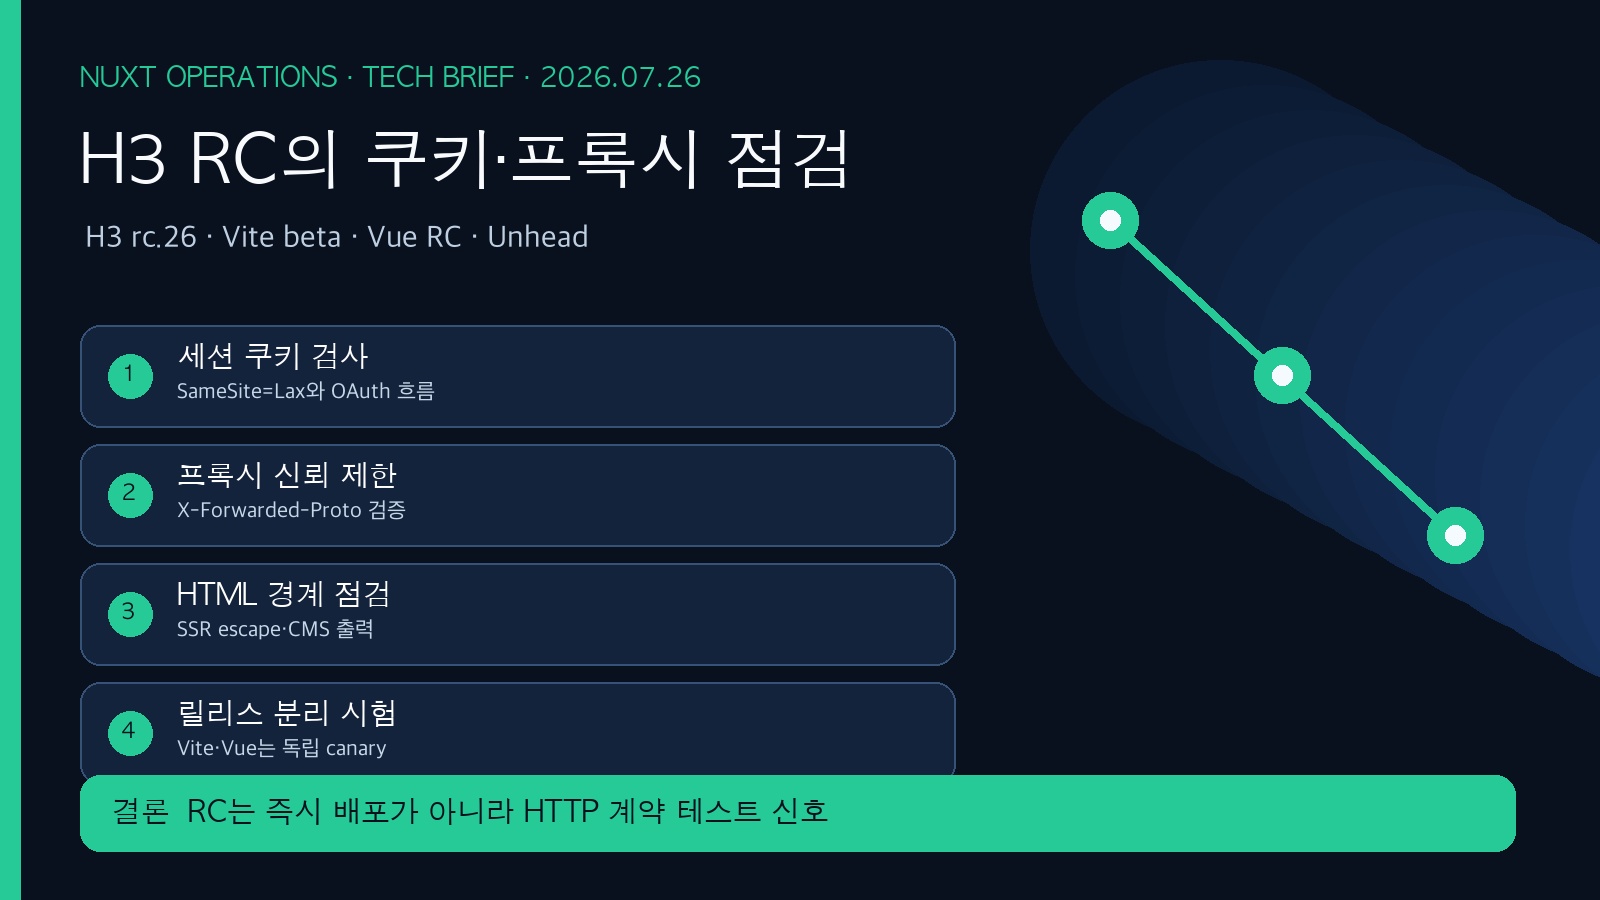
핵심 답변: 2026년 7월 22~24일 Nuxt 인접 생태계의 실제 변화는 새 기능을 서둘러 쓰는 문제가 아니라 서버 경계·쿠키·프록시·HTML 출력·빌드 체인을 재검증하는 문제다. H3 2.0.1-rc.26은 세션 쿠키 기본값을 SameSite=Lax로 바꾸고, HTML tagged template의 보간값 escaping, proxy·CORS·Basic auth·cookie 처리 보완을 포함했다. 동시에 Vite 8.2.0-beta.0, plugin-legacy 8.2.2, Vue 3.6.0-rc.2와 Unhead 3.2.3이 나왔다.
Nuxt 운영자에게 가장 우선인 항목은 H3 RC다. Nuxt/Nitro가 사용하는 H3 계층을 직접 올리거나 Nitro 3·향후 프레임워크 조합을 시험하는 서비스라면, 로그인 후 cross-site 이동, reverse proxy의 X-Forwarded-Proto, HTML 응답, 스트리밍, 큰 쿠키와 API body 제한을 함께 검사해야 한다. 반면 Vite 8.2 beta·Vue 3.6 RC는 안정 버전 전제의 production 일괄 업그레이드 대상이 아니라 별도 canary다.
오늘의 결론: lockfile에 실제 전이 의존성을 기록한 뒤, H3은 인증·프록시 smoke test부터, Vite/Vue는 별도 브랜치의 build·SSR·hydration 회귀부터 시작한다. 이번 릴리스는 성능 향상이나 보안 완결을 약속하는 근거가 아니라, 현재 서비스의 HTTP 계약을 명시적으로 테스트할 좋은 계기다.
무슨 일이 있었나
7월 24일 H3 팀은 H3 v2.0.1-rc.26을 공개했다. 릴리스 노트에는 session cookie의 기본 SameSite=Lax, HTML tagged template에서 보간값 escape, resolveDotSegments의 mergeSlashes 옵션, validated handler와 SSE API 개선이 포함된다. 또한 cookie chunk 수 상한, CORS의 단일 헤더 처리와 null origin+credentials 경고, Basic-auth UTF-8/타이밍 처리, framing header를 덮어쓰지 않는 proxy, x-forwarded-proto 신뢰를 opt-in으로 만드는 변경을 명시한다.
7월 22~23일 Vite 팀은 Vite 8.2.0-beta.0과 @vitejs/plugin-legacy 8.2.2를 배포했다. 두 릴리스의 상세 변경은 tag의 CHANGELOG를 기준으로 확인해야 하며, beta와 plugin patch라는 성격을 안정판 성능 보장으로 과장하면 안 된다.
같은 7월 22일에는 Vue 3.6.0-rc.2와 Unhead 3.2.3가 공개됐다. Vue는 RC이고 Unhead 3.2.3은 schema-org 조직 identity에서 logo를 유지하는 bug fix를 기록한다. Nuxt 앱에서 head·SEO 메타를 Unhead로 관리한다면 작은 수정이어도 구조화 데이터 스냅샷을 확인할 이유가 된다.
확인된 사실: 위 버전·날짜·변경 요약은 각 프로젝트의 공식 GitHub release에서 확인했다. 해석: Nuxt 앱의 취약 지점은 클라이언트 코드만이 아니라 SSR 응답을 만드는 HTTP 유틸리티와 배포 프록시의 조합에 있다. 불확실성: H3 RC가 현재 사용 중인 Nuxt 안정판에 언제·어떤 버전으로 전이되는지는 pnpm why h3 또는 lockfile로 확인해야 하며, RC를 production에 반영할 필요는 없다.
왜 중요한가
세션 cookie의 SameSite=Lax 기본화는 CSRF 방어와 인증 UX의 균형을 바꾸는 변경이다. 일반적인 top-level navigation에서는 쿠키가 보내질 수 있지만, iframe 안의 로그인, cross-site POST, 외부 도메인에서 시작한 특정 인증 콜백은 기대와 달라질 수 있다. “Lax가 더 안전하다”는 단순 문장만으로 충분하지 않다. 서비스의 OAuth callback, 결제 리다이렉트, 서브도메인, embedded widget을 실제 브라우저에서 검사해야 한다.
HTML 보간 escaping과 raw trust marker 변경은 SSR에서 사용자·CMS 데이터가 HTML로 섞일 때 특히 중요하다. 이를 H3 릴리스는 개선으로 기록하지만, 이미 raw() 또는 문자열 조합으로 신뢰 경계를 우회한 코드의 안전성을 자동으로 보장하지 않는다. WordPress headless API에서 제목·excerpt·HTML을 가져오는 Nuxt 서비스라면, 어디에서 sanitize하고 어느 계층에서 HTML을 의도적으로 허용하는지 코드 리뷰 기준을 명확히 해야 한다.
x-forwarded-proto 신뢰 opt-in은 reverse proxy 뒤에서 URL·secure cookie·redirect를 구성하는 배포에 직접 관련된다. 신뢰하지 않는 클라이언트가 그 헤더를 만들 수 있는 환경에서 무조건 믿으면 HTTPS 판단과 redirect가 오염될 수 있다. 반대로 기존 구성이 프록시 헤더에 암묵적으로 의존했다면 staging에서 secure cookie와 canonical URL이 깨질 수 있다. 이는 H3가 제공한 변경과 보안 caveat에서 도출한 운영 분석이다.
1. H3 session의 SameSite=Lax: 로그인 플로우를 코드가 아닌 브라우저에서 검증한다
변경 내용: rc.26은 session cookie 기본값을 SameSite=Lax로 둔다. 실제 영향: H3 session을 직접 쓰는 Nitro endpoint 또는 향후 이 값을 상속할 조합에서, 기본 쿠키 속성에 기대던 로그인 흐름이 달라질 수 있다. 특히 별도 인증 도메인, iframe, POST callback을 둔 서비스가 우선 점검 대상이다.
적용/회피 조건: 현재 lockfile이 H3 1.x 또는 안정 버전을 사용하면 RC를 맞추기 위해 강제 override하지 않는다. 신규 구현이나 canary에서만 기본값을 확인하고, cross-site cookie가 기능상 정말 필요할 때만 SameSite=None; Secure를 명시하며 CSRF token·Origin 검증을 함께 둔다. 단순 편의를 위해 모든 session cookie를 None으로 낮추는 것은 회피한다.
검증 방법: Playwright에 같은 사이트 로그인, 외부 IdP callback, 새 탭 복원, 로그아웃, 만료 후 재로그인 시나리오를 만든다. DevTools 또는 응답 헤더에서 Set-Cookie의 SameSite·Secure·Domain·Path를 저장하고, 401/403 비율과 session 재발급 수를 canary 전후 비교한다.
2. proxy와 forwarded header: HTTPS 종료 지점을 신뢰 모델에 넣는다
변경 내용: rc.26은 x-forwarded-proto 신뢰를 opt-in으로 바꾸고, proxy의 forwardHeaders가 framing header를 덮지 않도록 고쳤다. 실제 영향: Cloudflare·Nginx·load balancer 뒤 Nuxt SSR은 외부 HTTPS와 내부 HTTP가 공존한다. 프로토콜 판단이 달라지면 absolute redirect, canonical URL, secure cookie, OAuth callback URL이 영향을 받을 수 있다.
적용/회피 조건: CDN 또는 LB가 해당 헤더를 제거하고 재설정하는 구성을 문서화한 경우에만 trust를 켠다. 앱 컨테이너가 인터넷에 직접 노출되거나 임의 클라이언트가 forwarded header를 보낼 수 있다면 신뢰하지 않는다. 헤더를 앱 코드에서 임의 조합해 외부 URL을 만드는 패턴도 제거한다.
검증 방법: staging의 실제 ingress를 통과해 HTTP 요청, HTTPS 요청, 위조된 X-Forwarded-Proto: https 요청을 보낸다. curl -I와 브라우저로 redirect Location, HSTS, Set-Cookie, Nuxt SEO canonical을 대조하고, proxy access log와 Nitro request log의 scheme 판단이 일치하는지 확인한다.
3. HTML escaping과 head schema: headless CMS 출력 경계를 다시 정한다
변경 내용: H3는 HTML tagged template의 interpolated value escape를 추가했고, Unhead 3.2.3은 schema-org organization identity에서 logo를 보존한다. 실제 영향: Nuxt가 WordPress·CMS의 제목과 본문, 사용자 프로필, JSON-LD를 조합하면 텍스트와 신뢰한 HTML의 경계가 여러 층에 분산될 수 있다. 출력이 한 번 escape되는지, 이중 escape되는지, 의도치 않은 raw HTML이 남는지를 모두 봐야 한다.
적용/회피 조건: 일반 문자열은 template/composable에 그대로 보간하고, 편집자 HTML처럼 필요한 경우에만 서버 측 sanitizer를 통과한 제한된 태그 목록을 사용한다. v-html, H3 raw(), JSON-LD 직접 삽입은 CODEOWNERS 또는 보안 리뷰 대상으로 둔다. Unhead RC/major 경로를 올릴 때에는 SEO가 좋아질 것이라고 가정하지 말고 현재 schema snapshot과 비교한다.
검증 방법: 악성 태그·따옴표·Unicode·HTML entity가 든 fixture를 만든다. SSR HTML, hydration 뒤 DOM, View Source, JSON-LD를 snapshot하고 Rich Results Test 같은 외부 검사와 별개로 pnpm test에서 허용된 script type과 URL만 남는지 검사한다.
4. cookie·body·stream 개선은 부하 테스트와 오류 경로까지 포함해야 한다
변경 내용: H3는 chunked cookie의 quadratic parsing/header rebuild 회피, cookie chunk 수 제한, body-limit의 stream enforcement, middleware precompose, event-stream close 처리 등을 기록했다. 실제 영향: 이는 반복 헤더·큰 요청·SSE 연결에서 자원 사용과 오류 형식을 바꿀 수 있는 영역이다. 릴리스 노트의 성능 항목을 서비스의 개선 수치로 환산할 수는 없지만, API gateway와 Nitro endpoint가 경계값에서 예측 가능하게 실패하는지 확인할 근거는 된다.
적용/회피 조건: 대형 cookie, 업로드, 실시간 알림, API proxy가 없다면 우선순위는 낮다. 반대로 WordPress preview, webhook, 채팅 stream을 운영한다면 rc.26 canary에서만 관찰한다. body 제한을 풀어 오류를 숨기거나 cookie chunk를 늘리는 대응은 회피한다.
검증 방법: 413/400/401 fixture, 분할 cookie, 클라이언트 disconnect, 긴 SSE 연결을 k6 또는 Playwright API test로 재현한다. p95 latency, Node heap, open socket, 4xx/5xx 비율, upstream reset을 릴리스 전후와 비교하고 오류 응답에 내부 헤더나 stack이 노출되지 않는지 확인한다.
5. Vite beta·Vue RC·plugin-legacy patch는 하나의 PR에 묶지 않는다
변경 내용: Vite 8.2.0-beta.0과 Vue 3.6.0-rc.2는 pre-release이고 plugin-legacy 8.2.2는 patch 릴리스다. 실제 영향: Nuxt의 빌드 문제는 Vite 변환, Vue runtime, module, Nitro SSR이 겹쳐 원인을 찾기 어렵다. 세 패키지를 함께 올리면 hydration mismatch나 legacy browser 회귀가 났을 때 귀속이 불가능해진다.
적용/회피 조건: production은 Nuxt가 지원·검증한 안정 호환 범위를 우선한다. 3.6 기능을 시험하려면 독립 branch와 preview deployment를 사용하고, 구형 브라우저 지원이 있으면 plugin-legacy output과 polyfill을 실제 타깃에서 검사한다.
검증 방법: 각각 분리한 PR에서 pnpm install --frozen-lockfile, nuxi build, SSR 페이지 refresh, dynamic import, form submit, route navigation을 실행한다. build 시간과 산출물 크기, hydration warning, client error, legacy browser console error를 baseline과 비교한다.
개발자 실행 계획
- P0:
pnpm why h3 vite vue @unhead/schema와 lockfile로 실제 전이 버전을 기록하고 RC/beta 강제 override가 없는지 확인한다. - P0: ingress 설정에서 forwarded header를 누가 설정·제거하는지 문서화하고, 앱의 trust 설정과 일치시킨다.
- P0: Playwright에 로그인·OAuth callback·로그아웃·session 만료와
Set-Cookieassertion을 추가한다. - P1:
server/api와 proxy route를 대상으로 Origin, OPTIONS, null Origin, 큰 body, 위조 forwarded header의 응답을 테스트한다. - P1:
v-html,raw(, JSON-LD 직접 삽입을 검색해 sanitizer·소유자·테스트를 명시한다. - P1: H3 rc.26은 별도 preview에서만 canary하고 401/403, redirect, API 4xx/5xx, p95, heap을 관찰한다.
- P2: Vite beta, Vue RC, plugin-legacy를 각각 독립 PR로 시험하고 build artifact 및 SSR/hydration snapshot을 보관한다.
리스크와 한계
H3 2.0.1-rc.26은 이름 그대로 RC다. Nuxt의 현재 안정 버전이 이를 채택했다고 단정할 수 없으며, H3를 직접 override하면 Nitro·Nuxt module과 호환성 문제가 생길 수 있다. 세션·proxy·CORS 수정은 보안상 바람직한 방향일 수 있어도, 현재 서비스의 인증 계약과 배포 topology에 대한 자동 패치는 아니다.
Vite 8.2.0-beta.0과 Vue 3.6.0-rc.2는 안정 릴리스가 아니다. build 실패, hydration mismatch, plugin 호환성, 구형 브라우저 문제, 예상치 못한 bundle diff가 롤백 조건이다. 배포 전에는 lockfile을 되돌릴 수 있는 PR, preview 환경, 전후 synthetic test와 관찰 지표를 준비한다. Unhead 3.2.3의 logo 수정도 기존 사이트의 JSON-LD가 정확해진다는 보증은 아니므로 실제 rendered head를 검사한다.
FAQ
Nuxt 앱에서 H3 rc.26을 지금 올려야 하나?
아니다. 먼저 현재 Nuxt/Nitro가 어떤 H3 버전을 쓰는지 확인한다. 직접 H3 2 RC API를 쓰거나 업그레이드 준비가 필요할 때만 preview에서 cookie·proxy·SSR 테스트를 수행하고, 안정 호환 범위 밖 override는 production에 바로 반영하지 않는다.
SameSite=Lax가 되면 OAuth 로그인이 반드시 깨지나?
반드시 그렇지는 않다. 흐름이 top-level navigation인지, cross-site POST·iframe인지, Secure·Domain 속성이 무엇인지에 따라 다르다. 따라서 브라우저 기반 callback 테스트와 실제 Set-Cookie 확인이 필요하다.
X-Forwarded-Proto를 신뢰하도록 설정하면 어떤 위험이 있나?
신뢰되지 않은 클라이언트가 헤더를 넣을 수 있으면 앱이 HTTPS 여부·redirect·secure cookie를 잘못 판단할 수 있다. 신뢰할 수 있는 proxy가 헤더를 재설정하고 앱 네트워크가 그 proxy로 제한될 때만 opt-in 한다.
Vite beta와 Vue RC를 같이 테스트해도 되나?
기술적으로 가능하지만 회귀 원인 분리가 어렵다. Nuxt 운영 환경에서는 각각 독립 PR과 동일한 SSR·hydration·build 시험을 두어 어떤 변경이 결과를 만들었는지 판단할 수 있게 한다.
출처 및 추가 읽기
- H3 — v2.0.1-rc.26 release notes (2026-07-24)
- Vite — v8.2.0-beta.0 release (2026-07-22)
- Vite — @vitejs/plugin-legacy 8.2.2 release (2026-07-23)
- Vue — v3.6.0-rc.2 release (2026-07-22)
- Unhead — v3.2.3 release (2026-07-22)
- H3 공식 가이드
편집 원칙: 버전·날짜·변경 항목은 공식 릴리스 노트를 기준으로 했으며, 보안·배포·테스트 권고는 Nuxt 프론트엔드 운영을 위한 해석이다. 적용 전에는 사용 중인 Nuxt/Nitro의 lockfile과 공식 호환 문서를 재확인해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.