

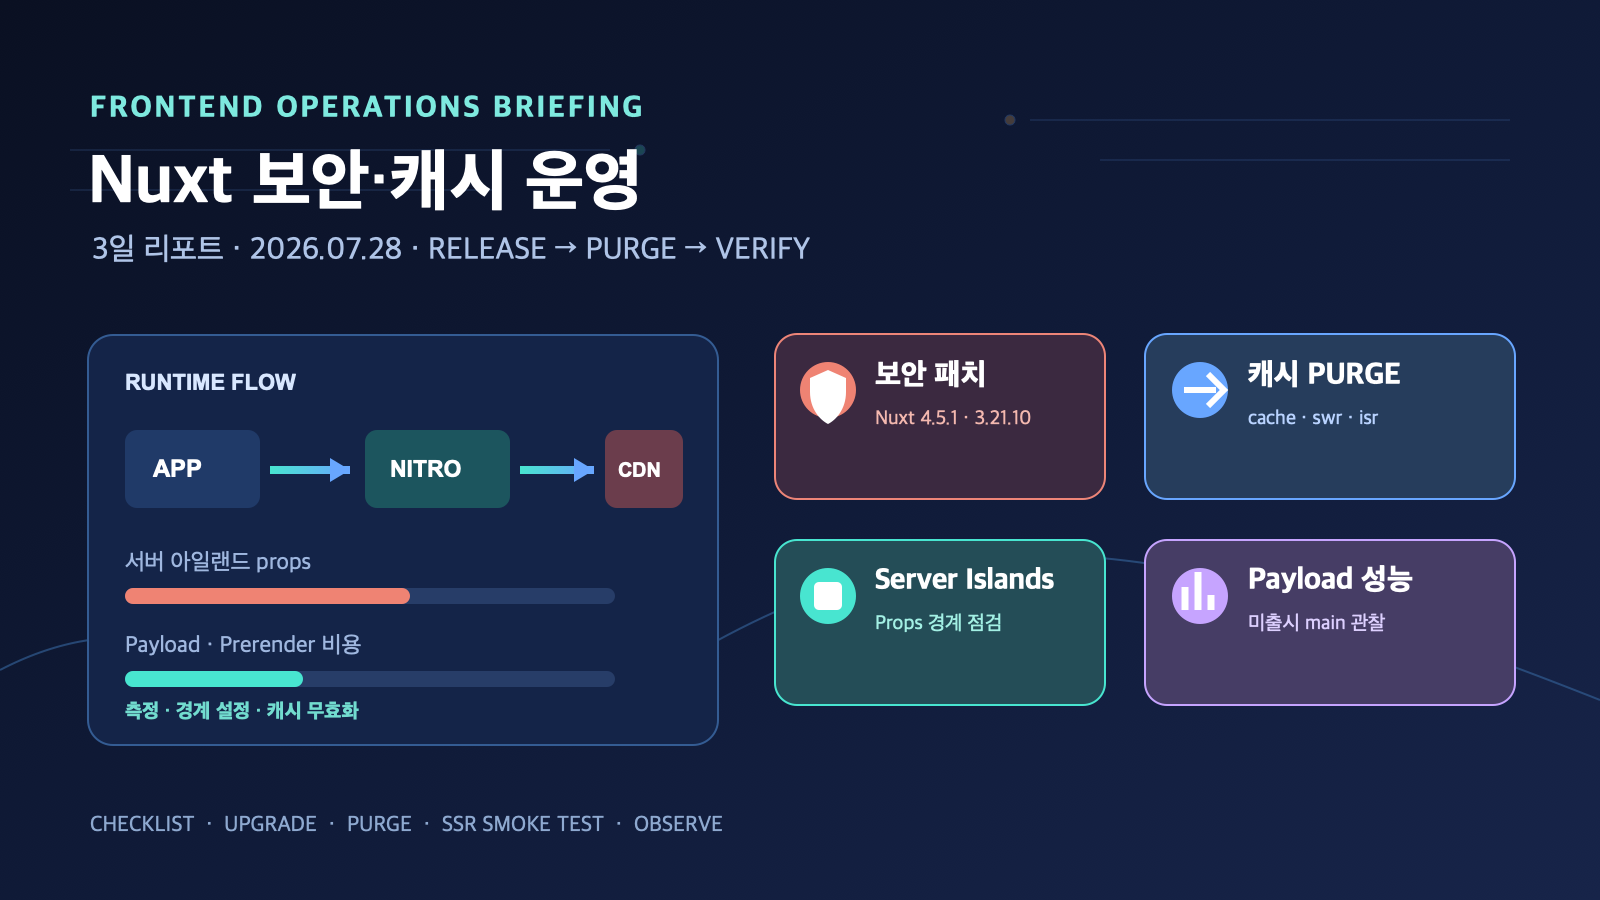
요약: 2026년 7월 25~28일 KST의 Nuxt/Vue/Vite/Nitro 프론트엔드 흐름은 새 기능 탐색보다 Nuxt 보안 패치·캐시 정리·서버 아일랜드 경계를 먼저 재점검해야 하는 국면이다. Nuxt 4.5.1과 3.21.10이 같은 날 배포됐고, 이후 main 브랜치에서는 payload·prerender·prefetch 비용을 줄이는 후속 작업이 이어졌다.
핵심 답변
Nuxt 서비스를 운영 중이라면 지금 할 일은 배포판을 4.5.1 또는 3.21.10으로 올리고, cache/swr/isr을 쓰는 경로의 CDN·edge 캐시를 비우며, 서버 아일랜드 props와 개발 서버 노출을 점검하는 것이다. 이는 추측이 아니라 Nuxt가 7월 27일 공개한 보안 릴리즈의 권고다. 성능 관련 main 변경은 유용한 방향 신호이지만 아직 정식 배포판이 아니므로 즉시 의존성을 바꾸는 근거로 쓰면 안 된다.
3일 결론: 보안 패치와 캐시 위생이 프론트엔드 운영의 첫 순서
이번 72시간의 가장 큰 변화는 Nuxt가 v4.5.1과 v3.21.10을 보안 릴리즈로 동시 배포한 일이다. 릴리즈 노트는 server island props를 통한 서버 측 RCE 및 비인가 컴포넌트 인스턴스화, route rule 인가 우회, server component DoS, 개발 서버 경로 노출을 수정한다고 밝힌다. 4.x 릴리즈에는 캐시된 페이지의 사용자 간 payload 노출 대응도 포함된다.
시사점: “프론트엔드 패치”를 UI 회귀 여부만으로 평가하면 부족하다. Nuxt의 route rules, island props, prerender payload, CDN은 서버 런타임·캐시 계층과 연결되어 있으므로 보안 배포의 완료 조건에 캐시 무효화와 관측을 넣어야 한다. Nuxt 공식 Security Patch Releases 공지도 업그레이드를 즉시 권고한다.
흐름 1 — 4.x와 3.x를 함께 올리고, DevTools 잠재 노출도 잠근다
확인된 사실
Nuxt 4.5.1과 3.21.10은 모두 npx nuxt upgrade --dedupe를 권고한다. lockfile을 새로 정리하면 별도의 개발 환경 전용 critical RCE를 수정한 @nuxt/devtools@3.3.1도 함께 반영된다고 명시한다. 이전 route-rule advisory를 이미 적용했더라도, 그 수정에서 생긴 회귀까지 다루므로 이번 릴리즈가 필요하다는 설명도 포함됐다.
개발자 액션
- 운영 브랜치의 Nuxt 메이저 라인에 맞춰 4.x는 4.5.1, 3.x는 3.21.10으로 올린 뒤 lockfile 변경을 커밋한다.
- CI에서 production build와 SSR smoke test를 다시 실행하고, 로컬 개발 서버를 외부 인터페이스에 무심코 노출하지 않았는지 확인한다.
- server island에 전달하는 props는 신뢰 경계를 명확히 하고, 런타임 컴파일 또는 동적 컴포넌트 경로가 있다면 입력 검증을 추가한다.
흐름 2 — cache·swr·isr은 “배포 후 purge”까지가 패치다
확인된 사실
Nuxt 4.5.1 릴리즈 노트는 cache, swr, isr route rules를 사용하는 경우 업그레이드 뒤 CDN 또는 edge 캐시를 purge하라고 안내한다. 이미 upstream에 노출된 _payload.json이 캐시돼 있을 수 있다는 이유다. 같은 릴리즈에는 캐시 route payload 재검증, query parameter 보존, reactive key 변경 시 useAsyncData 캐시 교차 오염 방지 같은 수정도 기록됐다.
왜 중요한가
앱 코드가 고쳐져도 엣지에 남은 응답은 계속 제공될 수 있다. 따라서 배포 파이프라인의 성공 기준을 “빌드 성공”에서 “버전 교체 → 관련 경로 purge → 익명/인증 사용자 응답 비교 → 로그 확인”으로 확장해야 한다. 이는 이번 보안 공지에 직접 근거한 운영 절차이며, 개별 서비스의 실제 노출 여부는 접근 로그와 캐시 설정으로 별도 확인해야 한다.
흐름 3 — payload와 아일랜드 렌더 비용을 측정 가능한 대상으로 만든다
main 브랜치 관찰: 아직 미출시
7월 27일 Nuxt main에는 never-hydrated chunk의 prefetch hint를 제거하는 커밋, prerender 중 island render를 dedupe하는 커밋, async data를 payload에서 제외할 serialize 옵션을 추가하는 커밋이 들어왔다. 모두 main 기반 개발 작업이므로 출시된 API 또는 배포 가능한 기능으로 단정하면 안 된다.
해석: 공식 배포판의 보안 패치와 별개로, 프로젝트가 향하는 방향은 hydration하지 않는 코드의 네트워크 힌트·정적 생성 시 중복 아일랜드 렌더·초기 payload 크기를 낮추는 데 있다. 현재 프로젝트에서는 신규 옵션을 기다리기보다 Lighthouse/DevTools와 _payload.json 크기, prerender 소요 시간, island별 렌더 횟수를 기준선으로 남기는 편이 안전하다.
흐름 4 — head/metadata 의존성은 혼합 메이저와 번들 비용을 분리해 본다
Unhead의 7월 26일 main 커밋은 Vite DevTools kit을 optional로 만드는 번들러 성능 작업이다. 이것도 미출시 main 변경이다. 다만 Nuxt 4.5.1이 @unhead/vue/* 해석을 Nuxt 의존성 트리에서 하도록 고친 점과 함께 보면, Nuxt·Unhead·Vite 도구 체인의 버전 정합성과 불필요한 개발 도구 포함 여부를 분리해 점검할 이유가 생긴다.
- lockfile에서 Nuxt가 해석하는 Unhead/Vite 관련 중복 버전을 확인하고, 보안 업그레이드 뒤 번들 분석 결과가 바뀌는지 비교한다.
- Open Graph/Twitter metadata는 빌드 결과 HTML에서 한 번씩만 나오는지 확인한다. 이는 SEO와 공유 미리보기의 재현성을 높이는 실무 점검이다.
프론트엔드 개발자 체크리스트
- 오늘:
npx nuxt upgrade --dedupe후 Nuxt 4.5.1 또는 3.21.10, DevTools 3.3.1 반영 여부를 lockfile에서 검증한다. - 배포 직후:
cache/swr/isr경로와_payload.json관련 CDN·edge 캐시를 purge하고, 인증 사용자와 익명 사용자의 응답을 비교한다. - 이번 스프린트: server island props, dynamic component/runtime compiler 사용 지점, dev server 외부 노출 여부를 위협 모델에 맞춰 점검한다.
- 성능 기준선: 초기 payload 바이트, prerender 시간, never-hydrated component의 prefetch, head metadata 중복을 측정해 다음 Nuxt 릴리즈 전후로 비교한다.
자주 묻는 질문 (FAQ)
Q. 3.x 서비스도 4.5.1로 마이그레이션해야 하나요?
A. 아니다. Nuxt는 3.x용 보안 패치로 3.21.10을 함께 배포했다. 서비스의 현재 메이저 라인에 맞는 패치를 우선 적용하고, 별도의 호환성 검증 없이 메이저 업그레이드를 보안 대응과 묶지 않는 편이 좋다.
Q. main의 payload·prerender 커밋을 바로 적용할 수 있나요?
A. 아니다. 이 글에서 인용한 커밋은 main 브랜치의 미출시 작업이다. 공식 릴리즈 노트에 포함되기 전까지는 방향성으로만 참고하고, 운영 환경에는 출시된 버전만 사용한다.
Q. 캐시 purge가 필요한 대상은 무엇인가요?
A. Nuxt의 공식 권고는 cache/swr/isr route rule을 사용하는 경우 CDN 또는 edge 캐시를 purge하는 것이다. 실제 대상 경로와 보존 정책은 각 CDN 구성과 접근 로그를 기준으로 확정한다.
주요 출처
- Nuxt v4.5.1 release notes
- Nuxt v3.21.10 release notes
- Nuxt Security Patch Releases
- Nuxt main: remove prefetch hints for never-hydrated chunks
- Nuxt main: dedupe island renders during prerender
- Unhead main: Vite DevTools kit optional
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.