

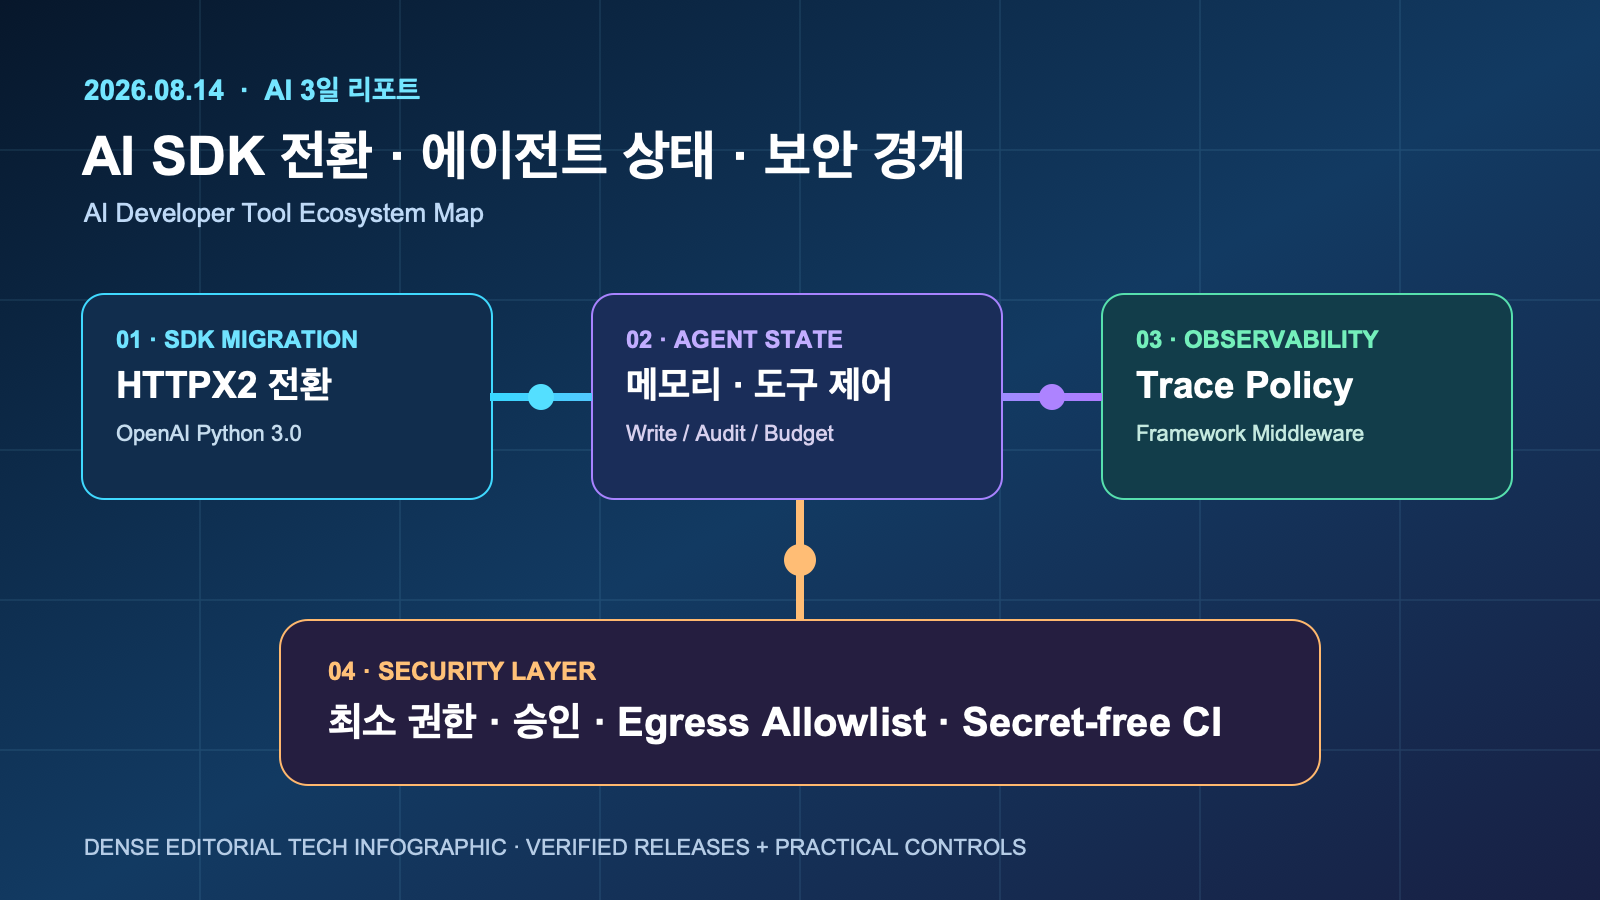
핵심 답변: 2026년 8월 11~14일의 AI/LLM 개발자 도구 흐름은 새 모델 이름보다 SDK 전환, 에이전트 상태·도구 제어, 관측성, 안전한 실행 경계를 제품 코드에 반영하는 단계로 이동했다. OpenAI Python SDK 3.0은 HTTPX2 전환이라는 호환성 변경을 내놓았고, Anthropic과 LangChain은 메모리·도구 결과·미들웨어·모델 SDK 호환성을 갱신했다. 동시에 최근 개발자 보안 보도는 LLM-native IDE에서 신뢰하지 않는 코드·문서가 프롬프트 인젝션의 입력면이 될 수 있음을 재확인했다.
3일 결론: 이번 72시간의 실무 우선순위는 ‘최신 SDK로 즉시 일괄 업그레이드’가 아니다. 의존성 잠금, 커스텀 HTTP 클라이언트, 에이전트 도구 권한, 추적 데이터의 민감정보 처리, PR/CI 검증을 하나의 변경관리 단위로 묶는 것이다. 아래 내용은 공식 릴리스로 확인된 사실과 그에 근거한 실무 해석을 구분한다.
요약(Excerpt): AI 에이전트 개발 도구는 SDK 호환성·상태 제어·관측성·보안 경계를 함께 관리하는 운영 단계에 들어섰다. 이번 3일 리포트는 OpenAI Python 3.0, Anthropic SDK, LangChain 연동 업데이트와 코딩 에이전트 보안 신호를 개발자 체크리스트로 정리한다.
72시간 동안 확인된 핵심 흐름
1. OpenAI Python SDK 3.0: HTTP 클라이언트가 호환성 경계가 됐다
확인된 사실: OpenAI는 8월 12일 openai-python v3.0.0을 릴리스했다. 릴리스 노트는 HTTPX2가 기본 HTTP 클라이언트가 됐고 httpx가 자동 설치되지 않으며, 커스텀 HTTPX client·transport·configuration을 쓰는 애플리케이션은 HTTPX2 대응 객체로 옮기거나 임시 legacy escape hatch를 사용해야 한다고 명시한다. 바로 전날의 v2.54.0에는 새 Responses 모델 식별자도 추가됐다.
실무 시사점: 이는 API 호출 문법만의 업그레이드가 아니다. 프록시, 재시도, 인증서, telemetry hook, 테스트용 mock transport를 감싼 서비스라면 HTTP 레이어가 실제 변경 지점이다. 단순한 챗봇보다 tool calling·streaming·비동기 worker를 운영하는 서비스일수록 라이브러리 간 transport 객체 불일치가 배포 후 장애로 나타날 가능성이 크다.
- 권장 액션:
openai직접 의존성과 이를 감싸는 LangChain/사내 SDK를 함께 inventory한다. - 검증: staging에서 동기·비동기·streaming·파일 업로드·재시도·프록시 경로를 최소 한 번씩 실행하고, custom client가 있다면 HTTPX2 migration guide에 맞춰 교체한다.
- 롤백: 프로덕션에서 major 버전을 바로 고정하지 말고 lockfile diff와 canary 결과를 남긴 뒤 이전 major로 되돌릴 수 있게 한다.
2. 에이전트의 ‘기억’과 도구 변경은 세션 기능이 아니라 상태 변경이다
확인된 사실: Anthropic Python SDK v0.122.0은 8월 13일 릴리스됐으며, dream creation에서 새 memory store를 만들거나 입력 store를 제자리에서 갱신하는 output_behavior를 추가했다. 같은 릴리스에는 Bedrock 비동기 클라이언트의 SigV4 서명을 event loop 밖에서 실행하는 수정과 beta messages parsing 관련 보완도 포함된다. 앞선 SDK 릴리스에는 세션 예산과 대화 중 도구 추가·제거 지원이 제시돼 있다.
실무 시사점: 상태를 보존하거나 도구 구성을 바꾸는 에이전트는 단순히 다음 턴의 답변 품질만 바꾸지 않는다. 어떤 실행이 어떤 memory store를 갱신했는지, 어떤 tool set과 예산으로 실행됐는지가 재현·감사·삭제 요청의 단위가 된다. memory write와 tool change를 일반 대화 요청과 같은 권한으로 처리하면 운영 경계가 흐려질 수 있다.
- 권장 액션: memory store 생성·갱신·삭제의 소유자와 보존 기간을 문서화하고, production write는 명시적 승인 또는 서비스 계정 scope로 분리한다.
- 검증: 동일 입력을 읽기 전용 세션과 쓰기 허용 세션에서 각각 실행해 상태 변경 이벤트·비용·재현 결과를 비교한다.
- 주의: SDK에 새 기능이 있다는 사실이 해당 API 기능의 모든 계정·리전 즉시 사용 가능을 뜻하지는 않는다. 사용 전 계정 문서와 응답을 확인한다.
3. 프레임워크는 모델별 래퍼가 아니라 정책·추적 미들웨어로 진화한다
확인된 사실: LangChain은 8월 13일 langchain-openai 1.5.0을 릴리스해 OpenAI 3.0 SDK 지원을 명시했다. 8월 11일의 langchain 1.3.15는 AgentMiddleware의 trace_policy, tool call wrapper의 state_schema, 요약 실패 때의 history 보존 등 agent runtime 경로를 손봤다. 별도의 Anthropic 통합 릴리스는 tool search result block 정규화도 포함했다.
실무 시사점: wrapper 업그레이드는 모델 호출이 성공하는지뿐 아니라 trace에 무엇이 남고, 도구 호출에 어떤 상태가 주입되며, 실패 시 과거 대화가 어떻게 보존되는지를 바꿀 수 있다. 따라서 ‘모델 응답이 왔다’는 smoke test만으로는 부족하다. trace 정책과 tool argument schema를 코드 리뷰 대상에 포함해야 한다.
- 권장 액션: 프레임워크·provider SDK를 한 PR에서 동시에 올릴 경우, dependency graph와 lockfile을 첨부하고 feature flag로 노출 범위를 제한한다.
- 검증: 도구 성공·타임아웃·잘못된 JSON·요약 실패 fixture를 만들어 trace ID, 사용자 메시지 보존, tool argument, 재시도 횟수를 비교한다.
- 데이터 보호: trace exporter에는 프롬프트 원문, 소스 코드, 환경 변수 값이 섞일 수 있으므로 redaction·접근 역할·보존 기간을 먼저 확정한다.
4. 코딩 에이전트의 보안 경계는 프롬프트가 아니라 권한 그래프다
확인된 사실: 최근 LLM-native IDE 보안 연구 보도는 개발자 커뮤니티의 보안·프라이버시 보고를 분석하며 system control을 중심 위험으로 지목했다. 별도 보도도 신뢰하지 않는 코드, 문서, 웹 콘텐츠가 AI 코딩 에이전트의 지시를 오염시켜 developer workflow를 탈취할 수 있는 prompt-injection 표면이라고 설명한다. 이는 제품 릴리스 노트가 아니라 외부 연구·보도에 근거한 위험 신호이며, 특정 도구의 취약점이 확인됐다는 주장으로 일반화해서는 안 된다.
실무 시사점: 에이전트가 README·issue·웹 검색 결과를 읽고 shell·filesystem·MCP·배포 API를 호출할 때 보안 문제는 ‘악성 프롬프트를 탐지하는가’만으로 해결되지 않는다. 읽기/쓰기 권한, 허용 host, 승인 단계, 비밀 주입, CI 격리가 함께 작동해야 한다. 특히 외부 문서를 도구 호출 지시로 해석하지 않도록 시스템 설계가 필요하다.
- P0: agent runtime의 filesystem write, shell, network egress, MCP server, Git push 권한을 표로 만들고 기본값을 최소 권한으로 낮춘다.
- P0: protected branch push, production deploy, secret read는 사람이 승인한 별도 job으로 분리한다.
- P1: 악성 README/issue, 숨은 지시, 민감 파일명, 외부 URL을 넣은 fixture repo로 allowlist 밖 command·host·path가 차단되는지 테스트한다.
개발자 실행 체크리스트
- 오늘:
pipdeptree또는 lockfile로 OpenAI SDK, LangChain provider, custom HTTP client 사용 지점을 찾고 소유자를 지정한다. - 이번 주: SDK major-upgrade canary를 만들고, streaming·tool call·async·retry·proxy·파일 처리와 비용 계측을 통과 조건으로 둔다.
- 이번 주: agent memory와 tool change의 audit event를 설계한다. 누가 어떤 state를 읽고 썼는지, tool 권한이 무엇이었는지를 요청 ID에 묶는다.
- 배포 전: trace redaction, egress allowlist, secret-free 실행 환경, 사람 승인형 deploy를 확인한다.
- 지표: 활성 사용자 수나 생성 코드 줄 수 대신 테스트 통과율, 사람 수정 없는 merge 비율, revert율, 보안 예외, 작업당 총비용을 함께 본다.
FAQ
OpenAI Python 3.0을 즉시 올려야 하나?
아니다. 공식 릴리스는 커스텀 HTTPX client·transport·configuration을 쓰는 앱에 migration을 요구한다. 먼저 dependency lock, staging transport 테스트, rollback 계획을 준비한 뒤 점진적으로 전환한다.
새 memory 기능을 켜면 에이전트 품질이 자동으로 좋아지나?
보장되지 않는다. 상태 저장은 품질·비용·프라이버시·감사 범위를 함께 바꾼다. 메모리의 수명과 쓰기 권한, 테스트 데이터 삭제 경로를 먼저 정해야 한다.
프롬프트 인젝션은 모델 필터만으로 막을 수 있나?
아니다. 필터는 보조 수단이다. 효과적인 방어는 도구별 최소 권한, 외부 입력과 실행 지시의 분리, 네트워크·파일 allowlist, 승인, 로그와 CI 격리를 결합하는 것이다.
주요 출처
- OpenAI Python SDK v3.0.0 release notes
- OpenAI Python SDK v2.54.0 release notes
- Anthropic Python SDK v0.122.0 release notes
- LangChain OpenAI 1.5.0 release notes
- LangChain 1.3.15 release notes
- Developer Tech — LLM-native IDE security risk reporting
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.