

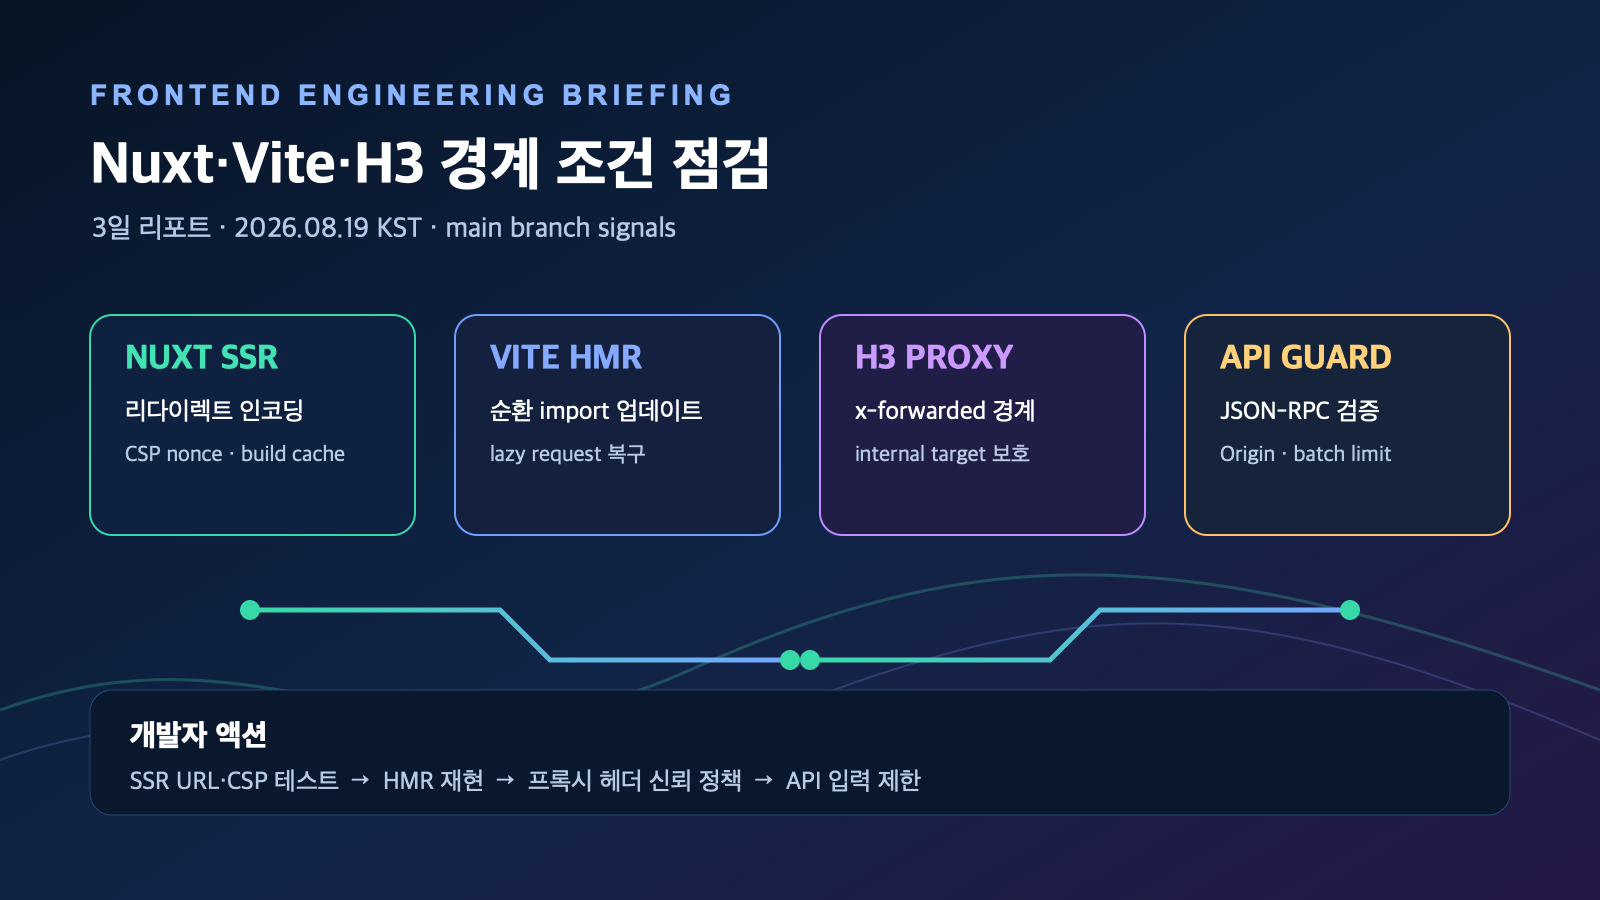
요약: 8월 16~19일(KST) Nuxt·Vite·H3 생태계의 최근 72시간 흐름은 새 기능 출시보다 SSR 경계의 정확성, 개발 서버 복원력, 프록시 신뢰 경계를 다듬는 main 브랜치 작업에 집중됐다. Nuxt 프론트엔드 개발자는 지금 의존성을 즉시 올리기보다 리다이렉트·CSP·HMR·프록시 구성을 테스트 가능한 운영 계약으로 바꾸는 것이 우선이다.
핵심 답변
이번 3일 동안 Nuxt/Vue/Vite/Nitro 계열에서 확인할 가장 실용적인 변화는 무엇인가? 정식 배포본은 새로 나오지 않았고, Nuxt·Vite·H3의 main 브랜치에서 URL 인코딩 보존, 개발 중 HMR 복구, reverse proxy/JSON-RPC 입력 검증을 강화하는 커밋이 연속 확인됐다. 따라서 이는 배포 지시가 아니라 다음 릴리즈 전 CI·스테이징 점검 목록으로 해석해야 한다.
- 확인된 사실: 아래의 8개 변경은 72시간 창에 기록된 공식 GitHub main 커밋이다.
- 해석: 서버 렌더링과 개발 서버, 엣지 프록시 사이에서 손실되기 쉬운 URL·헤더·오류 경로가 현재 유지보수의 중심이다.
- 주의: main 커밋은 아직 npm stable 태그나 정식 릴리즈 노트가 아니다. 프로덕션 잠금파일을 근거 없이 바꾸지 말고, canary/preview에서 재현한다.
3일 결론: 프레임워크 업데이트보다 경계 조건을 먼저 시험하라
Nuxt 최신 stable은 v4.5.2, Vite 최신 stable은 v8.2.1이며, Vue 3.6은 RC.4 상태다. 이 72시간에는 Nuxt/Vite/Vue의 새 stable 릴리즈가 확인되지 않았다. 대신 main에서 반복되는 수정은 ‘정상 경로’보다 리다이렉트의 인코딩, CSP nonce의 정확한 속성 매칭, 순환 모듈 HMR, 프록시 헤더 신뢰처럼 운영에서만 드러나는 경계 조건을 겨냥한다.
이는 Nuxt 앱의 성능이나 보안이 단일 패키지 버전만으로 결정되지 않는다는 뜻이다. Nuxt SSR과 Nitro/H3 런타임, Vite 개발 서버, CDN·reverse proxy를 하나의 요청 경로로 보고 각 경계를 자동 테스트해야 한다. Vue 3.6 RC.4도 Vapor compiler/runtime의 transition·v-for·props 동작을 계속 보정하고 있어, Vue RC를 평가 중인 팀은 UI 전환과 목록 렌더링을 별도 회귀군으로 유지하는 편이 안전하다.
흐름 1 — Nuxt SSR: URL·CSP·빌드 캐시의 정확성
서버 리다이렉트에서 percent-encoding 보존
사실: Nuxt main은 서버 navigateTo 리다이렉트에서 percent-encoding을 보존하도록 수정했다(공식 커밋). 경로 파라미터에 공백, 한글, 예약 문자, 이미 인코딩된 식별자가 섞이는 서비스에서는 리다이렉트 단계의 재인코딩이 라우팅 불일치나 잘못된 목적지로 이어질 수 있다.
시사점: 로그인 복귀 URL, locale prefix, 파일명·검색어 기반 slug를 가진 Nuxt SSR 앱은 %2F, %20, UTF-8 한글을 포함한 리다이렉트를 통합 테스트에 넣어야 한다. 이 변경은 main 작업이므로, 현재 stable에 이미 들어갔다고 가정하면 안 된다.
스트리밍 CSP nonce와 cache 경로 판정
사실: 같은 72시간 창에서 Nitro의 streaming CSP nonce가 정확한 nonce 속성만 매칭하도록 고쳐졌고, Nuxt build cache ignore 검사에는 절대 경로를 넘기도록 보정됐다(CSP 커밋, cache 커밋).
시사점: nonce 기반 CSP는 문자열 치환처럼 보이지만 SSR streaming 중 script/style 삽입 순서와 속성 파싱에 영향을 받는다. CI에서는 응답 헤더의 CSP nonce와 HTML의 nonce 속성이 일치하는지, 개발·컨테이너·모노레포 경로에서 빌드 캐시가 의도치 않은 파일을 무시하지 않는지 확인한다.
흐름 2 — Vite 개발 루프: 순환 import와 lazy 오류를 전체 새로고침 없이 다루기
순환 의존성 HMR과 lazy request 오류
사실: Vite main에는 순환 import를 통한 hot update를 전체 reload 대신 처리하려는 수정과, bundled dev의 lazy request 오류 처리를 보강하는 수정이 들어갔다(circular-import HMR, lazy request error). HMR playground 테스트도 함께 추가되어 이 경로가 실제 회귀 대상으로 관리되고 있음을 보여 준다.
시사점: 컴포넌트 barrel export, composable 상호 참조, 자동 import가 있는 Nuxt 프로젝트는 단순 페이지 새로고침으로 HMR 품질을 판단하면 안 된다. 상태가 유지된 hot update, 오류 overlay, 실패 후 다음 수정에서의 정상 복구를 각각 관찰해야 한다. 최신 stable Vite 8.2.1 changelog은 이미 bundled-dev와 CSS/build 수정 흐름을 보여 주지만, 이 리포트의 두 커밋은 그 뒤 main에서 진행 중인 작업이다.
흐름 3 — H3/Nitro 런타임: 프록시·JSON-RPC 입력 경계 강화
x-forwarded-* 우선순위와 내부 프록시 대상
사실: H3 main은 proxy에서 클라이언트가 보낸 x-forwarded-* 헤더가 우선하지 않게 하고, proxy의 내부 target이 앱 origin을 유지하도록 수정했다(xfwd 커밋, internal target 커밋).
시사점: CDN → load balancer → Nuxt/Nitro처럼 다단 프록시를 쓰는 환경에서는 애플리케이션이 신뢰할 헤더를 ‘외부 클라이언트’가 아니라 ‘검증된 프록시 hop’에서만 받게 해야 한다. 이 main 변경을 보안 패치가 이미 배포됐다는 근거로 쓰지 말고, 현재 nginx/Cloudflare/플랫폼의 header overwrite 및 trust proxy 정책을 점검하는 계기로 사용한다.
JSON-RPC·정적 자산의 방어적 처리
사실: H3 main은 JSON-RPC에 JSON Content-Type 요구, Origin 검증, batch 크기 제한을 추가했고, 정적 asset id에서 인코딩된 backslash를 불투명하게 유지하도록 수정했다(JSON-RPC 커밋, static asset 커밋).
시사점: RPC endpoint 또는 파일 제공 endpoint를 앱에 노출했다면 CORS만으로 끝내지 말고 request Content-Type, 허용 Origin, payload/batch 상한, URL 정규화 규칙을 명시해야 한다. 특히 encoded separator와 backslash는 OS·proxy·runtime마다 해석이 달라질 수 있으므로 침투 테스트 입력군에 포함한다.
Nuxt 프론트엔드 개발자 체크리스트
- SSR 라우팅: 인코딩된 slash, 공백, 한글, query/hash를 가진
navigateTo와 인증 복귀 리다이렉트를 server/client 모두에서 테스트한다. - CSP: streaming SSR 페이지에서 응답 CSP의 nonce와 모든 허용 script/style nonce가 일치하는지 자동 검증한다. 보고 모드부터 적용해 위반을 수집한다.
- 개발 경험: 순환 import가 있는 composable·barrel export의 파일을 수정해 HMR이 상태를 보존하고 오류 후 복구되는지 CI 또는 preview에서 확인한다.
- 프록시: 외부
x-forwarded-*를 앱이 신뢰하지 않도록 ingress에서 overwrite하고, 실제 trusted proxy 목록과 HTTPS redirect 규칙을 문서화한다. - API: JSON-RPC/관리 endpoint에는 JSON Content-Type, Origin allowlist, 요청 크기·batch 제한, 인증 실패 관측 로그를 둔다.
- 업그레이드: main 커밋은 릴리즈가 아니다. lockfile 변경 전 release tag·npm dist-tag·공식 changelog를 확인하고, preview → canary → production 순서로 진행한다.
자주 묻는 질문 (FAQ)
지금 Nuxt·Vite·H3 버전을 올려야 하나요?
아니다. 이 리포트의 핵심 커밋은 모두 main 브랜치의 미출시 작업이다. 운영 업그레이드는 stable release notes와 package dist-tag가 확인된 뒤에만 결정한다. 다만 해당 변경이 겨냥한 입력·경계 조건은 현재 버전에서도 테스트할 가치가 있다.
Vue 3.6 RC는 운영에 적용해도 되나요?
Vue 3.6 RC.4는 정식 stable이 아니라 release candidate다. Vapor 관련 transition, 목록, props 보정이 포함된 공식 changelog를 검토하고, 실험 분리·회귀 테스트·되돌리기 계획이 있는 경우에만 평가 환경에서 사용한다.
주요 출처
- Nuxt main — server navigateTo percent-encoding 보존
- Vite main — circular import hot update
- H3 main — x-forwarded-* 신뢰 경계
- H3 main — JSON-RPC validation
- Vue 3.6.0-rc.4
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.