

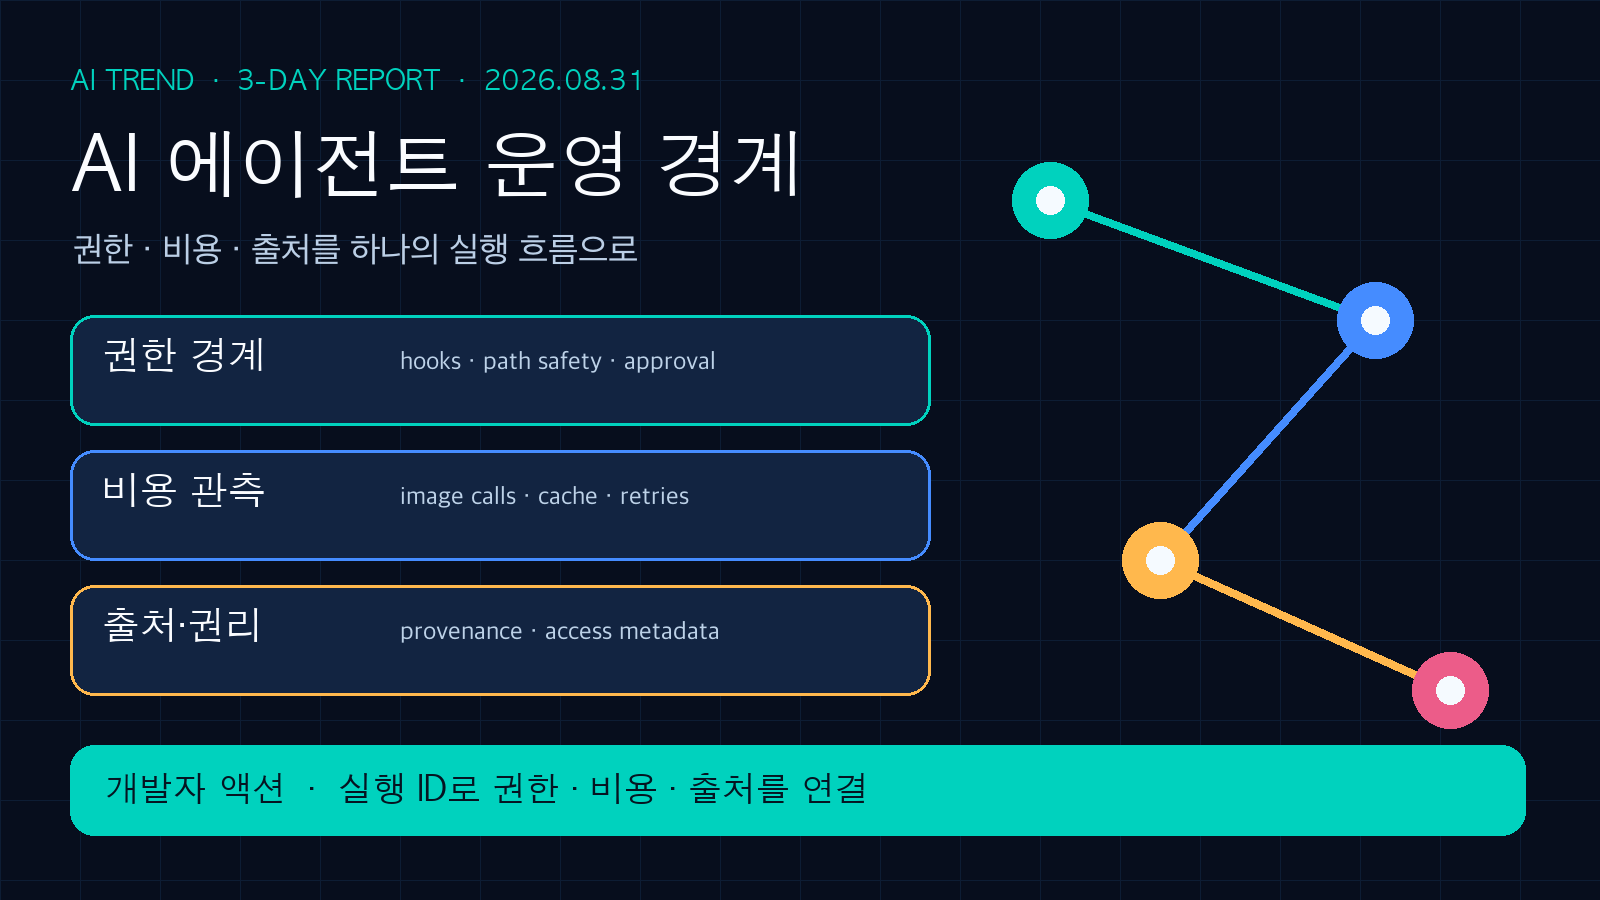
요약: 8월 29~31일(KST) AI Trend의 중심은 ‘더 많은 모델’보다 에이전트 실행을 통제·관측하고, 출처가 있는 지식과 비용을 운영 단위로 다루는 개발 도구였다. Claude Code의 훅·비용 지표·권한 경계, AI SDK의 이미지 호출별 비용 가시화, Gemini Notebook의 권리·출처 기반 지식 연결이 같은 방향을 가리킨다.
핵심 답변: 이번 3일에 개발팀이 먼저 바꿔야 할 것은?
에이전트를 늘리기 전에 도구 권한, 실행 이벤트, 비용·캐시 지표, 인용 가능한 소스를 한 흐름으로 남겨야 한다. 최근 릴리스는 기능 확장과 함께 승인 경계·경로 검증·세션별 비용 추적을 제품 기능으로 끌어올렸다. 이는 자율 실행의 병목이 모델 성능만이 아니라 재현성·감사성·예산 통제라는 뜻이다.
- 바로 할 일: CI 또는 에이전트 런너에 도구별 allowlist, 작업 디렉터리 경계, 승인 이벤트를 명시한다.
- 측정할 것: 작업별 토큰·프롬프트 캐시·이미지/외부 도구 비용과 실패 원인을 같은 trace ID로 연결한다.
- 지식 설계: 답변에 쓰는 원문·라이선스·사용자 보유 권한을 구분해 검색 결과와 함께 보관한다.
3일 결론: ‘에이전트 기능’에서 ‘운영 가능한 실행 단위’로
확인된 사실은 최신 도구들이 훅, 원격 관측, 비용 한도, 경로 검증, 호출 단위 비용처럼 실행 관리 기능을 강화했다는 점이다. 아래 해석은 이러한 변화가 프로덕션 AI Agent의 평가 기준을 “무엇을 할 수 있나”에서 “어떤 권한으로, 얼마의 비용으로, 나중에 설명 가능하게 했나”로 이동시킨다는 것이다.
흐름 1. 에이전트 라이프사이클에 승인·보안·관측 지점을 심는다
Claude Code 2.1.251: 모델 전환 훅과 세션 비용 신호
사실: Anthropic은 8월 29일 KST 기준 최근 릴리스인 Claude Code v2.1.251에서 PreModelSwitch/PostModelSwitch 훅, 포그라운드 서브에이전트 도구 호출의 원격 스트리밍, 세션별 프롬프트 캐시 지표와 사용 한도 표시를 추가했다. 동시에 심볼릭 링크를 통한 승인 경계 밖 파일 접근과 플러그인 경로 탐색 문제를 수정했다. 시사점: 모델을 바꾸거나 서브에이전트를 투입하는 순간을 정책·감사 이벤트로 취급하고, 파일 도구는 정규화된 경로와 allowlist를 함께 검증해야 한다.
흐름 2. 멀티모달 비용도 ‘요청 총액’이 아닌 호출 단위로 본다
Vercel AI SDK 7.0.85: 이미지 생성 분할 요청의 비용 합산·개별 호출 노출
사실: 8월 30일 공개된 AI SDK ai@7.0.85는 Gateway 이미지 생성 비용을 분할 요청 전체로 합산하고, 개별 이미지 생성 호출을 노출하는 변경을 포함한다. 시사점: 이미지·브라우저·검색처럼 한 작업에서 여러 호출이 생기는 도구는 작업 성공 여부만으로 예산을 판단하면 안 된다. 호출별 비용·재시도·산출물 수를 trace에 연결해 예산 초과를 조기에 중단하는 정책이 필요하다.
Vercel AI SDK ai@7.0.85 릴리스 노트
흐름 3. 신뢰 가능한 지식은 출처뿐 아니라 사용 권한까지 포함한다
Gemini Notebook의 Expert Intelligence
사실: Google은 8월 27일 Expert Intelligence를 발표하며 사용자가 소유한 일부 Google Play Books와 선정된 저자·출판사 자료를 Gemini Notebook에서 활용하도록 했다. 공유받은 사용자는 자신의 구매 권한이 없으면 해당 책을 계속 활용할 수 없도록 설계했다. 시사점: 사내 RAG나 리서치 에이전트도 URL·문서 청크만 저장하지 말고 문서의 소유자, 라이선스, 접근 범위, 인용 원문 위치를 metadata로 보존해야 한다. 그래야 답변 품질뿐 아니라 재검증과 접근 철회에 대응할 수 있다.
Google: Expert Intelligence 발표
흐름 4. 연결이 늘수록 컨텍스트 경계와 계정 경계를 분리한다
ChatGPT의 다중 Google 계정 연결
사실: OpenAI의 8월 28일 ChatGPT 릴리스 노트는 Gmail·Google Calendar·Google Contacts 플러그인에 여러 Google 계정을 연결할 수 있다고 안내한다. 시사점: 개인·업무 계정과 여러 SaaS를 한 에이전트 컨텍스트에 연결할수록 ‘어느 계정의 어떤 데이터가 어떤 도구 호출에 쓰였는가’를 보여 주는 UX와 최소 권한 설계가 필수다. 이 항목은 제품 기능 발표이며, 특정 조직 환경에서의 보안 적합성을 보장한다는 뜻은 아니다.
개발자 액션 체크리스트
- 이번 주: 에이전트의 파일·쉘·브라우저 도구마다 허용 경로/도메인/쓰기 동작과 사람 승인 조건을 표로 만든다. 심볼릭 링크와 플러그인 경로 우회 테스트를 추가한다.
- 이번 스프린트: 모델 전환, 서브에이전트 시작·종료, 외부 도구 호출, 재시도, 비용을 한 실행 ID로 수집한다. 이미지 생성처럼 분할되는 요청은 호출별 지표도 남긴다.
- 지식 파이프라인: 문서마다 출처 URL, 수집 시각, 라이선스/접근권한, 인용 구간을 저장하고 권한이 사라졌을 때 재색인·폐기하는 절차를 테스트한다.
자주 묻는 질문 (FAQ)
Q. 최신 에이전트 도구로 바로 완전 자동화를 해도 될까?
A. 아니다. 최신 릴리스가 보여 주듯 권한 경계, 비용 한도, 실행 추적은 부가 기능이 아니라 배포 조건이다. 읽기 전용·낮은 영향도의 작업부터 승인 가능한 단계로 확장하는 편이 안전하다.
Q. 비용 관측은 토큰만 기록하면 충분한가?
A. 충분하지 않다. 멀티모달 생성·검색·브라우저·재시도는 한 사용자 요청 안에서 여러 외부 호출과 비용을 만든다. 작업, 호출, 산출물 단위의 지표를 함께 기록해야 원인을 분리할 수 있다.
운영 설계의 최소 기준
에이전트가 생성한 코드·문서·외부 변경은 결과물만 저장해서는 재현하기 어렵다. 입력 컨텍스트의 출처, 사용한 모델·도구 버전, 권한 결정, 실행 로그, 비용 집계를 함께 남겨야 장애·보안 이슈·예산 이탈을 같은 사건으로 조사할 수 있다. 특히 원격 도구의 응답은 신뢰할 수 없는 입력으로 취급하고, 실행 명령이나 데이터 접근 권한을 자동으로 확대하지 않는 것이 기본 원칙이다.
출처와 해석 범위
위의 제품 변경은 각 공식 릴리스 노트·공식 발표를 기준으로 확인했다. ‘운영 가능한 실행 단위로의 이동’은 이 사실들에 기반한 실무적 해석이며, 개별 서비스의 보안·비용 효과는 각 팀의 구성과 권한 모델에서 별도 검증해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.