

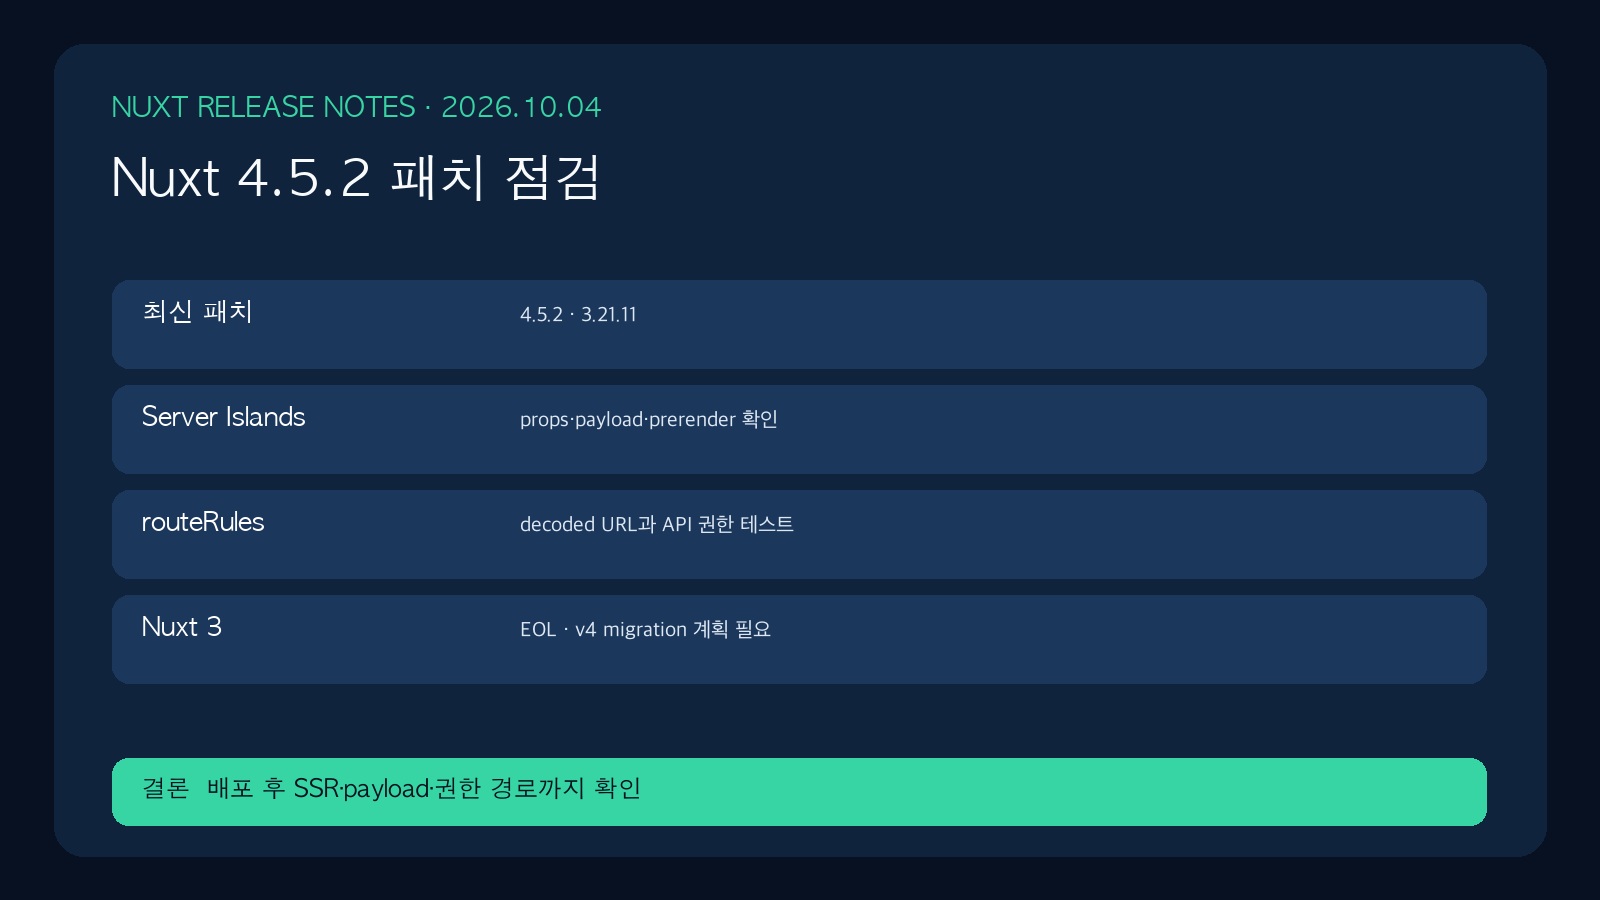
핵심 답변: Nuxt 4.5.2와 3.21.11은 2026년 8월 5일 공개된 패치 릴리스입니다. 지난 보안 릴리스 4.5.1·3.21.10을 이미 적용한 팀이라도, server islands의 payload 직렬화와 props 입력, prerender 중복 렌더, routeRules의 decoded path 매칭, preview mode hydration을 실제 앱 경로에서 다시 확인할 이유가 생겼습니다. 특히 Nuxt 3은 7월 31일에 EOL(공식 유지보수 종료)에 들어갔으므로 3.21.11은 “계속 머물러도 안전하다”는 뜻이 아닙니다.
패치 노트의 항목은 작아 보입니다. 그러나 components/islands/에서 키 이름에 밑줄이 들어간 데이터를 보내거나, routeRules에 URL 규칙을 적고, 정적 생성과 preview mode를 함께 쓰는 서비스라면 화면이 아니라 서버 렌더링·payload·캐시 경계에서 문제가 드러날 수 있습니다. 배포 후 페이지가 열리는지만 보지 말고, 빌드 산출물과 서버 요청, 브라우저 hydration을 한 흐름으로 확인해야 합니다.
오늘의 결론: 4.5.2는 Nuxt 4 서비스의 현실적인 기준 버전이고, 3.21.11은 migration 준비 시간을 버는 마지막 패치로 다루는 편이 맞습니다. npx nuxt upgrade --dedupe 후 typecheck·production build·prerender·인증 경로·island 요청을 확인하고, Nuxt 3 서비스에는 v4 전환 범위와 날짜를 이슈로 고정해 두세요.
무슨 일이 있었나
2026년 8월 5일, Nuxt core team: GitHub의 공식 Nuxt v4.5.2 릴리스는 변경되지 않은 생성 파일의 재작성을 건너뛰고, lazy import·컴포넌트 스캔 재사용으로 파싱과 개발 작업을 개선했습니다. 동시에 island 내부 링크의 클라이언트 탐색, 밑줄 키를 가진 island payload 직렬화, prerender 시 island render 중복 제거, object가 아닌 island props 거절을 고쳤습니다. definePageMeta로 정한 route params의 타입 생성과 Vite 환경 wrapper의 세부 호환성도 포함됩니다.
같은 날, Nuxt 3.21.11: v3.21.11 공식 릴리스는 핵심 island·routeRules·asyncData·preview 관련 수정이 backport된 패치입니다. 릴리스 노트는 Nuxt v3가 EOL이며 v4 또는 별도 장기 지원을 검토하라고 분명히 적습니다. 따라서 이 글의 Nuxt 3 조언은 새로운 기능을 늘리는 방법이 아니라, 현재 서비스를 안정적으로 이전하기 위한 점검 순서입니다.
보안 패치와의 연결: 앞선 Nuxt Security Patch Releases는 4.5.1과 3.21.10에서 server-side RCE, server island props, route rule 인증 우회, cached payload 노출, 개발 서버 노출 등을 수정했고 CDN/edge cache purge를 권했습니다. 4.5.2가 보안 공지를 대체한다는 뜻은 아닙니다. 아직 4.5.1 미만 또는 3.21.10 미만이면 먼저 보안 기준선으로 올리고, 그 다음 4.5.2 또는 3.21.11을 검증하는 순서가 안전합니다.
왜 중요한가
Nuxt의 파일 기반 라우팅은 빠르지만, 한 파일의 이름과 URL 인코딩, 미들웨어 규칙, 정적 생성 결과가 서로 다른 층에서 해석됩니다. 예를 들어 사람이 읽는 URL에는 공백·한글·퍼센트 인코딩이 섞일 수 있고, routeRules는 정책을 적용하는 위치입니다. v4.5.2·v3.21.11의 decoded path 매칭 수정은 “보호 규칙이 실제 요청 경로에도 맞는가”를 테스트해야 한다는 운영 신호입니다. 클라이언트 middleware는 편의 기능일 수 있지만 민감한 server/api 작업의 유일한 권한 경계가 되어서는 안 됩니다.
server island는 페이지 전체 hydration 없이 서버에서 작은 부분을 렌더링해 성능을 다루는 기능입니다. 하지만 입력 props와 payload는 서버로 들어오는 데이터 경계이기도 합니다. 지난 보안 릴리스가 island props를 다룬 뒤, 이번 패치가 non-object props 거절과 payload 직렬화를 다룬 것은 단순 UI 버그보다 서비스 신뢰성에 가깝습니다. 실제 데이터는 schema로 좁히고, 오류 응답·CPU·render 횟수를 관찰해야 합니다.
1. island payload는 ‘보이는 값’이 아니라 API 계약으로 다룹니다
변경: 4.5.2와 3.21.11은 밑줄이 들어간 컴포넌트 키의 island payload 직렬화, object가 아닌 island props 거절, prerender 중 island render dedupe를 포함합니다. 실제 영향: components/islands/Product_card.vue처럼 이름·데이터 키에 언더스코어가 있는 서비스는 SSR에서는 보이는데 클라이언트 이동 후 상태가 달라지는 문제를 겪을 수 있습니다. 비정상 props가 렌더러까지 흐르면 오류와 불필요한 부하도 늘어납니다. 적용 조건: island props를 defineProps와 zod 같은 schema로 선언하고, 요청 값에서 필요한 필드만 변환해 넘기세요. v-bind="$attrs"를 외부 입력에 그대로 연결하지 않습니다. 검증: 언더스코어 키, 빈 객체, 배열, 문자열, 큰 body를 가진 staging 요청을 만들고 4xx 처리·payload 일관성·렌더 횟수를 확인합니다.
2. prerender와 preview는 배포 전후를 나누어 검증합니다
변경: 이번 패치는 prerender 시 island 중복 render를 제거하고 prerender 페이지 hydration 뒤 preview mode를 다시 확인합니다. 실제 영향: 콘텐츠 사이트에서 nuxi generate가 같은 island를 여러 번 렌더하면 빌드 시간과 외부 API 호출이 불필요하게 커집니다. preview cookie를 쓰는 편집 흐름에서는 정적으로 만든 페이지가 hydration 뒤에도 올바른 초안 상태로 바뀌는지가 중요합니다. 적용 조건: nitro.prerender 경로와 preview 진입 URL을 문서화하고, 빌드에서 외부 CMS 호출에는 제한과 캐시를 둡니다. preview 데이터는 public route cache에 넣지 않습니다. 검증: production build와 preview 배포에서 같은 페이지를 비로그인/편집자 계정으로 열고, HTML·payload·쿠키 변화와 API 호출 횟수를 비교하세요.
3. routeRules는 decoded URL과 server/api를 함께 시험합니다
변경: 릴리스에는 route rules를 decoded path 기준으로 매칭하는 수정이 들어 있습니다. 실제 영향: 한글 슬러그, 공백, 퍼센트 인코딩, redirect가 있는 URL은 브라우저 주소와 서버 내부 문자열이 다를 수 있습니다. routeRules: { '/admin/**': { appMiddleware: 'auth' } }만 믿으면 URL 변형이나 API 직접 호출에서 의도와 다른 결과를 놓칠 수 있습니다. 적용 조건: 권한 판정은 server/api/admin/*.ts에서 session과 역할을 다시 검증하고, routeRules는 cache·headers·화면 진입 정책으로 보조합니다. 검증: 보호 URL을 원문·encode된 경로·혼합 대소문자·trailing slash로 요청하고, 페이지와 API 모두 기대한 401/403 또는 redirect가 되는지 Playwright와 HTTP smoke test에 넣습니다.
4. 빌드 개선은 CI 캐시를 검증한 뒤 받아들입니다
변경: v4.5.2는 변경되지 않은 생성 파일 재작성 생략, lazy import, app/component scan 재사용을 성능 개선으로 냈습니다. 실제 영향: 모노레포나 layer가 많은 프로젝트에서는 개발 서버 재시작과 CI build가 빨라질 여지가 있지만, stale cache가 타입·route 생성물 문제를 숨길 가능성도 있습니다. 적용 조건: lockfile과 .nuxt, Vite/Nitro 캐시의 키에 Nuxt 버전·Node 버전·workspace 의존성을 넣고, 캐시 미스인 clean build도 정기적으로 돌립니다. 검증: 캐시 warm/cold 각각에서 nuxi typecheck, nuxi build, e2e smoke를 실행해 시간뿐 아니라 route manifest와 산출물 해시가 기대대로인지 비교하세요.
개발자 실행 계획
- P0: 배포 image와 lockfile의 실제
nuxt버전을 확인해 4.5.2 또는 3.21.11 기준으로 올립니다. - P0: 4.5.1/3.21.10 미만이었던 서비스는 보안 패치 후 CDN·edge cache를 purge합니다.
- P1:
npx nuxt upgrade --dedupe뒤 clean install,nuxi typecheck, unit test, production build를 CI에서 실행합니다. - P1:
components/islands/의 dynamic props,$attrs, 언더스코어 키를 검색하고 입력 schema와 음성 테스트를 추가합니다. - P1: prerender·preview route별로 빌드 API 호출 수, hydration 오류, payload 상태를 관찰합니다.
- P2: URL encoding·case·trailing slash 변형과
server/api직접 호출을 권한 e2e에 넣습니다. - P2: Nuxt 3 서비스마다 v4 migration 담당자, module 호환성 목록, 롤백 image, 목표 날짜를 이슈로 관리합니다.
리스크와 한계
4.5.2는 patch release지만 Vite wrapper, generated files, island navigation처럼 빌드와 런타임 양쪽에 닿습니다. custom Vite plugin, Nuxt module, workspace layer가 있는 프로젝트는 typecheck 통과만으로 충분하지 않습니다. hydration mismatch, preview cookie 문제, route behavior 변화가 나오면 이전 검증 image로 롤백하고, 캐시를 purge한 뒤 최소 재현 저장소에서 Nuxt 버전 변경만 분리해 조사하세요. Nuxt 3.21.11은 EOL 이후의 패치이며 향후 기능·보안 유지보수를 보장하지 않습니다. 장기 운영 서비스는 migration을 미루는 근거로 삼지 마세요.
FAQ
Nuxt 4.5.1에서 4.5.2로 바로 올려야 하나요?
server islands, prerender, preview mode, routeRules를 쓰는 서비스라면 테스트 환경에서 올려 확인하는 편이 좋습니다. 4.5.1의 보안 수정은 유지하되, 4.5.2의 island·경로·빌드 관련 수정까지 실제 흐름으로 검증하세요.
Nuxt 3.21.11을 올리면 Nuxt 3 지원이 연장되나요?
아닙니다. 공식 릴리스는 Nuxt 3이 EOL이라고 명시합니다. 이 버전은 현재 서비스의 안정화와 v4 이동 준비에 활용하되, 장기 계획은 별도로 세워야 합니다.
routeRules로 인증했는데 server/api에서도 검사해야 하나요?
네. routeRules는 유용하지만 URL 해석과 클라이언트 경로에 영향을 받습니다. 민감한 데이터·변경 작업은 server/api에서 세션과 역할을 다시 확인해야 직접 요청에도 안전합니다.
출처 및 추가 읽기
- nuxt/nuxt — v4.5.2 release (2026-08-05)
- nuxt/nuxt — v3.21.11 release (2026-08-05)
- Nuxt — Security Patch Releases
- nuxt/nuxt — v4.5.1 security release
- Nuxt — Nuxt 4.5 release notes
- Nuxt Docs — Upgrade guide
- Nuxt Docs — Server directory and API routes
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.