

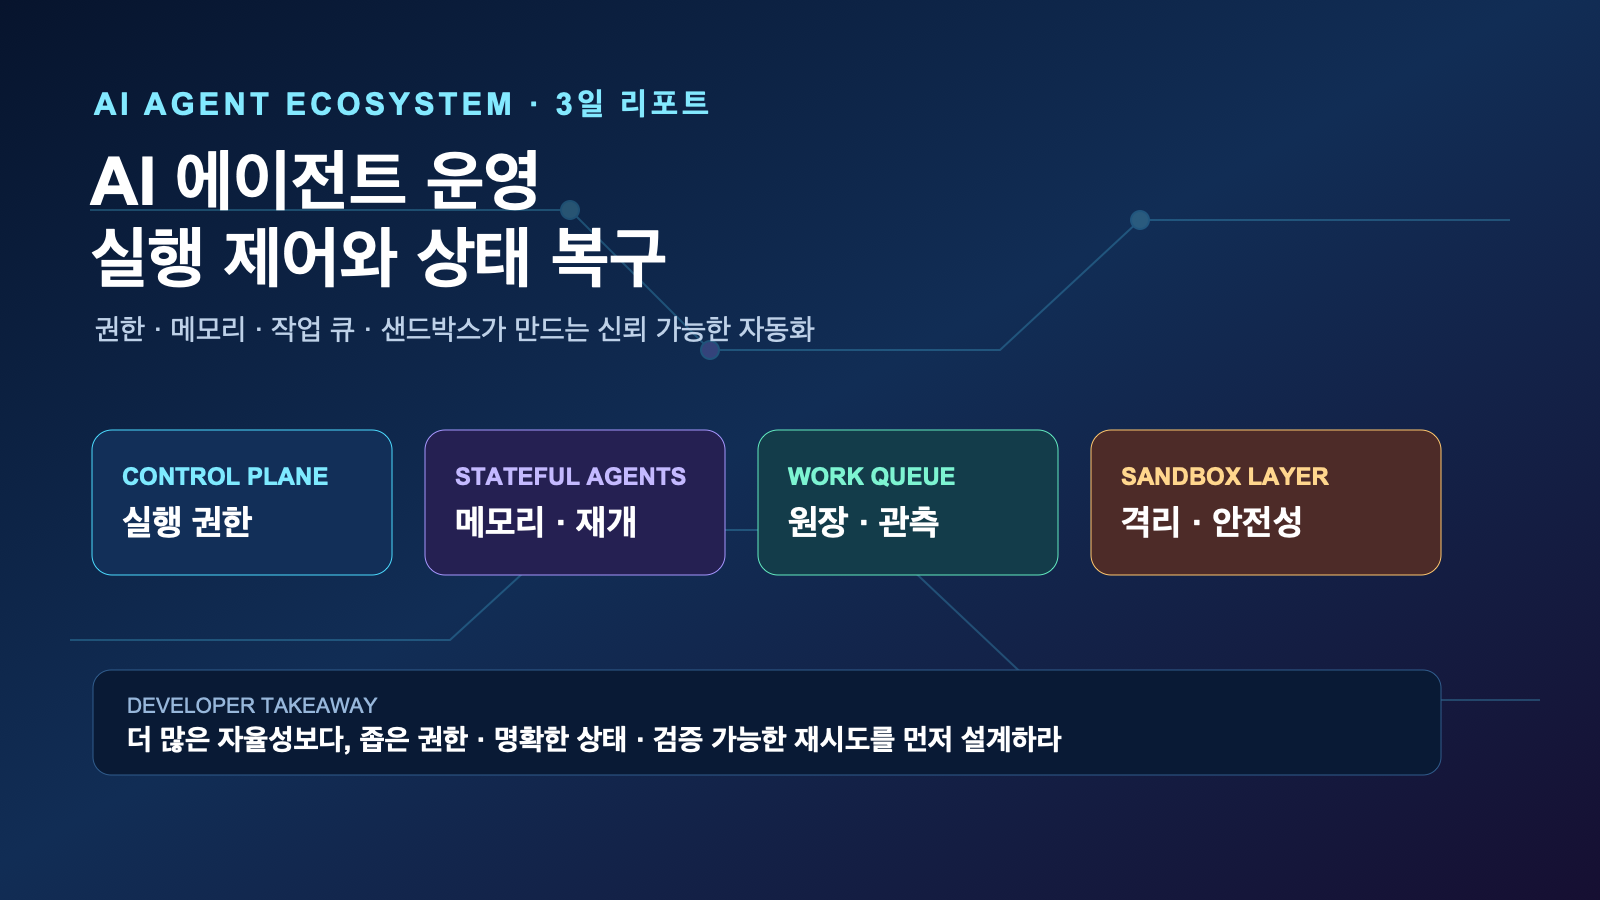
요약: 2026년 10월 6~8일 AI/LLM·AI 에이전트 개발 도구 흐름은 ‘더 강한 자율성’ 자체보다 실행 권한, 상태 보존, 재시도, 관측 가능성을 제품 표면으로 끌어올리는 방향에 모였다. Claude Code·Codex·OpenAI Agents SDK·Kubernetes Agent Sandbox·GitHub Agentic Workflows의 최근 릴리스는 개발팀이 에이전트를 코드 생성기가 아니라 운영 가능한 작업자(worker)로 다룰 때 필요한 제어점을 보여준다.
핵심 답변: 이번 3일에 무엇이 바뀌었나
확인된 릴리스 기준으로 보면, 이번 72시간의 핵심은 모델 교체가 아니다. 에이전트가 여러 도구와 세션을 넘나들며 일을 맡을 때 발생하는 권한 범위·메모리·작업 큐·격리 실행·복구를 명시적으로 관리하는 기능이 늘었다. 실무에서는 “에이전트에게 무엇을 시킬까”보다 “어떤 경계 안에서, 어떤 상태를 남기고, 실패 시 어떻게 재개할까”를 먼저 설계해야 한다.
- 확인된 사실: Claude Code 2.1.292, Codex 0.161.0, Anthropic TypeScript SDK 0.132.0, OpenAI Agents Python 0.23.0, Kubernetes Agent Sandbox 1.0.5가 최근 공개됐다.
- 해석: 개별 CLI와 SDK, Kubernetes 런타임, GitHub 워크플로가 각각 제어·보호·복구 기능을 강화하면서 에이전트 운영 계층이 빠르게 표준화되고 있다.
- 주의: GitHub Agentic Workflows v0.90.3은 공식적으로 prerelease다. 프로덕션 기본값으로 간주하지 말고 격리된 저장소에서 검증해야 한다.
1. 코딩 에이전트: 성능 경쟁에서 실행 제어면(control plane) 경쟁으로
Claude Code 2.1.292와 Codex 0.161.0의 공통 신호
Anthropic은 10월 6일 Claude Code v2.1.292를 공개했다. 릴리스 노트에는 서브에이전트의 노력 수준을 지정하는 effort 매개변수, MCP 연결의 프로토콜 협상 기본 변경, 플러그인 테스트 실패 처리 등 실행 경로와 검증을 다루는 변화가 포함된다. 이는 에이전트 호출을 단일 프롬프트가 아니라 비용·시간·권한을 가진 하위 작업으로 조절하려는 방향이다.
OpenAI는 10월 7일 Codex 0.161.0을 공개했다. 공식 변경 목록에는 로컬 에이전트 트리의 조정된 종료, 콜백 권한에 맞춘 확장 파일시스템 접근 범위 지정, 승인 정책 보존 등 장시간 실행과 확장 기능의 경계를 다루는 항목이 들어 있다. 두 릴리스 모두 ‘더 많이 실행’보다 실행이 멈추거나 권한이 얽혔을 때의 예측 가능성을 강화한다.
실무 시사점: 병렬 서브에이전트를 쓰는 팀은 작업별 노력 수준, 최대 도구 호출 수, 쓰기 가능 경로, 중단·재개 기준을 PR/CI 규칙으로 함께 선언해야 한다. 모델 이름만 바꾼 자동화는 재현성과 비용 통제를 얻기 어렵다.
2. SDK 단계에서도 MCP·메모리·민감 데이터가 운영 계약이 됐다
OpenAI Agents Python 0.23.0과 Anthropic TypeScript SDK 0.132.0
OpenAI Agents Python v0.23.0(10월 1일 공개)는 MCP 목록 페이지 제한 설정, 샌드박스의 opt-in Docker 제거 보호, 메모리 통합 턴 설정, 암호화된 히스토리 스캔 예산을 추가했다. 릴리스는 또한 추적에서 민감한 모델 메타데이터를 존중하고 기본 도구 실패 상세와 스트리밍 예외 흔적을 가리는 수정도 명시한다. 에이전트 SDK에서 세션·도구·관측 데이터는 편의 기능이 아니라 보안 경계라는 뜻이다.
10월 7일 공개된 Anthropic TypeScript SDK v0.132.0은 API에 typed computer/browser tool calls와 Managed Agents 웹 fetch 구성의 url_sources 등을 추가했다. 브라우저·컴퓨터 도구 호출이 애플리케이션 코드로 내려올수록, 호출마다 입력 출처와 허용 도메인을 기록·검사하는 설계가 중요해진다.
실무 시사점: MCP 서버의 도구 목록 상한, 페이지네이션, 호출별 승인 주체를 명확히 하고, trace/로그에서 프롬프트·도구 오류·모델 메타데이터의 보존 정책을 분리하자. 특히 운영 로그를 디버그 편의를 위해 무기한 보관하면 개인정보와 비밀값 노출 면적이 커진다.
3. 장기 작업은 큐·원장·상태 재개를 기본 기능으로 흡수한다
GitHub Agentic Workflows와 Agent Sandbox의 릴리스
GitHub의 Agentic Workflows v0.90.3(10월 3일, prerelease)는 work queue와 log/set/map/table/counter ledger, Git 기반 work-queue 연산을 도입했다. 같은 릴리스는 안전한 출력 가드레일과 Copilot 엔진의 작업별 모델 라우팅·실행 전체 도구 호출 예산도 다룬다. 저장소 이벤트에서 여러 에이전트 작업을 이어갈 때 “누가 무엇을 끝냈는가”를 다시 계산하지 않도록 하는 상태 저장 장치다.
Kubernetes Agent Sandbox v1.0.5(10월 1일)는 TypeScript/Python SDK의 in-cluster sandboxd 연결, 스트리밍 파일 전송, 결정적 claim 생성·기존 claim 채택, OpenAI Agents SDK 통합을 공개했다. 특히 재시도 시 기존 claim을 채택할 수 있는 기능은 중복 환경 생성이나 작업 유실을 줄이는 데 직접적이다. 다만 Deep Agents 어댑터 의존성 요구와 오류 전달 방식이 바뀌었으므로 업그레이드 전에 예외 처리와 버전을 점검해야 한다.
실무 시사점: 장기 에이전트 작업은 idempotency key, 작업 상태 원장, 재시도 횟수, 승인 대기 상태를 별도 데이터로 둬야 한다. ‘실패하면 처음부터 재실행’ 방식은 외부 API 호출·배포·파일 쓰기가 포함되는 순간 위험해진다.
4. 이번 3일의 반복 패턴: 자율성에는 관측 가능하고 취소 가능한 경계가 필요하다
이번 릴리스들을 묶으면, 에이전트가 할 수 있는 일을 넓히는 것과 동시에 그 결과를 되돌리거나 설명할 수 있는 장치를 붙이는 패턴이 보인다. effort와 tool-call budget은 비용·시간 경계, Docker 제거 보호와 파일시스템 권한 범위는 자원 경계, encrypted history scan·민감 trace 보존은 데이터 경계, queue/ledger·claim adoption은 상태 경계다. 이는 각 공급자의 제품 전략이므로 단일 업계 표준으로 단정할 수는 없지만, 개발자 도구가 공통적으로 겨냥하는 운영 문제는 분명하다.
개발자 액션 체크리스트
- 이번 주: 에이전트가 사용하는 MCP/브라우저/셸 도구를 목록화하고, 각 도구에 읽기·쓰기·외부 전송·승인 여부를 표시한다.
- 이번 주: 자동화 하나에 idempotency key와 재실행 시나리오를 추가한다. 배포·결제·삭제는 재시도 전에 현재 상태를 읽도록 한다.
- 다음 스프린트: 에이전트 실행 로그에서 입력, 도구 호출, 산출물, 승인, 실패 원인을 연결하는 최소 trace 스키마를 정한다. 민감값 마스킹과 보존 기간을 동시에 정한다.
- 업데이트 검증: Claude Code/Codex/SDK는 샌드박스 프로젝트에서 버전 고정 후 테스트한다. prerelease인 gh-aw는 특히 기존 GitHub App scope와 safe-output 동작 회귀를 확인한다.
자주 묻는 질문 (FAQ)
Q. 지금 당장 모든 코딩 에이전트를 업데이트해야 하나?
A. 아니다. 이번 변화는 권한·세션·샌드박스 동작에 영향을 줄 수 있다. 우선 잠긴 버전의 테스트 저장소에서 MCP 연결, 권한 프롬프트, 병렬 실행 취소, 재시도 흐름을 확인한 뒤 올리는 편이 안전하다.
Q. 에이전트 운영에서 가장 먼저 측정할 지표는?
A. 성공률 하나보다 작업당 도구 호출 수, 승인 대기 시간, 재시도 후 중복 실행 수, 실패 원인 분포, 비밀값이 포함된 로그 비율을 함께 보자. 이 지표가 있어야 자율성 증가가 실제 생산성 향상인지 확인할 수 있다.
Q. 이번 흐름을 한 문장으로 요약하면?
A. AI 에이전트의 다음 경쟁력은 더 많은 권한이 아니라, 권한을 좁게 부여하고 상태를 안전하게 이어 가며 실패를 설명·복구하는 운영 설계에 있다.
주요 출처
- Claude Code v2.1.292 release notes
- Codex 0.161.0 release notes
- OpenAI Agents Python v0.23.0 release notes
- Anthropic TypeScript SDK v0.132.0 release notes
- GitHub Agentic Workflows v0.90.3 prerelease notes
- Kubernetes Agent Sandbox v1.0.5 release notes
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.