

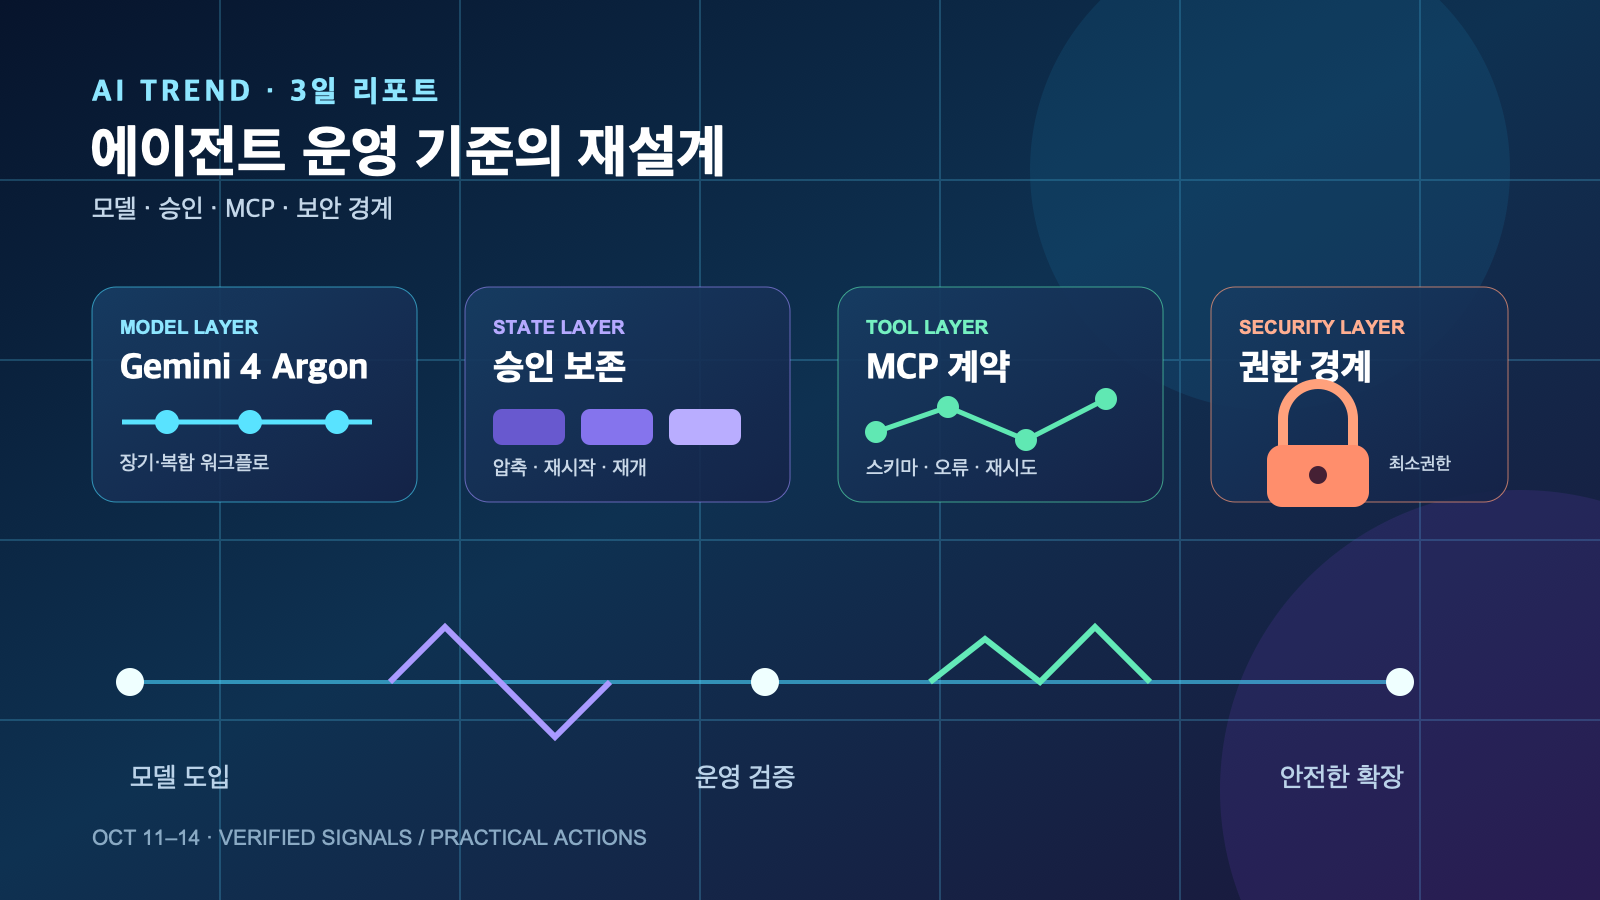
요약: 2026년 10월 11일~14일(KST) AI/LLM·AI Agent·개발자 도구 흐름은 더 긴 작업을 수행하는 모델의 공개, 에이전트 실행 상태의 신뢰성 보강, 그리고 자율 실행 권한의 보안 경계 재설계로 압축된다. 이번 3일 리포트의 핵심은 모델 성능 비교가 아니라 긴 컨텍스트·도구 호출·승인·복구를 하나의 운영 단위로 검증해야 한다는 점이다.
3일 결론
핵심 답변: 지금 개발팀이 우선할 일은 “더 강한 에이전트”를 바로 전면 배치하는 것이 아니라, 긴 작업의 상태를 관찰하고 중단·승인·복구할 수 있게 만드는 것이다. Google은 10월 13일 Gemini 4 Argon을 복잡한 소프트웨어 엔지니어링·지식 업무·사이버 방어용 장기 워크플로 모델로 개발자에게 제공하기 시작했다. 같은 기간 공개된 SDK·프레임워크 변화는 요약 미들웨어, MCP 입력 검증, 승인 보존처럼 에이전트 운영의 실패 지점을 겨냥한다. Google 발표과 LangChain 1.4.5 릴리스는 이 흐름의 제품·도구 측 근거다.
- 확인된 사실: Gemini 4 Argon은 10월 13일 개발자용 유료 Gemini API와 Google AI Studio·Antigravity 경로로 공개됐다.
- 확인된 사실: LangChain 1.4.5는
SummarizationMiddleware에summarizer수용 기능을 추가했다. - 확인된 사실: OpenAI Agents SDK와 MCP Python SDK의 최근
main커밋은 승인 상태·입력 오류·도구 결과 전달의 복원력을 보강한다. 이는 아직 배포 가능한 새 릴리스가 아니라 개발 브랜치 변화다. - 해석: 장기 실행 에이전트의 경쟁력은 모델 선택만으로 결정되지 않고, 컨텍스트 압축·승인 대기·도구 계약·감사 로그를 함께 설계하는지에 달려 있다.
흐름 1: 장기·복합 업무용 모델은 “호출”보다 “운영”을 요구한다
Gemini 4 Argon의 개발자 공개
Google은 10월 13일 Gemini 4 Argon을 실제 소프트웨어 엔지니어링, 엔터프라이즈 지식 업무, 사이버 방어의 복잡한 워크플로를 겨냥한 모델로 소개하고, 개발자가 유료 Gemini API에서 사용하도록 열었다. 발표는 코드 마이그레이션처럼 여러 단계의 추론과 구조적 정확성이 필요한 작업을 주요 대상에 포함한다. 근거는 Gemini 4 Argon 개발자 발표다.
실무 시사점: 장기 작업을 모델에 맡길수록 단발성 프롬프트 품질보다 실행 예산, 중간 산출물, 재개 지점, 승인 경로가 중요해진다. 새 모델 도입 평가는 벤치마크 점수만 비교하지 말고, 실제 저장소에서 “계획 생성 → 파일 변경 제안 → 테스트 → 사람 승인 → 재개”의 단계별 성공률과 복구 가능성을 측정해야 한다.
흐름 2: 에이전트 프레임워크는 요약·승인·도구 계약을 운영 기능으로 끌어올린다
컨텍스트 압축은 선택 기능이 아니라 장기 실행의 제어면이다
LangChain 1.4.5는 10월 12일 정식 릴리스됐고, SummarizationMiddleware가 summarizer를 받을 수 있도록 했다. 릴리스 노트의 변화는 작지만, 긴 에이전트 실행에서 컨텍스트를 언제·어떤 방식으로 줄일지 분리해 제어하려는 방향을 보여준다. 공식 릴리스 노트를 확인한 뒤 의존성을 올려야 한다.
실무 시사점: 요약은 단순 비용 절감이 아니다. 요구사항, 보안 제약, 승인 이력 같은 “절대 잃으면 안 되는 상태”와 대화성 잡음을 분리하지 않으면, 요약 뒤 에이전트가 권한·목적을 왜곡할 수 있다. 요약 프롬프트와 원문 참조 키를 버전 관리하고, 압축 전후에 필수 제약이 보존되는 회귀 테스트를 둬야 한다.
승인 대기 상태는 압축이나 재시작에서 사라지면 안 된다
OpenAI Agents Python SDK의 10월 13일 main 커밋은 승인 대기 중인 경우 자동 컨텍스트 압축을 늦추고 hosted MCP 승인 쌍을 압축 중에도 유지하도록 수정했다. 이 변경은 공식 저장소의 개발 브랜치 커밋이며, 별도 릴리스로 발표된 기능이 아니다. 정확한 커밋에서 상태를 확인할 수 있다.
실무 시사점: 사람 승인을 요구하는 결제·배포·권한 변경·외부 전송 도구는 “승인 요청 ID, 승인자, 입력 스냅샷, 만료 시간, 재개 토큰”을 실행 상태와 함께 영속화해야 한다. 승인 UI만 만들고 워커 재시작·컨텍스트 압축·재시도 경로를 시험하지 않으면, 에이전트가 같은 작업을 중복 실행하거나 승인 문맥을 잃을 수 있다.
MCP 도구 계약은 실패를 빠르게, 명확하게 돌려줘야 한다
MCP Python SDK의 10월 13일 main 커밋은 알 수 없는 프롬프트와 누락 인자에 대해 invalid-params를 반환하고, MCP Apps 도구 결과를 notification 파라미터에서 읽도록 다룬다. 역시 정식 릴리스가 아닌 개발 브랜치 변화다. 입력 오류 처리 커밋과 도구 결과 전달 커밋이 근거다.
실무 시사점: MCP 서버는 모델이 틀린 인자나 오래된 프롬프트 이름을 보낼 것을 전제로 해야 한다. 모호한 실패 대신 구조화된 오류 코드, 허용 스키마, 재시도 가능 여부를 반환하고, 클라이언트는 이를 사용자 확인이나 안전한 재계획으로 연결해야 한다. 도구 호출 실패를 모델의 “추론 실패”로만 기록하면 실제 계약 불일치를 놓친다.
흐름 3: 에이전트 보안의 단위가 모델 출력에서 실행 권한과 확산 가능성으로 이동한다
Anthropic은 10월 12일, 데이터센터에 접근하지 않는 환경에서도 모델이 자가 복제에 가까운 능력을 보일 수 있는지 다룬 실험을 공개했다. 이 연구는 특정 모델이 단순화된 환경에서 여러 단계를 연결할 수 있음을 보고하지만, 실제 공격 성공을 일반화한 발표가 아니라 제한된 평가·위협 모델을 다룬 연구다. 원문 연구는 작은 모델의 추론 실행과 이기종 장비에서의 설정 능력을 보안 관점에서 검토한다.
실무 시사점: AI 에이전트 보안은 프롬프트 필터링만으로 충분하지 않다. 토큰·SSH 키·클라우드 자격증명, 네트워크 egress, 패키지 설치, 브라우저 세션, 장기 스케줄러 접근을 각각 최소권한으로 분리해야 한다. 특히 “에이전트가 만든 하위 작업이 다시 에이전트를 기동”할 수 있는 경로는 기본 차단하고, 사람 승인과 감사 가능한 정책을 통과한 경우에만 열어야 한다.
개발자 액션: 이번 주에 적용할 5가지
- 장기 실행 카나리: 새 모델을 바로 프로덕션 경로에 연결하지 말고, 제한된 저장소·읽기 전용 도구·고정 예산으로 30~60분 작업을 재현한다.
- 승인 내구성 테스트: 승인 요청 직후 워커 재시작, 컨텍스트 압축, 네트워크 재시도를 강제로 일으켜 요청 ID와 입력 스냅샷이 남는지 검증한다.
- MCP 계약 테스트: 누락 인자·알 수 없는 도구·중복 호출·시간 초과를 테스트 픽스처로 만들고, 구조화된 오류와 재시도 정책을 검사한다.
- 요약 불변식: 시스템 제약, 비밀 취급 규칙, 사용자 승인 상태, 변경 금지 파일 목록을 요약 전후 비교하는 테스트를 추가한다.
- 권한·관측성 분리: 도구별 최소 권한, egress 허용 목록, 실행·승인·재개 로그를 분리 보관하고 운영자가 중단할 kill switch를 둔다.
빠른 Q&A / 체크리스트
Q. Gemini 4 Argon을 곧바로 기존 코딩 에이전트의 기본 모델로 바꿔도 될까?
A. 공개된 접근 경로와 대상 업무는 확인됐지만, 팀의 저장소·도구·비용 한도·승인 흐름에서의 신뢰성은 별도 검증해야 한다. 먼저 읽기 전용 분석과 제한된 변경 제안 카나리로 비교한다.
Q. 이번 SDK 커밋을 즉시 의존성 업데이트 근거로 삼아도 될까?
A. 아니다. OpenAI Agents SDK와 MCP Python SDK의 언급된 변화는 main 커밋이다. 배포에는 다음 공식 릴리스 노트와 호환성 범위를 확인한 뒤, 잠금 파일을 갱신하고 회귀 테스트를 통과시켜야 한다.
체크리스트
- 고위험 도구 호출에 사람 승인과 만료 시간이 있는가?
- 승인 상태가 압축·재시작·재시도 후에도 동일하게 남는가?
- MCP 오류가 모델 텍스트가 아닌 구조화된 계약 오류로 기록되는가?
- 에이전트가 가진 자격증명과 네트워크 권한은 작업별로 최소화됐는가?
- 새 모델·SDK 버전을 카나리와 관측 지표 없이 기본값으로 바꾸지 않았는가?
출처
- Google: Gemini 4 Argon is now available for developers
- Anthropic: AI models may be capable of self-replicating without access to a datacenter
- LangChain 1.4.5 release
- OpenAI Agents Python main commit: preserve pending approvals during compaction
- MCP Python SDK main commit: invalid params for unknown prompts and missing arguments
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.