

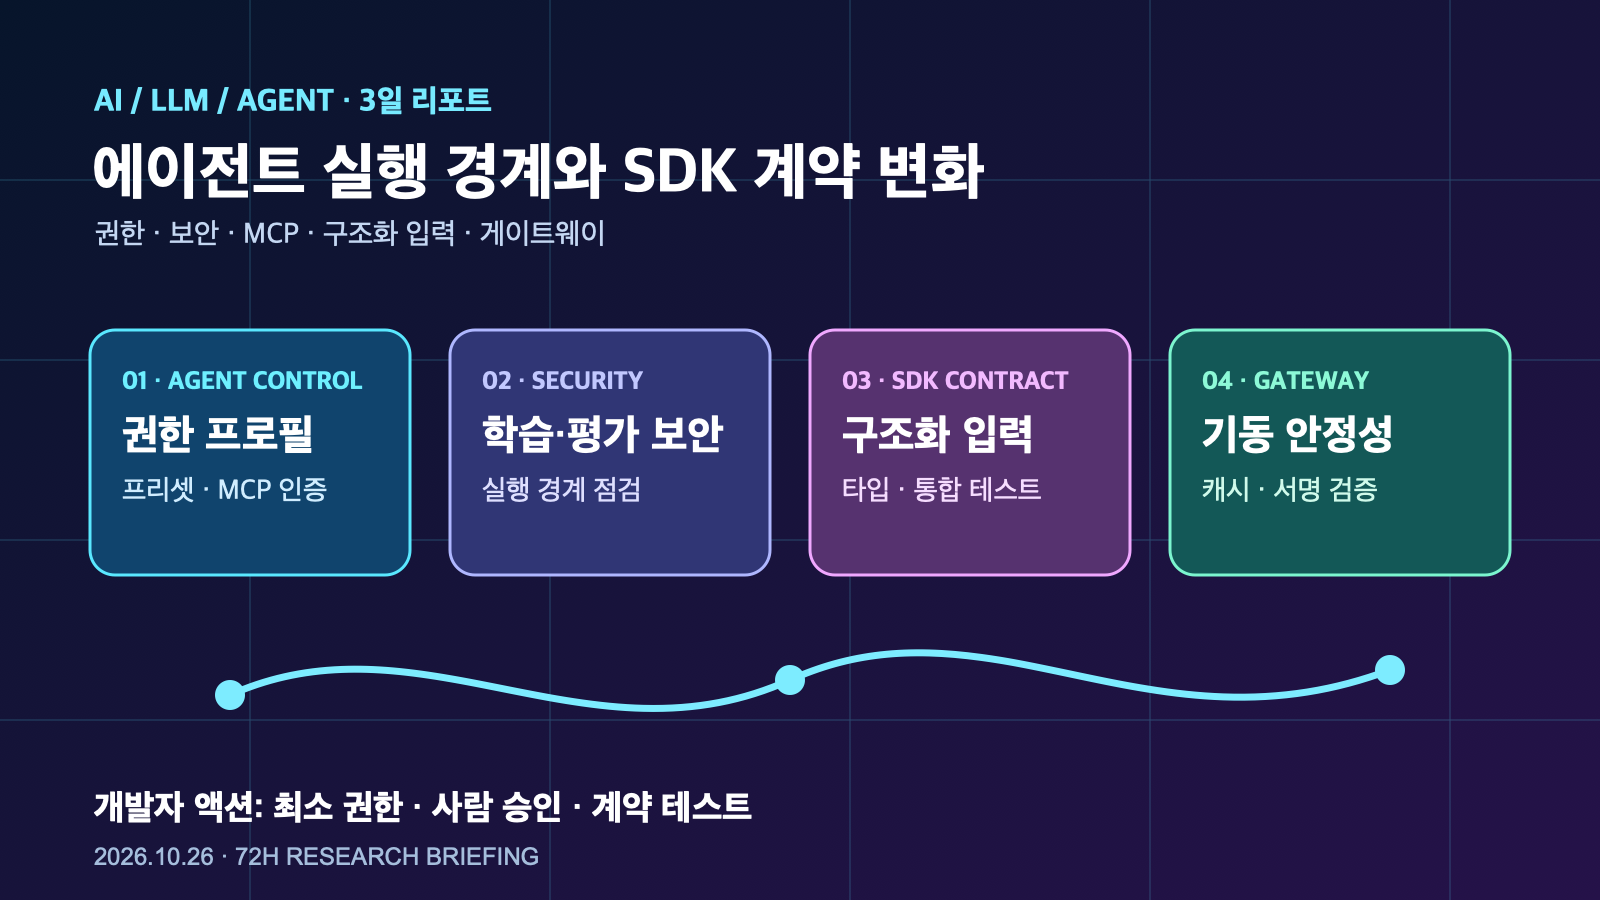
요약: 2026년 10월 24~26일 KST에 확인된 AI/LLM·AI Agent 개발 도구 흐름은 새 기능의 양보다 권한, 인증, 구조화된 입력, 배포 안정성을 실행 가능한 운영 계약으로 만드는 데 집중됐다. Codex의 프리셋·MCP 인증, OpenAI·Anthropic의 안전성 공개, SDK 계약 변경, LiteLLM의 기동 안정화가 그 근거다.
핵심 답변
개발팀은 지금 새 모델을 더 붙이기 전에 에이전트가 어떤 자격증명으로 어떤 도구를 호출하고, 어떤 SDK 타입 계약에 의존하며, 제어면 장애 때 어떻게 실패하는지 점검해야 한다. 최근 업데이트는 에이전트 기능을 ‘프롬프트’가 아니라 재사용 가능한 작업 설정·권한 프로필·감사 가능한 연결로 다루는 방향을 보여준다.
3일 결론
확인된 사실: OpenAI Codex 0.164.0은 재사용 프롬프트와 슬래시 명령을 위한 /presets, 인라인 모델·추론·권한 설정, 엔터프라이즈 MCP 인증, 원격 Bash·Zsh 세션의 자격증명 마스킹을 추가했다. 같은 기간 OpenAI와 Anthropic은 각각 프런티어 학습 환경 보안과 UK AISI 사이버테스팅 사건의 정렬 평가를 공개했다.
실무 해석: AI 에이전트의 경쟁력은 코드 생성 결과만이 아니라, 누가 어떤 도구를 어떤 권한으로 실행했는지 재현하고 제한할 수 있는 운영 경계에 달려 있다. 이는 공개 릴리스와 공지에 근거한 해석이며 특정 공급자의 향후 로드맵을 단정하는 전망은 아니다.
흐름 1. 에이전트 UX가 프리셋·권한·MCP 인증으로 제품화됐다
무엇이 바뀌었나
Codex 0.164.0은 프리셋에 반복 작업을 저장하고, /model과 /permissions 인자로 모델·추론 강도·속도·권한 프로필을 선택하도록 했다. 릴리스에는 엔터프라이즈 MCP 인증과 지원되는 원격 셸의 자격증명 마스킹도 포함됐다.
왜 중요한가
반복 업무를 프롬프트 하나에만 묶으면 팀 간 재현성과 감사 가능성이 낮다. 코드 리뷰, 의존성 갱신, 문서 생성, 배포 전 점검을 목적별 프리셋으로 만들고 허용 도구와 승인 단계를 붙이면 업무 경계를 버전 관리할 수 있다. MCP 연결은 단순 플러그인이 아니라 인증 경계이므로, 서비스 계정 분리와 최소 권한이 기본값이어야 한다.
흐름 2. AI 안전성은 모델 출력에서 학습·평가·실행 공급망으로 확장됐다
확인된 공개 자료
OpenAI의 학습 환경 보안 공지와 Anthropic의 UK AISI 사이버테스팅 사건 정렬 평가는 위험 관리를 모델 답변의 필터링만으로 한정하지 않는다. 발표별 범위와 방법은 다르지만, 학습 인프라·외부 평가·운영 환경이 안전성 판단의 일부라는 점을 보여준다.
실무 영향
사내 에이전트가 비밀값, 브라우저 세션, 배포 권한, 외부 문서를 다룬다면 도구 목록 허용만으로는 부족하다. 입력 출처, 도구별 토큰 범위, 실행 로그, 사람 승인을 하나의 운영 경로로 설계해야 한다. 외부 문서·티켓·웹페이지는 신뢰 명령이 아니라 비신뢰 데이터로 취급하고, 배포·결제·비밀값 접근 같은 고위험 명령은 별도 승인 단계로 보내야 한다.
흐름 3. SDK 업데이트는 새 API보다 타입 계약과 조직 운영을 먼저 읽어야 한다
OpenAI Python의 브레이킹 변경
openai-python 3.37.0은 Decisions 타입에 브레이킹 변경을 포함한다. Live 응답의 질문 instructions는 문자열뿐 아니라 구조화된 텍스트·이미지·JSON 파트가 될 수 있으며, 입력 메시지 역할과 도구 이력 타입도 확장됐다. 문자열 연산 전에 타입을 확인하고, 고정된 역할 열거를 가정한 분기를 재검토해야 한다.
Anthropic Python의 엔터프라이즈 API
anthropic-sdk-python 2.3.0은 Claude Enterprise 조직용 Tag 엔드포인트를 추가하고 Google Cloud 사용자 프로필 요청의 조직 엔드포인트 처리를 수정했다. 모델 호출만 사용하던 통합도 사용자·조직·비용·정책 API를 함께 고려하는 방향으로 넓어지고 있다.
개발자 액션: 의존성 업데이트 PR에는 단위 테스트만 두지 말고 실제 도구 호출의 직렬화·역직렬화, 구조화 입력, 권한 오류를 검증하는 계약 테스트를 추가하자. instructions, 메시지 역할, 도구 이력처럼 확장 가능한 스키마에 문자열·고정 enum 가정이 남아 있는지 검색하는 것이 우선이다.
흐름 4. 모델 게이트웨이는 기동 안정성과 검증 가능한 배포를 함께 관리한다
LiteLLM 1.106.4은 원격 모델 비용 맵에 접근하지 못할 때 프록시가 시작 단계에서 종료될 수 있던 문제를 수정했고, 이미지 검증 명령을 릴리스 노트에 제공한다. 대형 기능은 아니지만 다수 공급자를 하나의 프록시로 연결하는 환경에서는 가격표·정책·라우팅 같은 원격 제어면의 장애가 서비스 기동 실패로 번질 수 있음을 보여준다.
권장: 원격 제어면에는 캐시, 타임아웃, 명시적 fallback을 두고, 배포에서는 부동 태그보다 버전 고정과 이미지 서명 검증을 사용하자. 릴리스의 ‘업그레이드 시 별도 조치 없음’은 수정 범위에 대한 안내일 뿐 조직별 회귀 검증을 생략하라는 뜻은 아니다.
개발자 체크리스트
- 프리셋: 반복 업무의 프롬프트, 모델, 허용 도구, 승인 단계를 버전 관리하는가?
- MCP: 서버별 서비스 계정, 최소 토큰 범위, 만료 정책을 적용했는가?
- 고위험 실행: 배포·비밀값 접근은 사람 승인을 거치도록 분리했는가?
- SDK 계약: 구조화된 입력·새 메시지 역할·도구 이력을 포함한 통합 테스트가 있는가?
- 게이트웨이: 제어면 장애 시 기동, 캐시, 이미지 검증을 점검했는가?
FAQ
Q. 이번 3일 동안 바로 적용할 한 가지는?
A. 에이전트가 연결한 MCP·셸·배포 도구를 목록화하고, 각 연결에 업무 목적·인증 주체·허용 명령·사람 승인 여부를 기록하자. 새 모델 벤치마크보다 빠르게 사고 범위를 줄일 수 있다.
Q. SDK를 즉시 올려야 하나?
A. 보안 수정과 운영상 필요한 변경을 제외하면, 샌드박스에서 릴리스 노트의 계약 변경을 테스트한 뒤 올리는 것이 적절하다. openai-python 3.37.0처럼 타입 형태가 넓어진 경우는 정적 타입 검사와 런타임 분기를 모두 확인해야 한다.
이번 주 운영 순서
첫째, 현재 에이전트 연결을 읽기 전용·변경 가능·고위험 실행으로 분류한다. 둘째, 변경 가능 연결에는 짧은 수명의 자격증명과 명시적 승인 규칙을 붙인다. 셋째, SDK 및 게이트웨이 업데이트는 실제 요청·실패·복구 경로를 포함한 canary 환경에서 검증한다. 이 순서는 특정 벤더 기능을 기다리지 않고도 적용할 수 있으며, 자동화의 범위를 키우기 전에 복구 가능한 실패 경계를 만드는 데 도움이 된다.
주요 출처
- OpenAI Codex 0.164.0
- OpenAI training environment security
- Anthropic UK AISI assessment
- openai-python 3.37.0
- anthropic-sdk-python 2.3.0
- LiteLLM 1.106.4
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.