

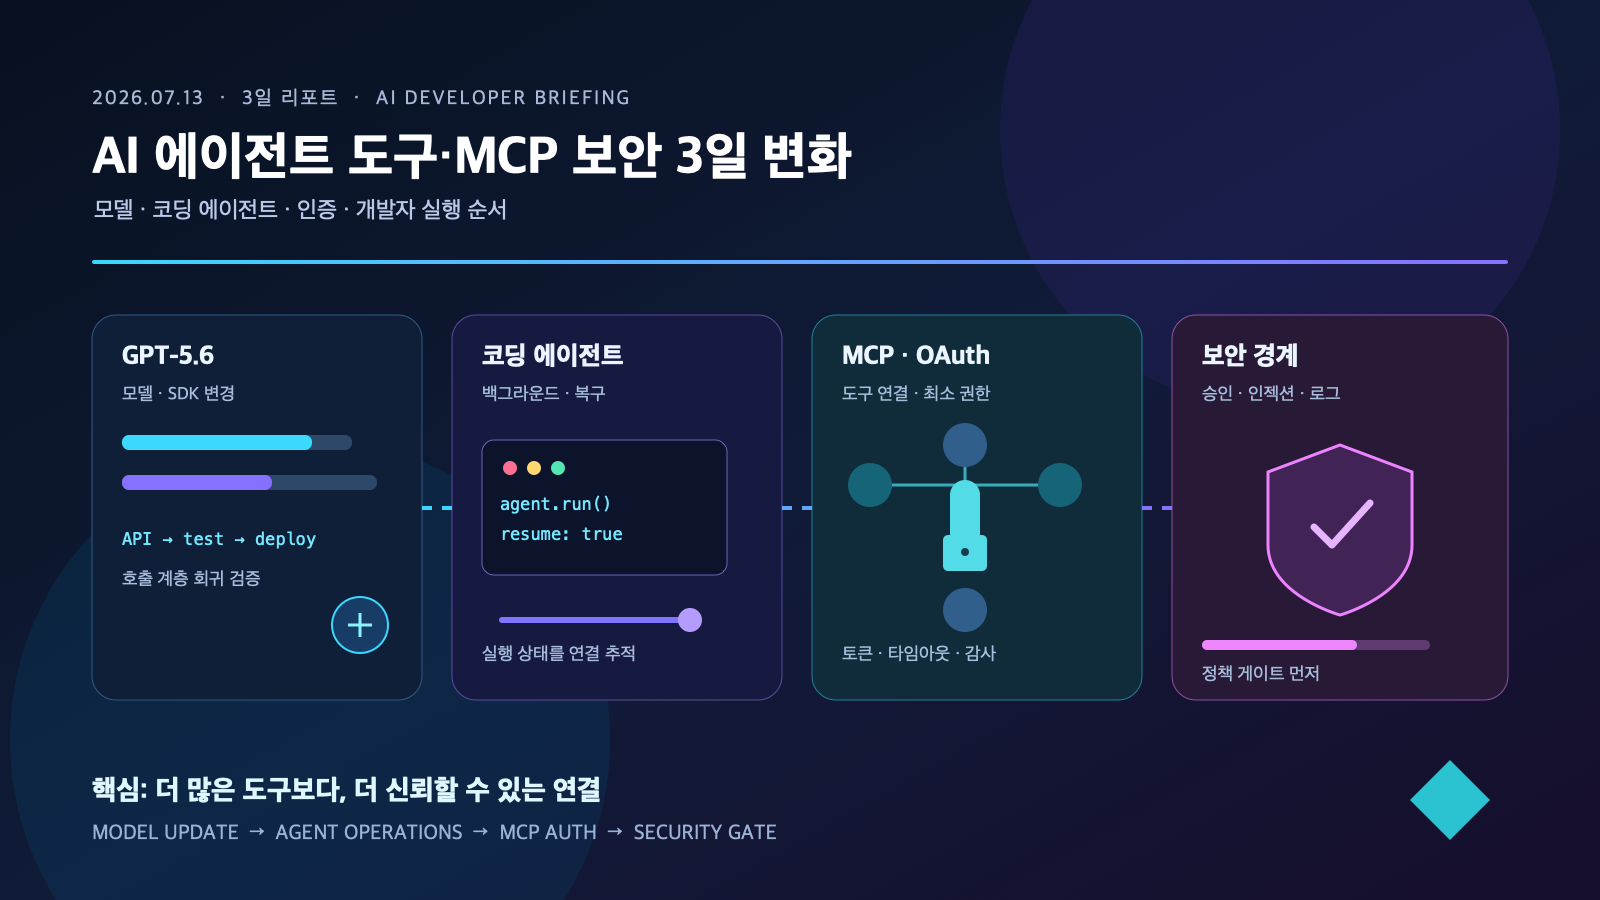
요약: 2026년 7월 11~13일의 AI/LLM·AI 에이전트 개발 도구 흐름은 ‘더 강한 모델’ 자체보다 업무 에이전트의 연결·권한·운영 안정성으로 무게중심이 이동하고 있음을 보여준다. GPT-5.6 계열 SDK 갱신, Claude Code의 백그라운드·MCP 인증 수정, MCP 서버 릴리스가 같은 기간 겹치며, 개발팀의 우선순위는 모델 교체보다 도구 경계와 실행 관측성 정비가 됐다.
핵심 답변
지금 개발자가 할 일은 무엇인가? 코딩 에이전트를 더 많은 저장소와 도구에 연결하기 전에, (1) MCP/OAuth 토큰 갱신 실패와 권한 거부를 관측하고, (2) 자동 실행의 승인 경계를 코드·설정으로 고정하며, (3) SDK·에이전트 CLI 업데이트를 스테이징 환경에서 회귀 검증해야 한다. 최근 3일의 릴리스는 기능 확장과 동시에 인증·세션·프롬프트 인젝션 신호의 운영 품질을 다뤘다는 점에서 이 순서가 중요하다.
3일 결론: 모델 경쟁은 ‘작업 수행’ 경쟁, 차별점은 연결의 신뢰성
- 확인된 사실: OpenAI Python SDK v2.45.0은 7월 9일 공개됐고 gpt-5.6-sol 관련 API 업데이트를 명시했다. 같은 시기 OpenAI는 GPT-5.6과 업무용 에이전트 흐름을 알렸다.
- 확인된 사실: Claude Code v2.1.206~v2.1.207은 백그라운드 에이전트, MCP 타임아웃·OAuth 재인증, 보안 동의 대화상자, 프롬프트 인젝션 경고 품질 등 실제 운영 마찰을 연속 수정했다.
- 확인된 사실: Model Context Protocol 서버 저장소는 7월 10일 파일시스템·fetch·git·time 패키지를 포함한 2026.7.10 릴리스를 냈다.
- 해석: 에이전트 도입의 병목은 모델 호출보다 도구 연결, 권한 만료, 긴 실행, 사람이 검토해야 하는 변경의 통제가 될 가능성이 높다. 이는 위 릴리스 노트에 기반한 실무적 해석이며, 개별 제품의 성능 우열을 뜻하지는 않는다.
흐름 1. 모델·SDK 업데이트는 ‘새 능력’보다 호출 계층의 검증이 먼저다
사실 → 근거 → 시사점
사실: openai-python v2.45.0은 gpt-5.6-sol API 업데이트와 beta resource accessor 복구를 기록했다. OpenAI의 GPT-5.6 발표 페이지와 함께 볼 때, 모델 접근 계층도 빠르게 움직이는 구간이다.
시사점: 팀은 “모델 이름만 변경”하는 배포를 피해야 한다. SDK 업데이트 후에는 구조화 출력, 스트리밍, 도구 호출, 재시도, beta API 사용 여부를 고정된 프롬프트·fixture로 검증해야 한다. 특히 API 표면이 바뀌는 시점에는 모델 품질 평가와 클라이언트 호환성 평가를 분리해 실패 원인을 좁히는 편이 안전하다.
흐름 2. 코딩 에이전트의 경쟁 포인트는 백그라운드 실행과 복구 가능성이다
Claude Code 릴리스가 보여준 운영 신호
사실: Claude Code v2.1.206은 백그라운드 에이전트 업데이트, MCP 서버별 요청 타임아웃 적용, OAuth MCP 서버의 토큰 갱신 후 재인증 문제 등을 수정했다. 이어 v2.1.207은 장문 스트리밍 시 터미널 멈춤, 원격 관리 설정의 보안 동의 기록, 백그라운드 세션 복구 등 운영 이슈를 다뤘다.
시사점: 에이전트를 ‘대화형 보조자’가 아니라 장시간 작업자처럼 쓰는 조직이라면, 성공률만 기록해서는 부족하다. 작업 시작·중단·재개·권한 요청·MCP 호출·git 변경·PR 생성까지의 이벤트를 연결해 추적해야 한다. 자동 모드의 허용 범위는 개발 환경, CI, 운영 환경에서 각각 다르게 설정하는 것이 바람직하다.
흐름 3. MCP 확산의 핵심 과제는 도구 수가 아니라 인증·권한·타임아웃이다
사실: Model Context Protocol Servers 2026.7.10은 filesystem, fetch, git, time 서버의 업데이트를 포함한다. 같은 기간 AWS는 MCP 서버에 OAuth 지원을 소개했다는 발표를 냈다. 이는 에이전트가 로컬 파일, 코드 저장소, 외부 API를 넘나드는 연결이 일반화되는 방향과 맞닿아 있다.
시사점: MCP 도입 체크리스트는 “서버가 연결되는가”에서 끝나면 안 된다. 각 서버별 최소 권한, 토큰 회전, 요청 제한, 타임아웃, 감사 로그, 장애 시 안전한 중단을 설계해야 한다. 파일시스템·git 같은 영향도 높은 도구는 읽기 전용 탐색과 쓰기·삭제 작업을 별도 승인 정책으로 분리하는 편이 좋다.
흐름 4. 보안 UX는 경고를 늘리는 문제가 아니라 신뢰할 수 있는 승인 흐름의 문제다
사실: Claude Code의 최근 변경에는 시스템 생성 업데이트에서의 오탐 프롬프트 인젝션 경고, 비대화형 실행에서 보안 동의가 영구 승인으로 기록되는 문제, 세션 transcript 파일 변조 방지 규칙이 함께 등장한다. 이는 AI 에이전트 보안이 단일 필터가 아니라 입력·권한·세션 상태를 함께 다뤄야 함을 보여주는 운영 사례다.
시사점: 보안 경고가 잦아 무시되기 시작하면 방어 효과는 떨어진다. 고위험 도구 호출에는 근거와 변경 범위를 보여 주는 승인 화면을 두고, 저위험 읽기 작업은 과도한 중단 없이 처리하되 로그를 남겨야 한다. 프롬프트 인젝션 대응은 모델 규칙만으로 끝내지 말고, 외부 텍스트를 신뢰 경계 밖 입력으로 태깅하고 명령 실행·비밀 접근·네트워크 전송 앞에서 정책 검사를 다시 적용해야 한다.
개발자 액션 체크리스트
- 이번 주: 에이전트가 사용하는 MCP 서버 목록, 권한, 토큰 소유자, 쓰기 가능 범위를 한 장의 표로 만든다.
- 배포 전: SDK/CLI 업데이트를 고정된 샌드박스 태스크 5~10개로 시험하고, 도구 호출·구조화 출력·재시도·취소를 함께 확인한다.
- 운영 중: OAuth refresh 실패, MCP 타임아웃, 승인 거부, 에이전트 재개 실패를 알림 지표로 분리한다.
- 보안: 외부 문서·이슈·웹 콘텐츠에서 온 지시를 신뢰하지 않고, 파일 쓰기·배포·비밀 접근은 명시적 정책 게이트 뒤에 둔다.
짧은 Q&A
Q. 지금 바로 모든 에이전트 도구를 최신 버전으로 올려야 하나요?
A. 아니다. 최근 릴리스가 운영 문제를 해결하지만, 권한·MCP·백그라운드 실행의 회귀 위험도 있으므로 대표 저장소와 샌드박스에서 먼저 확인한 뒤 단계적으로 올리는 편이 낫다.
Q. MCP 서버는 많이 붙일수록 생산성이 높아지나요?
A. 아니다. 도구 수보다 최소 권한, 감사 가능성, 장애 격리, 승인 정책이 생산성과 안전을 함께 결정한다. 먼저 읽기 전용·낮은 위험 도구부터 측정 가능한 업무 흐름에 연결하라.
주요 출처
- OpenAI Python v2.45.0 release notes
- OpenAI: GPT-5.6
- Claude Code v2.1.206 release notes
- Claude Code v2.1.207 release notes
- Model Context Protocol Servers 2026.7.10 release
리포트 범위: 2026년 7월 11일~13일(KST 기준 약 72시간). 사실은 각 공식 릴리스·발표 링크를 기준으로 정리했으며, ‘시사점’과 ‘전망’은 편집 해석이다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.