

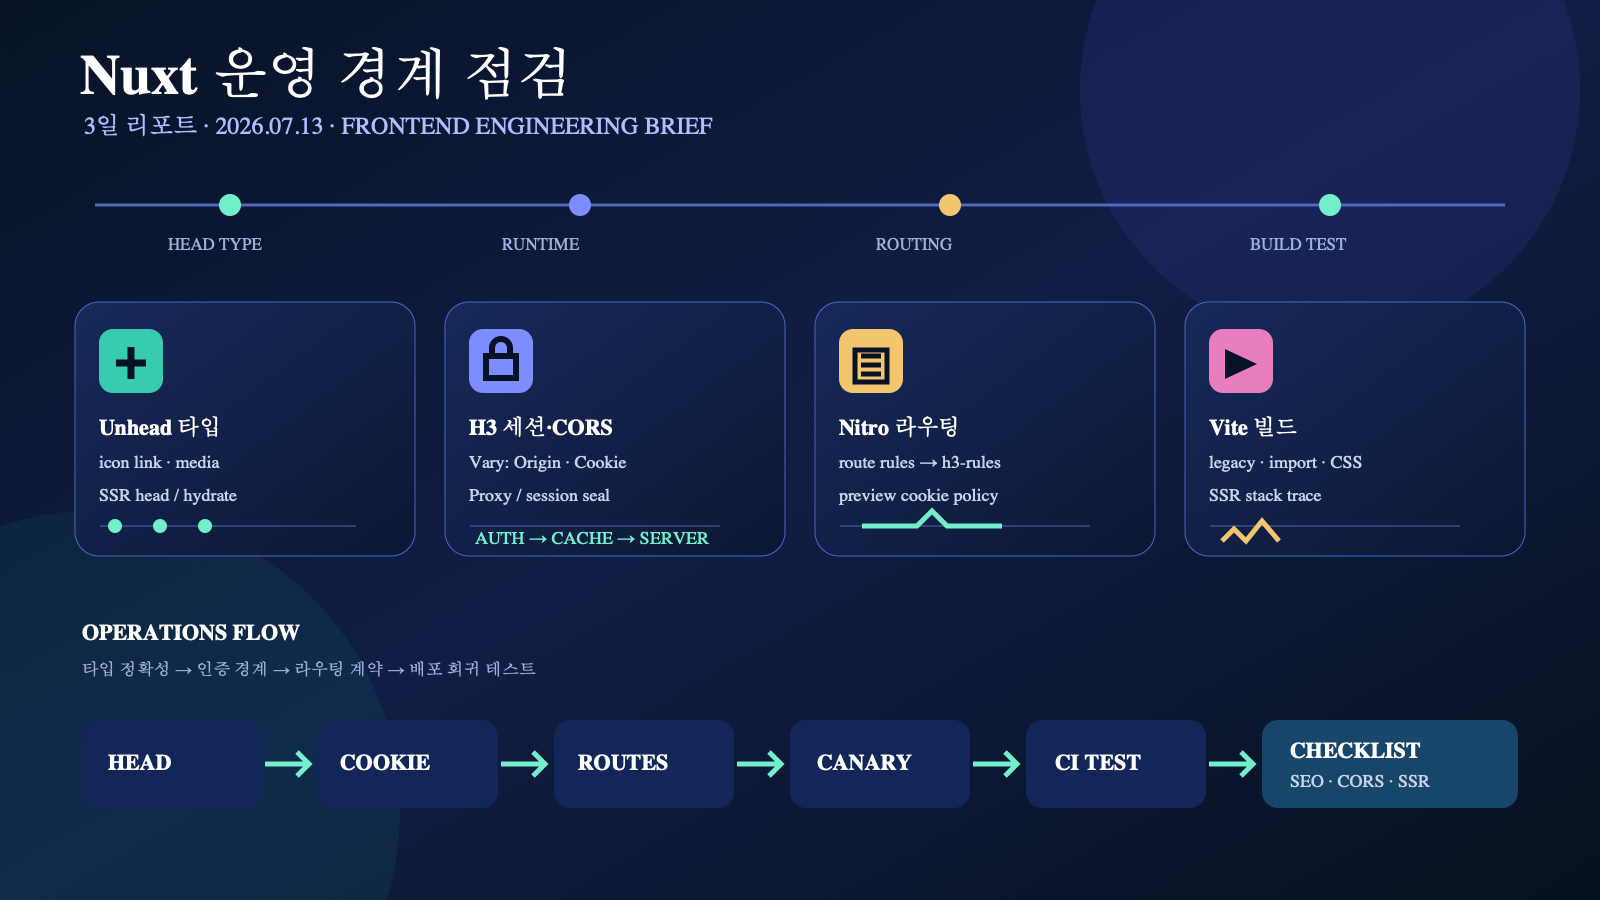
요약: 최근 72시간(2026년 7월 10일~13일 KST) Nuxt 프론트엔드 생태계의 핵심은 새로운 프레임워크 기능 경쟁보다 head 선언의 타입 정확성, 쿠키 기반 서버 경계, 라우팅 규칙의 이식성, 빌드 회귀 테스트에 있다. Nuxt 운영 팀은 Unhead의 작은 타입 패치와 H3·Nitro의 런타임 변화를 각각 독립적으로 검증해, SEO 메타데이터와 인증 요청, 프리뷰 배포가 한 릴리즈에서 함께 흔들리지 않도록 관리해야 한다.
핵심 답변
지금 당장 모든 Nuxt 의존성을 일괄 업그레이드할 필요는 없다. 다만 이번 3일 동안 확인된 Unhead v3.1.8의 icon link media 타입 보정, H3 2.0.1-rc.25의 CORS·세션·proxy 변경, Nitro의 route rules 및 Vercel 쿠키 작업은 Nuxt 앱의 head·인증·라우팅·배포 경계가 맞물리는 지점을 드러낸다. 실제 의존성 그래프를 확인한 뒤, head/SEO와 서버 런타임을 분리한 canary PR로 검증하는 것이 가장 안전한 대응이다.
- 확인된 사실: Unhead v3.1.8은 icon link에서
media타입을 허용하는 수정으로 7월 12일 공개됐다. - 확인된 사실: H3 2.0.1-rc.25는 credentialed CORS의 Vary 처리, session seal PBKDF2 기본 반복 횟수 8192, proxy 개선을 릴리즈 노트에 기록했다.
- 확인된 사실: Nitro 메인 브랜치에는 route rules의 h3-rules 이전과 Vercel skew-protection 쿠키의 SameSite=Lax 설정이 들어왔다.
- 해석: 이 흐름은 ‘업데이트하면 자동으로 빨라진다’는 근거가 아니다. 대신 SEO head, 쿠키 인증, CDN/프록시, preview 배포를 같은 운영 계약으로 시험해야 한다는 신호다.
3일 결론: Nuxt의 운영 품질은 화면 코드보다 경계 테스트에서 갈린다
관찰 기간의 원시 이슈는 여섯 가지로 나눌 수 있다. Unhead의 icon link 타입 보정, H3의 credentialed CORS Vary 처리, H3 session seal 반복 횟수 상향, H3 proxy 개선, Nitro route rules의 h3-rules 이전, Nitro의 preview 쿠키 변경이다. 여기에 직전 안정 릴리즈인 Vite 8.1.4의 legacy 번들·dynamic import·SSR 오류 추적 보정이 배포 검증 항목으로 계속 남는다. 이를 개발자가 실제로 다룰 수 있는 네 가지 흐름으로 묶으면 head 정확성, 인증 서버 경계, 라우팅/배포 계약, 빌드 관측성이다.
1. Unhead v3.1.8: 작은 타입 수정이 SEO head 선언의 마찰을 줄인다
Unhead v3.1.8 공식 릴리즈는 icon link에 media를 허용하는 타입 수정을 포함한다. Nuxt에서 Unhead는 title, canonical, Open Graph, icon과 같은 문서 head를 선언하는 하위 레이어다. 이 변경은 새 SEO 기능을 추가하거나 검색 순위를 보장하지 않는다. 다만 색상 모드·미디어 조건에 따라 아이콘을 선언하는 프로젝트에서 TypeScript 선언과 브라우저의 실제 link 동작 사이의 불필요한 충돌을 줄이는 근거가 된다.
개발자 시사점: useHead, app head, 모듈이 생성하는 icon link를 검색해 media 속성 사용 여부를 확인한다. 업데이트 후보에서는 typecheck만 통과시켜서는 충분하지 않다. SSR HTML, client navigation 뒤의 head dedupe, 다크/라이트 조건에서 실제 아이콘 요청까지 함께 확인해야 한다. 이는 메타데이터가 서버 렌더링과 클라이언트 hydration을 모두 건너는 경계이기 때문이다.
2. H3 rc.25: CORS와 세션은 ‘서버 설정’이 아니라 사용자 흐름의 일부다
H3 2.0.1-rc.25는 proxy 개선, credentialed wildcard를 포함한 CORS Vary 처리 보정, 기본 session seal의 PBKDF2 반복 횟수 8192 상향을 공개했다. H3 2는 릴리즈 후보이므로 이 사실만으로 프로덕션 자동 승격을 권할 수는 없다. 그러나 Nuxt/Nitro 경로에서 쿠키 인증 API, reverse proxy, 캐시 계층을 쓰는 팀에는 다음 안정화 작업의 테스트 명세를 제공한다.
근거에서 행동으로: credential을 포함한 요청은 Access-Control-Allow-Origin, Vary: Origin, preflight 응답, CDN 캐시 키가 함께 맞아야 한다. 세션 seal 반복 횟수 상향은 보안 하드닝 방향을 뜻하지만 각 서비스의 로그인 지연·기존 세션·키 회전 영향까지 보장하지는 않는다. 따라서 실제 도메인 조합으로 로그인, 새로고침, 탭 복제, 만료 후 재인증, OPTIONS 요청을 재현하고 Origin별 헤더를 저장해야 한다.
3. Nitro 메인 브랜치: route rules와 preview 쿠키는 ‘관찰 후 검증’ 대상이다
Nitro의 route rules를 h3-rules로 옮기는 커밋과 Vercel skew-protection 쿠키를 SameSite=Lax로 설정하는 커밋은 업스트림 개발 흐름이다. 안정 릴리즈 노트가 아닌 메인 브랜치 변경을 ‘즉시 적용 가능한 기능’으로 과장해서는 안 된다. 다만 route rules가 담당하는 redirect, cache, header, ISR/정적 자산 정책과 preview 배포의 쿠키가 프레임워크 밖의 CDN·호스팅 어댑터와 만나는 지점임은 분명하다.
개발자 시사점: Nuxt 설정의 routeRules를 목록화하고, redirect·cache-control·헤더·preview 도메인별 쿠키를 E2E 시나리오로 만든다. 특히 preview URL에서 로그인한 뒤 production URL로 이동하거나, 반대로 production 세션으로 preview API를 호출하는 흐름을 의도적으로 차단/허용하는지 정책을 명시한다. 메인 브랜치 변경은 canary 환경에서만 추적하고, 전이 의존성으로 들어오는지 lockfile diff까지 확인한다.
4. Vite 8.1.4: 기존 안정 업데이트는 빌드·SSR 관측성 테스트로 마감한다
Vite 8.1.4는 legacy minifier의 Oxc 우선 사용, import.meta.url·preload·CSS chunk import·optimizer 초기화, SSR named export 스택트레이스 위치 등 빌드와 개발 서버의 수정 항목을 담았다. @vitejs/plugin-legacy 8.2.0도 Oxc 우선과 polyfill 구성 관련 변경을 기록했다. 릴리즈 노트는 특정 Nuxt 앱의 번들 크기 또는 빌드 시간 향상을 약속하지 않는다.
개발자 시사점: Vite 업데이트 PR은 H3/Nitro RC 실험과 분리한다. modern/legacy 산출물, dynamic import, CSS code splitting, import.meta.url 경로, 서버 렌더링 예외의 소스맵 위치를 CI에서 각각 검사한다. 오류 수집 도구가 SSR 스택을 제대로 그룹화하는지까지 확인해야 수정의 운영상 가치를 판별할 수 있다.
Nuxt 프론트엔드 개발자 체크리스트
- 의존성 지도: lockfile에서
unhead,h3,nitropack,vite의 실제·전이 버전을 기록하고, RC와 안정 버전을 한 PR에 섞지 않는다. - Head/SEO: icon link의
media선언을 typecheck하고 SSR HTML, hydration 후 DOM, 조건별 아이콘 네트워크 요청을 비교한다. - 인증/CORS: 실제 Origin 조합에서 credentialed GET/POST/OPTIONS,
Vary: Origin, CDN 캐시, 세션 만료/재발급을 테스트한다. - 라우팅/배포: routeRules의 redirect·headers·cache를 표로 만들고 preview/prod 쿠키 경계를 E2E로 확인한다.
- 빌드/SSR: legacy·modern 빌드, CSS split, dynamic import, SSR 오류 스택과 source map을 독립적인 smoke test로 둔다.
- 배포 방식: H3/Nitro 개발 브랜치 신호는 canary에서 관찰하고, 실패 시 되돌릴 수 있는 lockfile·이미지 태그를 남긴다.
빠른 Q&A
Unhead v3.1.8만으로 SEO가 개선되는가?
아니다. 확인된 변경은 icon link의 media 타입 허용이다. SEO 효과를 단정할 수는 없지만, 조건부 아이콘 같은 head 선언을 타입 오류 없이 표현하고 SSR·클라이언트 결과를 검증하기 쉬워진다.
H3 rc.25를 Nuxt 프로덕션에 바로 올려야 하는가?
아니다. RC는 사전 검증 대상이다. 쿠키 인증, cross-origin API, proxy, 세션을 직접 사용하는 팀은 릴리즈 노트의 변경을 스테이징 테스트 항목으로 삼고, 안정 버전 채택은 Nuxt/Nitro 호환 범위와 자체 회귀 결과를 근거로 결정해야 한다.
이번 주 가장 우선할 테스트는 무엇인가?
쿠키 기반 인증이 있으면 credentialed CORS와 세션을, SEO/브랜딩 요구가 크면 SSR head를, 복잡한 배포 경로가 있으면 route rules와 preview 쿠키를 먼저 시험한다. Vite는 해당 업데이트를 채택할 때 legacy 번들과 SSR 오류 추적을 함께 확인한다.
운영 적용 순서: 기능이 아니라 계약을 분리해 관측하기
첫째, 현재 production lockfile과 컨테이너/서버 이미지에서 실제 버전을 캡처한다. 둘째, head 변경은 렌더링 계약으로, H3 변경은 인증·CORS 계약으로, Nitro 변경은 라우팅·배포 계약으로 분리한다. 셋째, 각 PR에 성공 기준을 한 줄로 둔다. 예를 들어 head는 “SSR과 client navigation 뒤 동일한 canonical/icon 상태”, CORS는 “허용 Origin에만 credential 응답과 올바른 Vary”, route rules는 “preview/prod에서 지정된 redirect·cache 헤더”, Vite는 “산출물과 SSR 스택 테스트 통과”처럼 표현한다.
이 접근은 변화가 적은 3일 동안에도 유효하다. 릴리즈 수가 적다는 이유로 작은 타입·서버 패치·메인 브랜치 커밋을 무시하면, 다음 대규모 Nuxt 업데이트에서 원인을 분리하기 더 어려워진다. 반대로 공식 릴리즈와 커밋에 연결된 가설을 canary에서 검증하면, 확인된 사실과 팀 고유의 운영 판단을 구분한 채 업그레이드 위험을 줄일 수 있다.
출처 및 관찰 범위
이 리포트는 2026년 7월 10일~13일 KST에 확인한 공식 GitHub 릴리즈·커밋과 npm 공개 메타데이터를 기준으로 작성했다. 핵심 출처는 Unhead v3.1.8 릴리즈, H3 rc.25 릴리즈, Nitro route rules 커밋, Nitro Vercel 쿠키 커밋, Vite 8.1.4 릴리즈다. 메인 브랜치 항목은 안정 릴리즈가 아닌 관찰 신호로 명시했으며, 성능·보안 효과는 각 서비스의 테스트 없이 일반화하지 않았다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.