

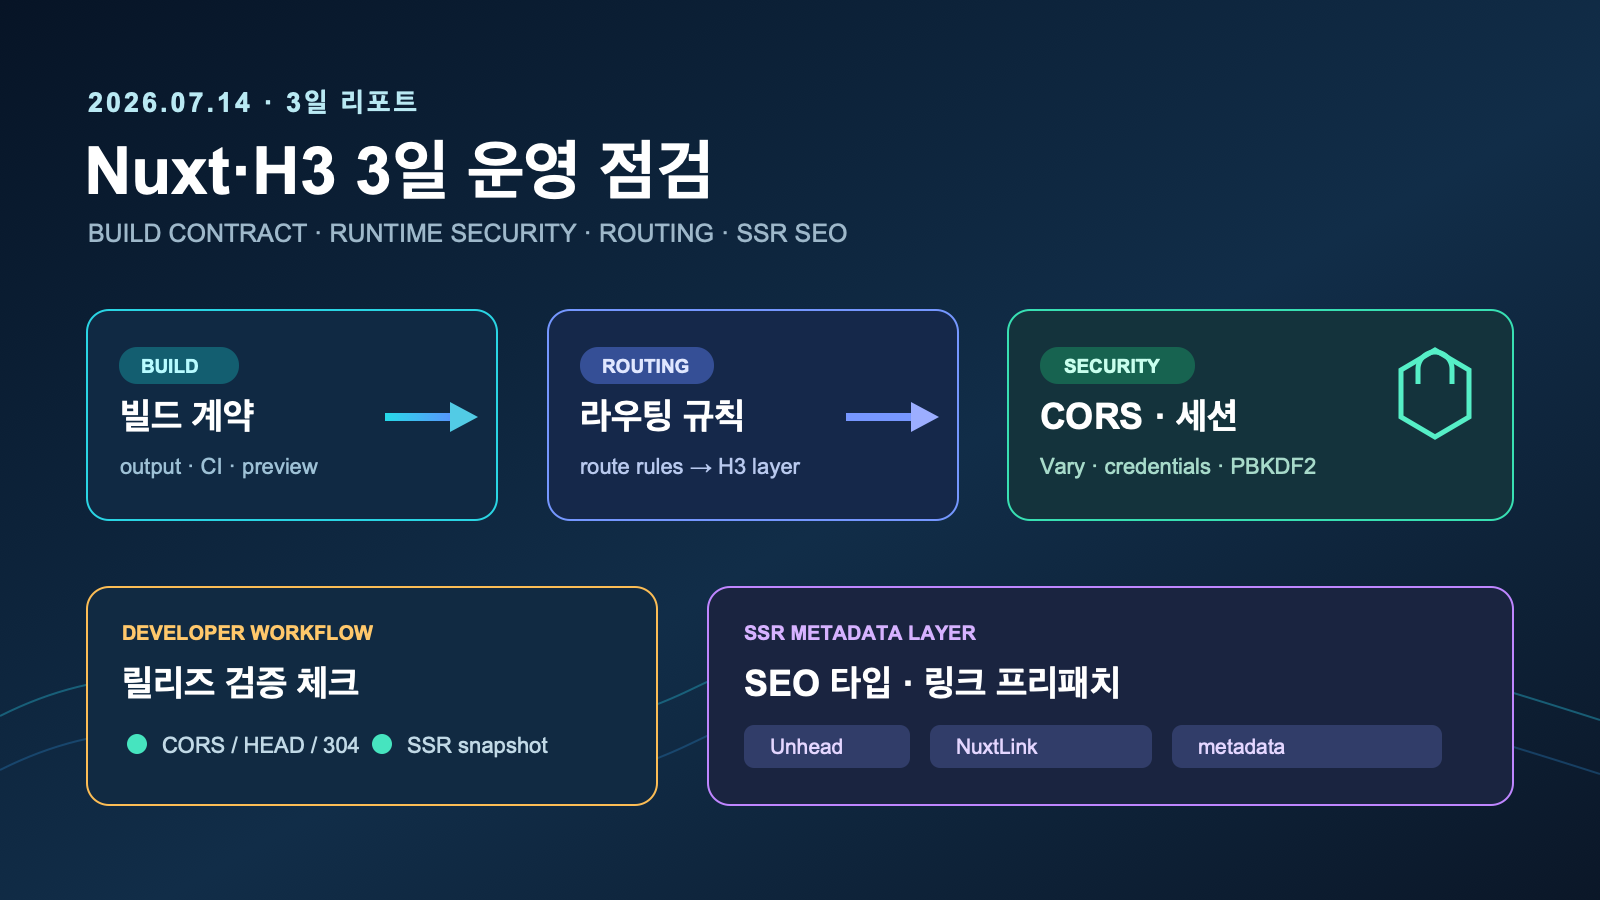
요약: 2026년 7월 11~14일의 Nuxt·Nitro·H3·Unhead 흐름은 새 메이저 릴리즈보다 빌드 산출물 계약, 서버 경계의 보안 기본값, 라우팅 규칙, 메타데이터 타입을 정비하는 데 집중됐다. Nuxt 프론트엔드 팀은 이번 3일을 의존성만 올리는 기간이 아니라 CI 산출물·CORS·세션·SSR SEO를 함께 재검증하는 운영 창으로 써야 한다.
핵심 답변: 이번 3일에 Nuxt 개발자가 바로 할 일
결론부터 말하면, 프로덕션 Nuxt 앱은 H3 2 RC 계열의 보안·HTTP 동작 변경을 우선 검토하고, Nitro의 route rules 전환은 스테이징에서 응답 헤더와 캐시 정책을 비교해야 한다. Nuxt main 브랜치의 nuxt/* 빌드 산출물 계약과 NuxtLink prefetch 슬롯 props는 아직 안정 릴리즈 공지가 아니라 업스트림 커밋이므로, 즉시 도입 대상이 아니라 향후 업그레이드·커스텀 컴포넌트 설계에 반영할 신호로 구분하는 것이 맞다.
- 보안: credential을 동반하는 CORS와 세션 seal 정책을 실제 브라우저 요청으로 재시험한다.
- 런타임: route rules, HEAD 요청, 조건부 캐시 응답을 배포 플랫폼별로 스냅샷 비교한다.
- 빌드: Nuxt의 내부/패키지 산출물을 직접 소비하는 스크립트가 있다면 CI에서 산출물 경로와 import 계약을 검사한다.
- SEO: 아이콘 링크의
media속성이 필요한 테마는 Unhead 타입 업데이트를 별도 작은 PR로 검증한다.
3일 결론: 프레임워크 변화는 ‘기능 추가’보다 경계 계약의 변화다
이번 관측 창에서 확인된 핵심 이슈는 5개다. H3 2.0.1-rc.24와 rc.25가 연이어 배포됐고, Unhead 3.1.8이 공개됐으며, Nitro와 Nuxt 저장소에는 라우팅·출력·링크 프리패치와 관련한 후속 작업이 병합됐다. 이를 하나의 흐름으로 묶으면, 프론트엔드 앱의 품질은 컴포넌트 문법보다 브라우저↔서버↔빌드 도구↔메타데이터 사이의 계약을 얼마나 명시적으로 테스트하느냐에 좌우된다는 점이 드러난다.
확인된 사실: H3 rc.25는 credentialed wildcard 동작과 Vary 처리를 바로잡고, 세션 seal의 기본 PBKDF2 반복 횟수를 8192로 올렸다. rc.24는 QUERY 메서드, GET 라우트의 HEAD 자동 매칭, conditional request·Cache-Control 우선순위 수정도 포함한다. 시사점: Nuxt/Nitro 앱이 이 계열을 채택할 때는 단순 타입 검사만으로는 부족하며, 프록시·CDN·로그인 세션을 통과하는 통합 테스트가 필요하다.
흐름 1 — H3 RC 연속 배포: CORS·세션·HTTP 캐시를 운영 테스트 대상으로
무엇이 확인됐나
H3 v2.0.1-rc.25 릴리즈 노트는 프록시 개선과 함께 CORS의 Vary 처리 및 credentialed wildcard 동작 수정, 세션 seal PBKDF2 기본 반복 횟수 8192 상향을 명시한다. 바로 앞선 v2.0.1-rc.24에는 JSON-RPC 내부 예외 메시지 노출 방지, decode:true가 경로 구분자를 재도입하지 않도록 하는 수정, conditional request와 기본 Cache-Control 우선순위 교정이 포함됐다.
이는 취약점 번호가 붙은 별도 보안 공지라는 뜻은 아니다. 다만 인증 쿠키와 CORS, URL 정규화, 캐시 검증은 모두 경계에서 실패할 경우 영향이 큰 영역이다. 따라서 ‘RC이므로 무시’하거나 ‘패치이므로 무조건 자동 업그레이드’라는 두 극단 대신, 사용 중인 Nitro/H3 잠금 버전과 릴리즈 호환성을 확인한 뒤 경로별 회귀 테스트로 판단해야 한다.
개발자 액션
Access-Control-Allow-Origin과Vary: Origin이 로그인 상태의 교차 출처 요청에서 기대대로 나오는지 확인한다. wildcard와 credentials 조합을 허용하는 자체 미들웨어가 있다면 특히 점검한다.- 세션을 새로 발급하고 기존 세션도 읽어 보며, seal 비용 증가가 edge/serverless cold start에 미치는 영향을 관찰한다. 반복 횟수 증가는 보안 강화를 위한 변경이지 성능 개선 약속은 아니다.
- HEAD, ETag/If-None-Match, 304 응답, URL 인코딩 경로를 Playwright·curl 기반 배포 후 검사에 넣는다.
흐름 2 — Nitro 라우팅 규칙과 Nuxt 산출물 계약: 내부 결합을 줄일 시점
확인된 업스트림 작업과 해석
Nitro 커밋은 route rules를 h3-rules로 이관하는 작업을 기록한다. 같은 기간 Vercel skew-protection 쿠키의 SameSite=Lax 수정과 native import tracing 조건을 좁히는 externals 수정도 확인된다. 이는 공식 안정 릴리즈 노트가 아니라 저장소 main의 작업이므로, 현재 설치된 Nitro에 이미 포함됐다고 단정하면 안 된다.
Nuxt 저장소에서는 nuxt/* 빌드 산출물 계약과 커스텀 슬롯용 NuxtLink prefetch props 노출이 병합됐다. 전자는 Nuxt kit·Nitro·schema·Vite/Webpack 산출물 경계를 다루고, 후자는 디자인 시스템이 자체 링크 래퍼를 만들 때 프리패치 제어를 더 명확히 하려는 방향이다.
시사점: 배포 파이프라인과 라우팅을 한 테스트 표면으로 묶기
프로젝트가 .nuxt 내부 파일명, 비공개 import, 생성 산출물의 위치에 직접 의존한다면 업그레이드 비용이 커질 수 있다. 공개 API와 명시된 output만 소비하도록 정리하고, route rules 변경이 cache header·redirect·prerender·SSR 경로에 미치는 효과를 staging URL에서 확인하자. NuxtLink 변경도 릴리즈 전까지는 feature expectation으로만 관리하고, 현재 버전의 문서화된 props를 우회해 구현하지 않는 것이 안전하다.
흐름 3 — Unhead 3.1.8과 메타데이터 품질: 작은 타입 수정도 SSR SEO에 연결된다
Unhead v3.1.8은 icon link에서 media 속성을 허용하는 타입 수정이다. 기능 범위는 작지만, 다크 모드·고대비 모드 등 매체 조건별 favicon/아이콘을 선언하는 Nuxt SSR 사이트에는 실용적이다. 또한 Unhead 저장소에는 v4에서 제거될 API의 deprecated marker와 bundle-size baseline을 추가하는 후속 커밋이 있다. 이는 당장 마이그레이션을 강제한다는 사실이 아니라, 헤드 관리 코드를 래핑해 둔 팀이 다음 메이저를 준비할 수 있는 신호다.
권장: 아이콘·canonical·robots·Open Graph·JSON-LD를 하나의 SSR 스냅샷 테스트로 묶는다. 페이지 클라이언트 탐색 후만 확인하지 말고, View Source와 크롤러가 받는 초기 HTML에서 link rel="icon" media 및 핵심 메타가 존재하는지 점검해야 SEO와 AEO에서 혼선을 줄일 수 있다.
프론트엔드 팀의 30분 체크리스트
- 의존성 표: lockfile에서 Nuxt, Nitro, H3, Unhead의 실제 해석 버전을 기록하고 release/commit은 ‘배포됨’과 ‘upstream 진행 중’을 구분한다.
- 보안 회귀: 인증 CORS preflight, credential 요청, 세션 재발급, 인코딩된 URL, 예외 응답에 대한 노출 여부를 자동화한다.
- HTTP 회귀: GET/HEAD, ETag, 304, Cache-Control 및 route rules가 CDN과 origin에서 같은 결과인지 비교한다.
- 빌드 회귀: clean install 후 build·preview·배포 artifact 검증을 CI에 두고 비공개
.nuxt경로 의존을 제거한다. - SEO 회귀: SSR HTML의 title, canonical, robots, OG, JSON-LD 및 조건부 icon link를 페이지별로 스냅샷한다.
자주 묻는 질문 (AEO)
지금 Nuxt 또는 Nitro를 즉시 올려야 하나?
아니다. 이 기간의 Nuxt·Nitro 항목 일부는 main 브랜치 커밋이다. 먼저 자신의 lockfile과 안정 릴리즈 노트를 대조하고, H3 RC를 명시적으로 채택할 계획이 있을 때만 별도 브랜치에서 보안·HTTP 회귀 테스트를 실행한다.
이번 변화에서 가장 위험한 부분은 무엇인가?
변경 자체보다 ‘서버 경계는 테스트하지 않아도 된다’는 가정이다. CORS credentials, session sealing, URL decoding, cache conditional request는 브라우저·프록시·CDN 조합에서만 드러나는 문제가 많다.
Vue 컴포넌트 개발자는 무엇을 얻나?
NuxtLink의 커스텀 슬롯 프리패치 작업은 디자인 시스템과 링크 래퍼가 성능 정책을 더 투명하게 다뤄야 한다는 방향을 보여 준다. 다만 출시 전 API를 제품 코드에 가정하지 말고, 현재 공개 API로 접근성·프리패치·관측 지표를 유지한다.
출처와 판정 기준
- H3 v2.0.1-rc.25 공식 릴리즈 — CORS, session, proxy 변경.
- H3 v2.0.1-rc.24 공식 릴리즈 — HTTP 메서드·캐시·경로 처리 변경.
- Nitro route rules → h3-rules 커밋 — 업스트림 진행 중인 라우팅 작업.
- Nuxt build output contract 커밋 — 산출물 경계 정비.
- NuxtLink prefetch props 커밋 — 커스텀 링크 컴포넌트 방향.
- Unhead v3.1.8 공식 릴리즈 — icon media 타입 수정.
관측 기준: 2026년 7월 14일 KST, 최근 72시간의 공개 GitHub 릴리즈·커밋과 npm 배포 메타데이터. 안정 릴리즈와 main 브랜치 작업을 본문에서 구분했다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.