

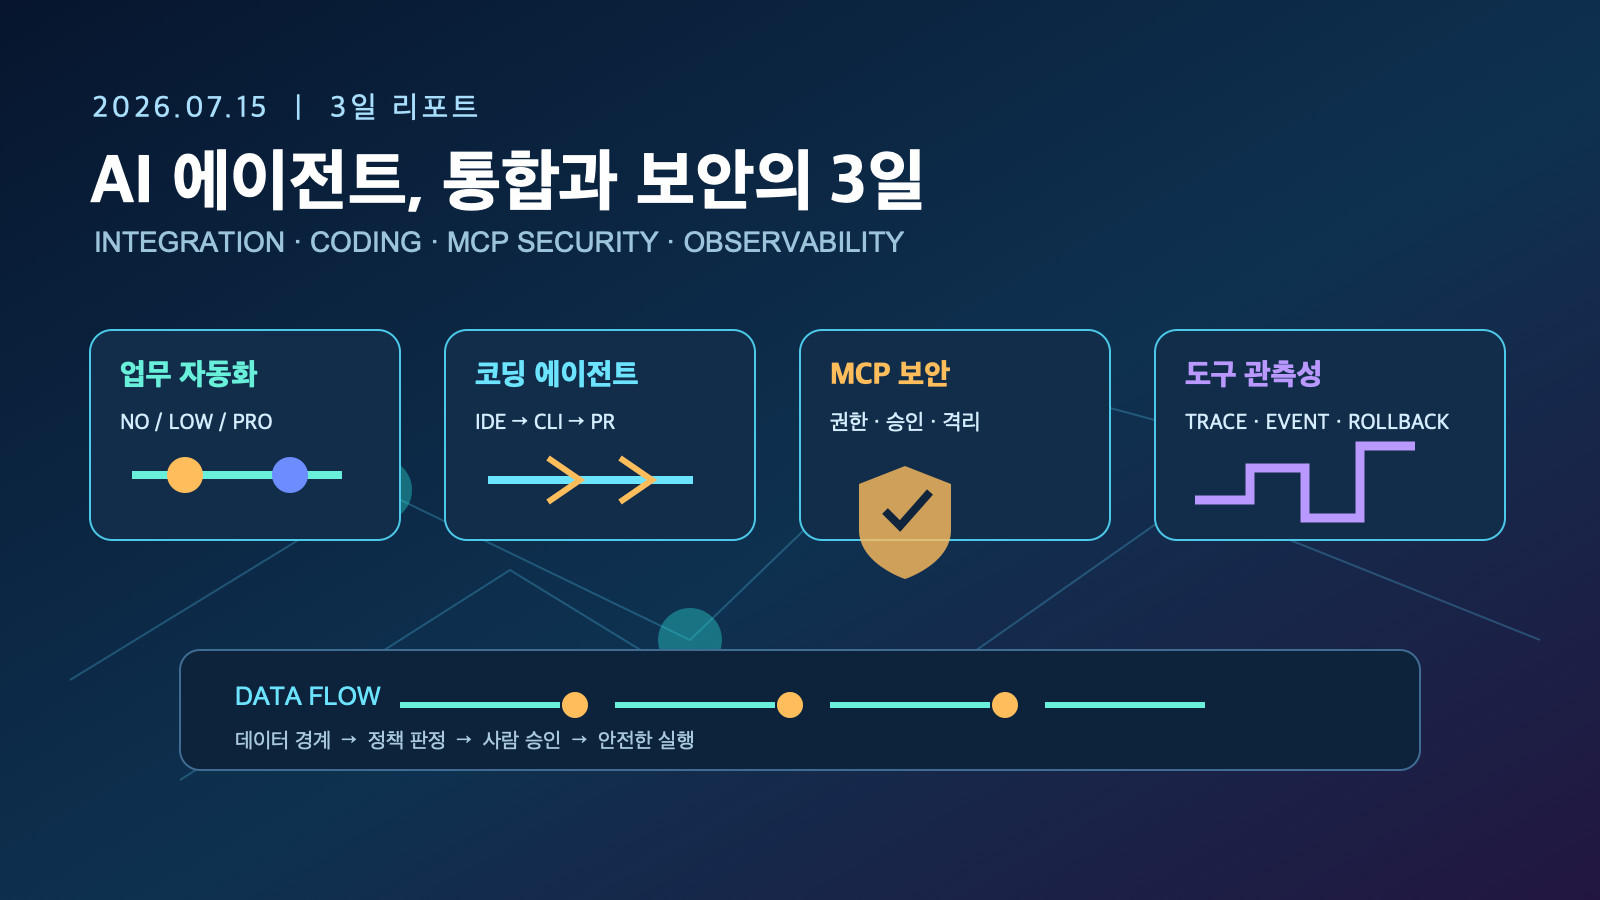
요약: 2026년 7월 12일부터 15일(한국 시간)까지의 AI/LLM/AI Agent 개발자 도구 흐름은 에이전트의 기업 업무 통합, 코딩 도구의 빠른 실행·릴리스 결합, MCP와 도구 호출 보안의 운영 과제화로 압축된다. 이 3일 리포트는 AI 에이전트를 실제 저장소와 업무 시스템에 연결하는 팀이 성능 비교만이 아니라 권한, 승인, 데이터 경계, 관측성을 함께 설계해야 하는 이유를 정리한다.
핵심 답변: 이번 3일 동안 개발자가 먼저 바꿔야 할 것은?
AI 에이전트의 가치는 모델 이름보다 업무 시스템에 연결된 실행 흐름에서 발생한다. 최근 공개·보도된 신호는 no-code·low-code·pro-code를 아우르는 에이전트 빌더, 멀티에이전트 데이터 흐름, 코딩 CLI·에디터의 짧은 릴리스 주기가 동시에 움직이고 있음을 보여준다. 그러나 도구 호출 범위가 넓어질수록 MCP 서버, 파일·비밀 접근, 쓰기 권한의 보안 경계도 함께 커진다.
- 확인된 사실: AWS는 Strands Agents와 Amazon Bedrock을 활용한 멀티에이전트 사례를 7월 14일 공개했다.
- 확인된 사실: Microsoft VS Code 1.128.1과 GitHub Copilot CLI v1.0.71-1 릴리스가 7월 14일에 게시됐다.
- 확인된 사실: 같은 기간 MCP 서버·AI 보조 도구의 노출 자격증명을 노린 인터넷 스캔 및 이미지 기반 프롬프트 인젝션 경고가 복수 보도로 확인됐다.
- 해석: 팀의 다음 병목은 ‘더 좋은 답변’이 아니라 실행 경로의 정책화, 검증, 복구 가능성이다.
3일 결론: AI 에이전트는 ‘도구’에서 ‘통제 가능한 업무 레이어’로 이동한다
이번 기간에 선별한 6개 이슈는 서로 다른 공급자와 매체에서 나왔지만 같은 방향을 가리킨다. Oracle의 AI agent builder 관련 보도와 SnapLogic의 거버넌스 통합 발표은 에이전트를 특정 개발자만 쓰는 인터페이스가 아니라 업무 자동화 레이어로 다룬다는 신호다. AWS의 멀티에이전트·Bedrock 사례는 여러 에이전트와 데이터 흐름을 조합하는 설계가 실제 적용 논의의 중심으로 이동했음을 보여준다. 한편 VS Code 및 Copilot CLI의 릴리스는 개발자 접점의 변화 속도가 빠르다는 점을 확인시킨다.
실무 시사점: ‘에이전트를 도입할 것인가’가 아니라 ‘어떤 데이터에서 어떤 권한으로 어떤 사람이 승인하고, 실패하면 어떻게 되돌릴 것인가’를 먼저 정의해야 한다. 아래의 보안 흐름은 이 기간 보도된 경고를 바탕으로 한 운영 권고이며, 개별 제품의 영향 범위·패치 여부는 각 공급자의 최신 보안 공지에서 재확인해야 한다.
흐름 1. 에이전트 빌더가 no-code·low-code·pro-code의 경계를 잇는다
사실 → 근거 → 시사점
사실: TechTarget은 Oracle AI agent builder가 no-code, low-code, pro-code를 함께 다루는 방향을 소개했고, SD Times는 SnapLogic의 AI 코딩 에이전트용 거버넌스 통합 출시를 보도했다. 근거: 두 보도 모두 7월 14일 공개됐으며, 업무 통합·관리 계층을 에이전트 설계의 핵심으로 제시한다. 시사점: 팀은 프롬프트 템플릿만 표준화하지 말고 커넥터, 데이터 소스, 승인자, 실패 처리와 변경 이력까지 하나의 제품 경계로 관리해야 한다.
이 흐름은 ‘모든 구성원이 코드를 써야 한다’는 뜻이 아니다. 반대로 역할별로 안전한 추상화 수준을 분리하라는 신호에 가깝다. 업무 담당자는 승인된 워크플로 템플릿을 선택하고, 운영자는 정책·데이터 경계를 관리하며, 개발자는 API·테스트·배포 자동화를 소유하는 식이다. 에이전트가 동일한 고객·재무·소스코드 데이터에 접근한다면, UI가 다르더라도 동일한 신원·권한·감사 원칙을 적용해야 한다.
- 업무 자동화마다 데이터 분류, 허용 도구, 출력의 외부 전송 여부를 선언한다.
- 변경 가능한 액션은 초안·검토·실행으로 나누고 실행 단계에는 책임자를 둔다.
- 공통 커넥터는 팀별 복제 대신 중앙 카탈로그와 버전 정책으로 관리한다.
흐름 2. 멀티에이전트의 경쟁력은 ‘메모리·데이터·관측성’의 조합이다
AWS 사례가 말하는 것
사실: AWS는 Strands Agents와 Amazon Bedrock 기반 멀티에이전트 사회 지능 사례를 7월 14일 공개했다. Oracle Blogs도 LangChain 생태계의 메모리·지속성·Deep Agents를 데이터베이스와 연결하는 접근을 다뤘다. 근거: 두 자료는 에이전트가 일회성 응답을 넘어 상태, 기억, 여러 역할의 협업을 다루는 구조를 명시한다. 시사점: 모델 성능 평가와 별도로 어떤 상태를 저장하고, 어떤 데이터가 다음 작업에 재사용되며, 어떤 이벤트를 추적하는지를 설계해야 한다.
멀티에이전트는 에이전트 수를 늘리는 것이 목적이 아니다. 역할을 나눴을 때 검증 가능성과 실패 격리가 좋아지는지가 기준이다. 예를 들어 ‘조사’, ‘코드 변경안 작성’, ‘테스트 실행’, ‘배포 제안’을 분리하면, 테스트 에이전트가 배포 자격증명을 가질 이유가 없다. 저장되는 메모리는 업무 문맥에는 도움이 되지만 비밀·개인정보·오래된 지시를 재노출할 위험도 있으므로 보존 기간과 조회 권한을 별도로 둬야 한다.
- 각 에이전트에 단일 책임과 허용 도구 목록을 부여한다.
- 상태 저장소에는 민감정보 마스킹, TTL, 테넌트·프로젝트 격리를 기본으로 적용한다.
- 도구 호출 그래프, 입력 출처, 정책 판정, 재시도 사유를 관측 이벤트로 남긴다.
흐름 3. 코딩 에이전트의 변화는 모델 뉴스가 아니라 배포·리뷰 흐름의 변화다
짧아진 릴리스 주기와 실제 저장소 평가
사실: VS Code 1.128.1과 GitHub Copilot CLI v1.0.71-1이 7월 14일 릴리스로 게시됐다. 같은 날 MarkTechPost는 Mistral Vibe for Code, Claude Code, Cursor, Codex를 하나의 scaffold-to-PR 작업으로 비교하는 흐름을 다뤘다. 근거: 에디터·CLI·PR 생성 경로가 빠르게 업데이트되고 비교 단위도 단순 채팅이 아닌 저장소 작업으로 옮겨가고 있다. 시사점: 팀은 새 기능을 IDE 체험으로만 판단하지 말고 실제 PR과 CI를 통과하는 작업 단위로 평가해야 한다.
권장하는 최소 평가 세트는 최근의 실제 버그 수정, 의존성 업데이트, 리팩터링, 실패한 CI 분석, 문서·코드 불일치 수정에서 10~20개를 고르는 것이다. 성공 여부 외에도 변경 파일 수, 테스트 통과율, 리뷰 시간, 재시도 횟수, 도구·모델 비용, 사람의 수정량을 남긴다. 에이전트가 생성한 변경은 독립 브랜치에서 테스트하고, PR에는 변경 이유와 검증 명령을 함께 남기게 한다.
흐름 4. MCP·도구 호출 보안은 배포 전제조건이 됐다
노출 서버와 프롬프트 인젝션은 같은 실행 경계 문제다
사실: CyberSecurityNews는 7월 13일 인터넷 전반에서 MCP 서버, Claude 자격증명, 인증되지 않은 LLM 엔드포인트를 찾는 스캔을 보도했다. Rescana와 Security Boulevard는 같은 72시간에 이미지 안의 지시를 이용해 AI 코드 리뷰 도구의 비밀을 노리는 Ghostcommit 관련 위험을 다뤘다. 근거: MCP 노출 스캔 보도와 이미지 기반 프롬프트 인젝션 보도는 노출된 실행 표면과 신뢰하지 않는 입력의 위험을 각각 보여준다. 시사점: MCP를 연결할 때 서버 노출, 토큰 범위, 도구의 쓰기 권한, 외부 콘텐츠 처리 규칙을 함께 검토해야 한다.
여기서 핵심은 특정 도구를 금지하는 것이 아니라 신뢰 경계를 명확히 하는 것이다. 공개 이슈·README·웹 문서·이미지·첨부 파일은 모두 비신뢰 입력으로 취급하고, 이 콘텐츠가 셸 명령·파일 쓰기·네트워크 전송을 직접 유도하지 못하도록 분리해야 한다. 특히 로컬 개발의 편의 권한을 CI나 운영 환경으로 그대로 전달하면 작은 프롬프트 인젝션도 공급망·비밀 유출 문제로 확대될 수 있다.
이번 주 적용할 MCP/에이전트 보안 체크리스트
- 발견: 외부에 노출된 MCP·LLM 엔드포인트와 공개 저장소의 토큰을 점검하고 인증·네트워크 접근을 제한한다.
- 최소 권한: 기본은 읽기 전용으로 두며, 브랜치 쓰기·배포·비밀 접근은 서로 다른 단기 자격증명으로 분리한다.
- 입력 격리: 외부 문서와 이미지는 명령이 아니라 데이터로 처리하고, 신뢰하지 않는 저장소는 샌드박스에서 실행한다.
- 승인: 실제 파일 경로, 명령 인자, 대상 환경을 사람이 읽을 수 있게 표시한 뒤 쓰기·배포를 승인한다.
- 복구: 변경을 가역적인 브랜치·단계 배포로 묶고, 토큰 폐기와 롤백 절차를 정기적으로 연습한다.
개발자 액션 플랜: 다음 스프린트에서 할 일
1일차 — 실제 업무 평가 세트와 정책 표 만들기
최근 PR과 장애에서 대표 작업을 추출해 성공 조건·금지 조건·허용 도구를 문서화한다. 모델 또는 코딩 에이전트별로 품질, 테스트, 리뷰 시간, 비용, 실패 모드를 같은 표에 기록한다. 에이전트 작업마다 데이터 분류와 권한, 사람 승인 필요 여부를 매핑한다.
2일차 — MCP와 데이터 경계 점검하기
연결된 서버와 커넥터, 환경변수, 파일 경로, 외부 네트워크 목적지를 목록화한다. 공개 접근 가능한 엔드포인트와 장기 토큰을 제거하고, 메모리·로그의 보존 기간과 마스킹 기준을 적용한다. 외부 문서·이미지에 포함된 지시가 도구 호출로 이어지지 않는지 테스트한다.
3일차 — 관측성·승인·롤백을 배포 정의에 넣기
도구 호출과 정책 판정, 승인자, 실행 결과, 테스트 증거, 되돌리기 정보를 하나의 변경 기록으로 남긴다. 자동화의 품질은 ‘완전 자동 실행 비율’보다 ‘안전하게 사람에게 넘어간 예외의 처리 시간’으로도 측정한다. 이 지표가 있어야 릴리스가 빨라져도 운영 리스크를 함께 관리할 수 있다.
FAQ: AI 에이전트를 업무 시스템에 연결할 때 무엇부터 확인해야 하나?
Q. 멀티에이전트 구조는 처음부터 필요한가?
A. 아니다. 역할 분리가 검증·권한 격리·복구를 실제로 개선하는 경우에만 도입한다. 단일 에이전트라도 도구 권한과 상태 저장이 불명확하면 먼저 그 경계를 고정하는 편이 낫다.
Q. 최신 코딩 에이전트 릴리스는 언제 팀에 적용해야 하나?
A. 공식 릴리스 노트로 지원 범위와 제한을 확인한 뒤, 대표 저장소 작업에서 제한적으로 평가한다. 에디터 체험보다 PR 수용률, CI 통과율, 리뷰 시간, 비용, 보안 예외를 비교하는 것이 중요하다.
Q. MCP 보안의 가장 작은 시작점은 무엇인가?
A. 외부 노출을 막고 인증을 강제한 다음, 읽기·쓰기·배포 권한을 분리한다. 이후 비신뢰 입력 격리, 도구 호출 로그, 사람 승인, 단기 자격증명으로 통제를 단계적으로 강화한다.
출처와 확인 방법
- AWS — Multi-agent social intelligence with Strands Agents and Amazon Bedrock (7월 14일)
- Microsoft VS Code — Release 1.128.1 (7월 14일)
- GitHub Copilot CLI — v1.0.71-1 (7월 14일)
- TechTarget — Oracle AI agent builder (7월 14일)
- SD Times — governed enterprise integration for AI coding agents (7월 14일)
- CyberSecurityNews — exposed MCP servers and AI credentials scans (7월 13일)
- Rescana — Ghostcommit multimodal prompt injection (7월 12일)
편집 원칙: 사실 항목은 위의 원문 공지·릴리스·보도를 기준으로 확인했다. ‘시사점’, ‘권고’, ‘해석’은 해당 사실을 토대로 한 운영 제안이다. 제품의 기능·영향 범위·패치 상태는 수시로 바뀔 수 있으므로 실제 도입 전 공식 릴리스 노트와 보안 공지를 재확인해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.