

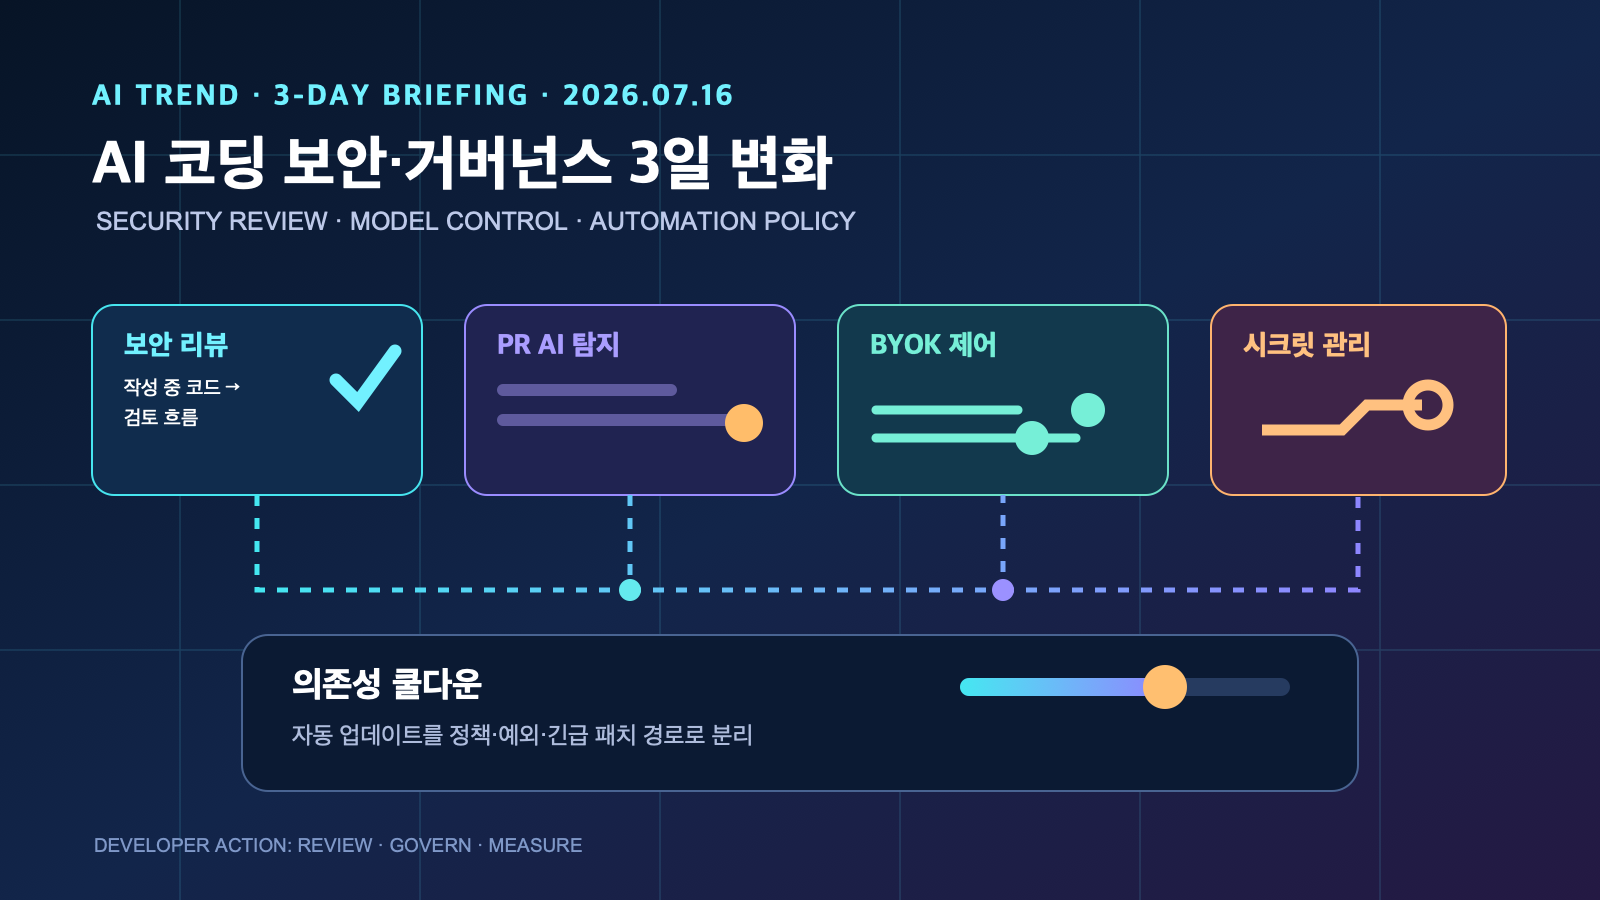
요약(Excerpt) — 최근 72시간의 AI/LLM 개발자 도구 흐름은 ‘더 강한 생성’보다 AI 코딩을 안전하게 연결·검증·운영하는 층을 제품 안으로 끌어들이는 데 집중됐다. GitHub의 보안 리뷰·PR 탐지·시크릿 관리·모델 선택·비용 가시화 업데이트는 팀이 AI 도입을 기능 실험이 아니라 소프트웨어 공급망 운영으로 다뤄야 한다는 신호다.
핵심 답변: 이번 3일에 개발자가 봐야 할 한 가지
확인된 사실: 7월 13~15일(UTC) 공개된 GitHub 변경 사항에는 Copilot 앱 보안 리뷰, PR의 AI 보안 탐지 표시, JetBrains BYOK 확대, 시크릿 스캐닝 API·공개 모니터링 개선, Dependabot 기본 쿨다운, Code Quality 라이선스 추정이 포함됐다. 해석: AI 코딩의 병목은 이제 단순 코드 생성보다 ‘누가 어떤 모델로 무엇을 만들고, 어떤 정책·검증을 통과시켰는가’를 재현 가능하게 만드는 일로 이동하고 있다.
따라서 이번 주의 우선순위는 새 에이전트를 하나 더 붙이는 것이 아니라, PR 보안 검토 · 모델/키 경계 · 시크릿/의존성 정책 · 비용 관측을 하나의 개발 흐름으로 연결하는 것이다.
3일 결론
- 보안 검토의 앞당김: Copilot 기능이 작성 중인 코드와 PR 단계의 탐지 흐름으로 붙으면서, AI 생성 코드도 일반 변경과 같은 검증 증적을 남길 수 있는 방향으로 간다.
- 모델 선택의 운영화: JetBrains BYOK 확대는 팀이 모델 제공자·키·데이터 처리 경계를 IDE마다 일관되게 정해야 함을 뜻한다.
- 자동화의 정책화: 시크릿 패턴 API, 공개 모니터링, Dependabot 쿨다운은 자동 탐지와 자동 업데이트를 ‘켜는 일’보다 예외·속도·책임자를 정의하는 일이 중요해졌음을 보여 준다.
- 도입 평가의 확장: Code Quality의 라이선스 추정은 AI 도구 비용을 좌석 수, 보안 기능, 품질 신호와 함께 비교하려는 흐름으로 읽힌다. 이는 기능 발표가 아니라 운영 가시성의 변화라는 점에서 주목할 만하다.
흐름 1. AI 코딩 보안은 별도 검사에서 ‘작성·PR 흐름’으로 이동한다
사실: Copilot 앱 보안 리뷰와 PR의 AI 보안 탐지 표시
GitHub의 7월 14일 공지는 GitHub Copilot 앱에서 보안 리뷰를 사용할 수 있게 됐다고 알렸다. 같은 날 별도 변경 공지에서는 코드 스캐닝이 pull request에서 AI 보안 탐지를 표시한다고 밝혔다.
시사점: 이는 ‘AI가 만든 코드는 불신한다’는 접근보다, 생성 경로와 무관하게 PR에 동일한 보안 피드백 루프를 붙이는 접근에 가깝다. 다만 도구의 탐지가 취약점의 부재를 보증하지는 않는다. 검증된 사실은 탐지와 리뷰 표면이 추가됐다는 것이며, 탐지 정확도·조직별 오탐 비용은 각 저장소에서 측정해야 한다.
실무 적용: AI 에이전트가 만든 변경은 작은 PR로 쪼개고, CI의 코드 스캐닝 결과와 사람 승인자를 분리해 기록하라. 특히 인증, 권한, 입력 검증, 비밀정보 접근 파일에는 ‘AI 생성 여부’가 아닌 위험도 기반의 필수 보안 리뷰 규칙을 적용하는 편이 낫다.
흐름 2. 모델 선택권은 편의 기능이 아니라 데이터·비용 통제면이 된다
사실: JetBrains BYOK 확대와 Visual Studio의 Copilot 업데이트
GitHub은 7월 14일 JetBrains용 Copilot의 BYOK(Bring Your Own Key) 기능 확대를 공지했고, Visual Studio용 Copilot의 6월 업데이트도 7월 15일 게시했다. 두 항목 모두 개발자가 IDE를 떠나지 않고 AI 기능을 사용하는 환경에서 구성 선택이 넓어지고 있음을 보여 준다.
시사점: BYOK는 곧바로 보안 또는 비용 절감을 보장하지 않는다. 하지만 조직이 모델 계정, 청구 주체, 사용 한도, 데이터 처리 약관을 자사 정책에 맞춰 묶을 수 있는 통제 지점이 된다. 여러 IDE를 쓰는 조직에서는 개발자 개인 설정에 맡길 경우 키 유출, 모델별 데이터 경계 불일치, 예상 밖 비용이라는 운영 문제가 생길 수 있다.
개발자 액션: 허용 모델·허용 계정·저장소 등급별 프롬프트 데이터 규칙을 간단한 표로 만든 뒤, IDE별 설정 방법과 키 회수 절차를 함께 문서화하라. 최소한 월별 모델 사용량, 실패 요청, 민감 저장소의 AI 사용 여부는 중앙에서 확인할 수 있어야 한다.
흐름 3. 시크릿과 의존성 자동화는 ‘정책을 코드화’하는 방향으로 간다
사실: 시크릿 패턴 API·공개 모니터링 개선·기본 쿨다운
GitHub은 7월 13일 시크릿 스캐닝 사용자 정의 패턴을 REST API로 생성·관리하는 기능을, 7월 15일 시크릿 스캐닝 및 공개 모니터링 개선을 공지했다. 또한 Dependabot 버전 업데이트의 기본 패키지 쿨다운도 공개했다.
시사점: AI 에이전트와 자동화 도구가 저장소를 더 자주 읽고 수정할수록, 탐지 규칙을 UI에서 수동 조작하는 방식은 일관성을 잃기 쉽다. API로 패턴을 관리하면 조직별 토큰 형식, 내부 URL, 배포 키의 탐지 규칙을 인프라 구성처럼 버전 관리할 수 있다. 쿨다운은 최신 버전을 무조건 빨리 반영하기보다, 생태계의 초기 회귀·악성 패키지·호환성 문제를 관찰할 시간을 설계하는 장치다.
주의: 쿨다운 기간은 보안 패치 적용 지연이라는 비용도 만든다. 이미 알려진 심각 취약점의 수정은 일반 업데이트 대기열과 분리하고, 보안 자문·위험 점수·서비스 노출도를 기준으로 긴급 경로를 마련해야 한다.
흐름 4. AI 개발 도구의 구매 기준에 품질·라이선스 관측이 들어온다
사실: Code Quality 라이선스 추정 공개 미리보기
GitHub은 7월 13일 GitHub Code Quality의 라이선스 추정 기능을 public preview로 공지했다. 공지는 제품 범위와 비용 예측을 더 일찍 검토할 수 있게 하는 변화다.
해석: 이 기능만으로 AI 코딩 ROI를 계산할 수는 없다. 그러나 보안 탐지, 품질 신호, 라이선스 추정이 같은 도구 체계에서 보이기 시작하면, 팀은 ‘완성된 코드량’ 대신 재작업·리뷰 대기·취약점 수정·도구 비용을 함께 비교할 토대를 갖게 된다. AI 도입의 성공 지표도 제안 수나 토큰 수보다 배포 리드타임, 결함 유출률, 보안 경보 처리시간으로 옮겨가야 한다.
개발자 체크리스트: 이번 주에 바로 할 일
- PR: AI 생성 변경을 작은 단위로 제한하고, 코드 스캐닝 경보의 담당자·SLA·예외 승인 규칙을 정한다.
- 모델/키: BYOK를 포함한 IDE별 허용 모델, 키 보관 위치, 폐기·교체 절차를 팀 문서에 명시한다.
- 시크릿: 조직 고유 토큰·내부 도메인 패턴을 목록화하고, 사용자 정의 탐지 규칙의 코드/변경 이력을 남긴다.
- 의존성: 일반 업데이트 쿨다운과 긴급 보안 패치의 우회 경로를 분리한다.
- 측정: 도구 비용뿐 아니라 PR 리드타임, 오탐률, 취약점 수정시간, 재작업률을 주간으로 비교한다.
자주 묻는 질문(FAQ)
Q. Copilot 보안 리뷰가 생겼다면 사람 보안 리뷰를 줄여도 되나?
A. 아니다. 공지로 확인되는 것은 제품 내 리뷰·탐지 표면의 확대다. 위협 모델, 인증·인가 설계, 비즈니스 로직, 배포 구성처럼 맥락 의존적인 판단은 사람이 책임져야 한다. 도구는 리뷰 우선순위를 정하고 반복적 결함을 찾는 보조 계층으로 두는 것이 현실적이다.
Q. BYOK를 쓰면 데이터 거버넌스 문제가 해결되나?
A. 아니다. 키 소유와 청구를 통제할 수 있는 것은 장점이지만, 실제 데이터 처리 범위는 선택한 모델 제공자, IDE 연동 설정, 저장소 정책에 따라 달라진다. 사용 전 약관·보존 정책·감사 로그·민감 코드 반출 규칙을 함께 확인해야 한다.
Q. 의존성 쿨다운은 모든 업데이트에 적용해야 하나?
A. 아니다. 일반 기능 업데이트에는 유효할 수 있지만, 공개된 고위험 취약점 수정까지 일률적으로 늦추면 위험하다. 보안 자문과 서비스 노출도를 기준으로 긴급 업데이트 경로를 별도로 운용하라.
출처 및 범위
이 리포트는 KST 2026년 7월 16일 기준 최근 72시간에 게시된 공식 GitHub Changelog를 중심으로 작성했다. 사실 서술은 각 공지의 기능 공개 범위에 한정했으며, 운영 영향·우선순위는 별도로 ‘시사점’ 또는 ‘해석’으로 표시했다. 전체 변경 목록은 GitHub Changelog RSS에서 확인할 수 있다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.