

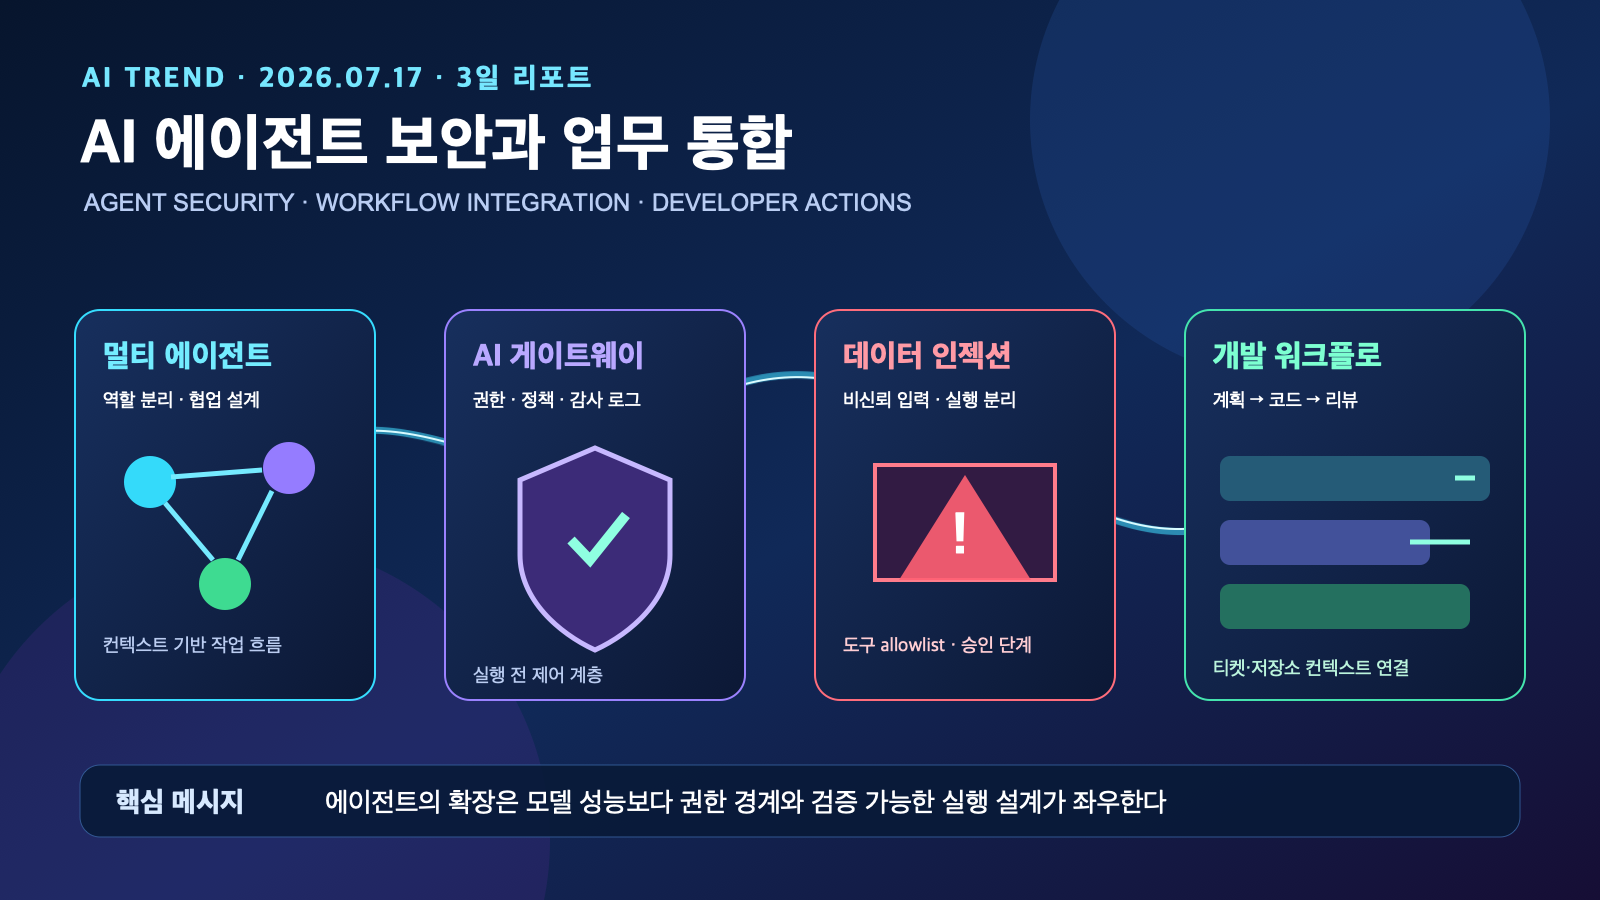
요약: 최근 72시간의 AI/LLM·AI 에이전트·개발자 도구 흐름은 ‘더 많은 에이전트’보다 역할이 분리된 업무 연결, 실행 전 제어, 신뢰할 수 없는 입력의 격리로 수렴했다. 멀티 에이전트 사례와 AI 게이트웨이의 제품화가 확산되는 동시에, 에이전트 데이터 인젝션과 개발 환경 탈취 보도는 권한·승인·감사 로그를 설계의 첫 단계로 올려야 한다는 신호다.
핵심 답변: 이번 3일 동안 개발자가 먼저 바꿔야 할 것은?
AI 에이전트를 업무에 붙일 때 우선순위는 모델 교체가 아니라 도구 권한의 최소화, 외부 입력과 실행 경로의 분리, 사람이 개입하는 승인 지점, 재현 가능한 감사 로그다. 최근 공개된 멀티 에이전트·영상 AI 워크플로는 에이전트가 실제 데이터와 업무 시스템에 연결되는 속도를 보여준다. 반대로 보안 연구와 사고 보도는 웹·문서·티켓에 섞인 비신뢰 콘텐츠가 에이전트의 클릭·명령 실행을 유도할 수 있음을 지적한다.
3일 결론
- 확인된 사실: AWS와 NVIDIA는 각각 다중 에이전트 협업 및 컨텍스트 인식 영상 AI 에이전트의 엔터프라이즈 워크플로 적용 사례를 최근 공개했다.
- 확인된 사실: Palo Alto Networks는 AI Gateway의 일반 제공(GA)을 발표했고, 보안 업계와 개발자 도구 보도에서는 에이전트 데이터 인젝션·IDE 권한 탈취 위험을 다뤘다.
- 해석: 시장의 경쟁 축은 단일 챗봇의 답변 품질만이 아니라, 여러 에이전트가 실제 시스템을 건드릴 때의 통제면(control plane)과 컨텍스트 품질로 이동하고 있다.
- 개발자 의미: 에이전트가 읽을 수 있는 데이터, 호출할 수 있는 도구, 수행 전 승인받아야 할 행동을 코드·정책·로그로 분리해야 한다.
흐름 1. 멀티 에이전트는 ‘대화’에서 역할 기반 업무 그래프로
사실과 근거
AWS의 Strands Agents·Amazon Bedrock 사례는 멀티 에이전트로 사회적 인텔리전스 워크플로를 구성하는 방식을 소개했다. NVIDIA의 컨텍스트 인식 영상 AI 에이전트 글도 영상 데이터를 엔터프라이즈 워크플로에 연결하는 방향을 다뤘다.
시사점
이 흐름은 한 모델에게 모든 판단을 맡기기보다 수집·분류·검증·실행처럼 책임을 분할하는 설계를 강화한다. 다만 에이전트 수가 늘수록 컨텍스트 전달 오류와 권한 전파도 늘어난다. 각 에이전트의 입력 스키마, 출력 계약, 허용 도구를 명시하지 않으면 ‘협업’이 추적 불가능한 연쇄 실행이 될 수 있다.
흐름 2. AI Gateway와 정책 계층이 운영 기능으로 자리 잡는다
사실과 근거
Palo Alto Networks의 Prisma AIRS AI Gateway GA 발표는 AI 요청을 중앙에서 관찰·통제하려는 수요를 보여준다. 이는 특정 벤더 도입 자체보다, LLM 호출·도구 실행·데이터 이동을 정책 계층에서 다뤄야 한다는 운영상의 변화를 의미한다.
시사점
게이트웨이는 만능 보안 장치가 아니다. 그러나 모델별 API 키가 여러 서비스에 흩어지고, 에이전트가 SaaS·저장소·내부 API를 차례로 호출하는 환경에서는 일관된 인증, 레이트 제한, 민감 데이터 탐지, 요청 단위 로그를 두기 좋은 경계다. 개발팀은 앱 코드 안의 프롬프트 규칙과 인프라 정책을 혼동하지 말고, 둘을 별도의 검증 계층으로 운영해야 한다.
흐름 3. 프롬프트 인젝션은 ‘텍스트 문제’에서 행동 실행 문제로
사실과 근거
The Hacker News의 에이전트 데이터 인젝션 보도는 공격자가 에이전트를 유도해 잘못 클릭하거나 명령을 실행하게 만들 수 있는 위험을 조명했다. 또한 Dark Reading의 Cursor 관련 보도는 개발 환경에서의 권한 경계 문제를 상기시킨다.
시사점
외부 페이지, 이슈, README, 첨부 문서는 모두 비신뢰 입력으로 취급해야 한다. 특히 에이전트가 브라우저·셸·배포 권한을 갖는다면 “읽은 지시를 따르지 않는다”는 프롬프트 한 줄로는 부족하다. 입력을 데이터로 정규화하고, 도구 호출은 allowlist·파라미터 검증·사용자 승인으로 분리하며, 고위험 작업은 샌드박스에서 재현하는 방식이 필요하다.
흐름 4. 개발자 도구는 계획·티켓·코드 컨텍스트를 묶는다
Atlassian의 Jira 에이전트 워크플로 관련 보도는 작업 관리 컨텍스트가 코딩 에이전트 흐름으로 연결되는 추세를 보여준다. 의미 있는 자동화는 코드 생성만으로 끝나지 않는다. 요구사항의 출처, 변경 범위, 테스트 기준, 리뷰어의 승인 기록까지 연결될 때 팀이 검증할 수 있는 개발 루프가 된다.
개발자 액션 체크리스트
- 이번 주: 에이전트별로 읽기·쓰기·실행 권한을 표로 만들고, 프로덕션 쓰기 권한은 기본 거부로 전환한다.
- 도구 호출: 도메인·명령·API 메서드 allowlist와 위험 파라미터 차단을 구현한다.
- 입력 보안: 외부 문서와 웹 결과를 명령이 아닌 데이터로 표시하고, 실행 제안은 별도 승인 화면으로 보낸다.
- 관측성: 프롬프트 원문 전체가 아니라 요청 ID, 사용 도구, 권한 결정, 승인자, 결과를 연결해 감사 가능성을 만든다.
- 평가: 정상 태스크뿐 아니라 악성 이슈·문서·링크가 섞인 시나리오로 회귀 테스트한다.
FAQ: 바로 적용할 질문
Q. 멀티 에이전트를 도입하면 생산성이 자동으로 높아지나?
A. 아니다. 역할 경계와 상태 전달 계약이 없으면 중복 실행과 오류 전파가 커진다. 먼저 단일 작업을 안전하게 관측·승인하는 루프를 만든 뒤 역할을 분리하는 편이 낫다.
Q. AI Gateway만 두면 프롬프트 인젝션을 막을 수 있나?
A. 아니다. 게이트웨이는 중요한 통제 지점이지만, 비신뢰 입력의 격리·도구 파라미터 검증·최소 권한·고위험 행동의 사용자 승인이 함께 필요하다.
Q. 코딩 에이전트에 가장 먼저 줄 권한은?
A. 읽기 전용 저장소와 제한된 테스트 샌드박스부터 시작한다. 배포, 비밀값 접근, 외부 네트워크 쓰기 작업은 별도의 승인과 로그를 요구해야 한다.
운영 설계 예시: 작게 시작해 검증 범위를 넓히기
예를 들어 이슈 요약 에이전트는 이슈 트래커와 읽기 전용 저장소만 조회하게 하고, 결과는 초안 PR 또는 코멘트 제안으로만 남긴다. 테스트 실행 에이전트는 격리된 워커에서 정해진 명령만 수행하게 하며, 실패 로그와 변경 파일 목록을 함께 반환한다. 배포 작업은 별도 파이프라인이 맡고, 사람의 승인과 변경 관리 티켓이 일치할 때에만 진행한다. 이처럼 ‘분석→제안→검증→승인→실행’을 분리하면 에이전트가 틀린 결론을 내리더라도 바로 운영 환경을 바꾸지 못한다.
측정 기준도 정해야 한다. 단순 생성량보다 승인 없이 시도된 위험 도구 호출 수, 정책 차단률, 사람 검토 후 반려된 제안 비율, 작업 재실행률을 관찰하면 실제 자동화 품질을 확인할 수 있다. 이러한 지표는 어떤 모델이 더 좋다는 일반론보다 팀의 데이터 경계와 업무 흐름에 맞는 개선 지점을 드러낸다.
출처와 읽는 법
본 리포트는 2026년 7월 14일~17일 KST에 확인된 발표·기술 블로그·보도를 바탕으로 한다. 위 링크의 발표 사실과 본문의 실무 해석은 구분해 읽어야 하며, 제품 도입 전에는 각 공급사의 최신 보안 문서와 조직의 접근 제어 정책을 함께 검토해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.