

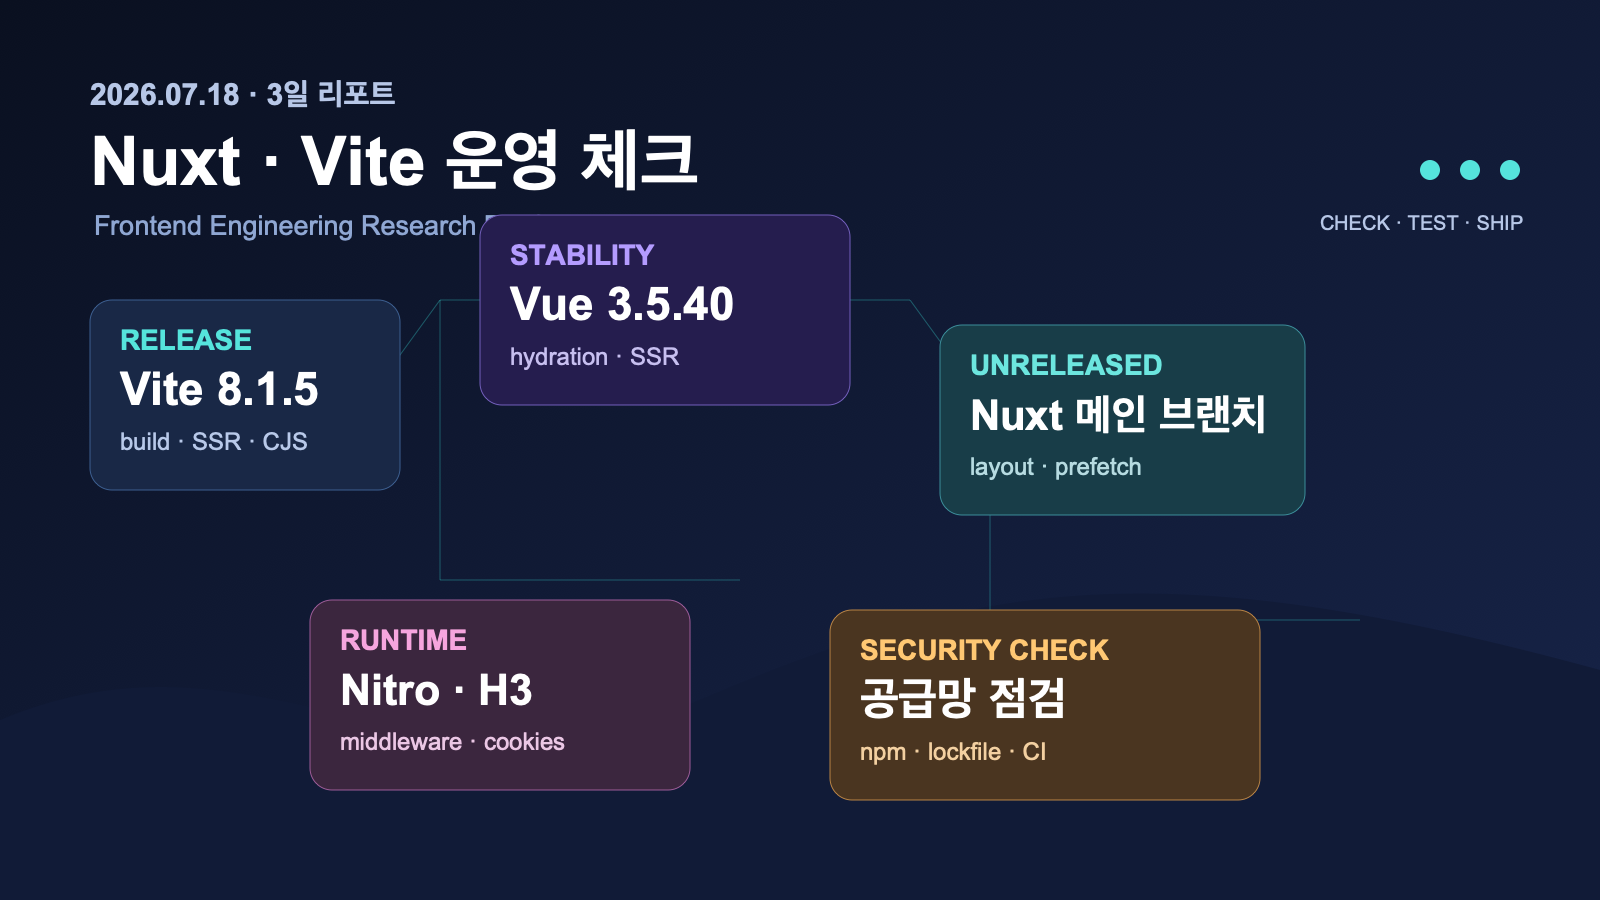
요약: 2026년 7월 15일~18일의 Nuxt, Vue, Vite, Nitro 프론트엔드 생태계는 빌드·SSR 안정화와 런타임 경로 정리가 동시에 진행된 3일이었습니다. 실제 출시된 Vite 8.1.5와 Vue 3.5.40은 업그레이드 검증 대상으로, Nuxt/Nitro/H3의 최근 main 브랜치 변경은 다음 릴리즈를 준비하는 관찰 대상으로 분리하는 것이 안전합니다.
핵심 답변: 이번 3일에 Nuxt/Vue 개발자가 먼저 할 일은?
답: Vite 8.1.5와 Vue 3.5.40을 한 번에 production에 밀어 넣기보다, lockfile을 고정한 별도 PR에서 build → SSR → hydration → 구형 브라우저 순으로 회귀 테스트하세요. Nuxt, Nitro, H3의 main 브랜치 커밋은 유용한 방향 신호이지만 아직 정식 배포본이 아니므로, 릴리즈 노트에 포함되기 전까지는 의존성 업그레이드 근거로 사용하면 안 됩니다.
- 확인된 출시: Vite 8.1.5,
@vitejs/plugin-legacy8.2.1, Vue 3.5.40이 7월 16일 공개됐습니다. - 확인된 진행 작업: Nuxt의 layout/prefetch, Nitro의 Vite 플러그인 등록, H3의 middleware·cookie·보안 처리 변경은 main 브랜치 기준입니다.
- 운영 시사점: 프레임워크 업데이트와 npm 공급망 검증을 같은 배포 체크리스트에서 다뤄야 합니다.
3일 결론: 안정화 릴리즈는 검증하고, 런타임 변화는 추적하라
이번 기간의 공통점은 기능 대폭 추가보다 경계 조건의 신뢰성을 높이는 데 있습니다. Vite는 CJS 동적 import 및 SSR 스코프, Vue는 hydration·SSR·slot 처리, plugin-legacy는 polyfill 산출물의 구형 문법 문제를 다뤘습니다. Nuxt 계열에서는 prefetch hint와 서버 번들링, Nitro의 플러그인 적용·중복 제거, H3의 middleware 합성과 입력/보안 경계가 집중적으로 손질되고 있습니다. 이는 Nuxt 앱에서 “개발 서버는 되지만 배포 뒤 특정 경로·브라우저·SSR에서만 흔들리는” 유형을 줄이는 방향으로 읽을 수 있습니다. 다만 아래 Nuxt/Nitro/H3 항목은 출시 완료 기능이 아닌 main 브랜치 작업이라는 점이 중요합니다.
흐름 1 — Vite 8.1.5와 legacy 빌드: 빌드 성공보다 산출물 호환성
확인된 사실
Vite 8.1.5는 7월 16일 배포됐습니다. 해당 버전의 공식 CHANGELOG에는 CJS 의존성과 동적 import의 상호운용성, 전역 Buffer가 없는 환경에서 module-runner 소스맵이 중단되는 문제, SSR의 switch-case 선언 범위 문제가 수정 사항으로 기록돼 있습니다. 같은 날 @vitejs/plugin-legacy 8.2.1도 배포됐으며, polyfill chunk를 minify할 때 새 문법을 쓰지 않도록 고쳤습니다.
시사점과 적용
이 변화는 단순히 “Vite를 최신으로 올린다”는 작업보다, 실제 배포 산출물을 기준으로 검증해야 한다는 신호입니다. CJS 의존성이 많은 프로젝트, SSR을 사용하는 Nuxt 앱, legacy plugin을 켠 서비스는 대표 페이지뿐 아니라 dynamic import 경로와 구형 브라우저 fallback까지 확인해야 합니다. main 브랜치에는 CSS chunk import map 매핑과 real path 해석 관련 후속 수정도 있으나, 이들은 아직 다음 정식 릴리즈에 포함됐다고 단정할 수 없습니다. Vite main 커밋은 관찰용으로만 보세요.
흐름 2 — Vue 3.5.40: hydration과 SSR 경계의 회귀 테스트
확인된 사실
Vue 3.5.40은 7월 16일 공개됐습니다. 태그 기준 CHANGELOG는 slot branch key 누수 방지, 동적 prop patch 시 namespace 전달, detached root의 lazy hydration 처리, 최적화된 component SSR 렌더 오류 처리, SSR comment escaping을 포함한 수정들을 명시합니다.
시사점과 적용
Nuxt 개발자에게 이는 성능 수치가 즉시 바뀐다는 발표가 아니라, SSR과 클라이언트 재개(hydration)의 경계에서 발생할 수 있는 미세한 불일치를 줄이는 유지보수 릴리즈입니다. 업그레이드 PR에서는 서버 렌더 HTML과 hydrate 이후 DOM을 비교하고, SVG/MathML 등 namespace가 섞이는 컴포넌트, lazy hydration, slot 예외 처리 경로를 테스트 후보에 넣으세요. 문제 재현이 없더라도 오류 모니터링에서 hydration warning과 서버 렌더 예외의 전후 추이를 남기는 것이 좋습니다.
흐름 3 — Nuxt·Nitro·H3 main: 라우트와 런타임의 마찰 줄이기 (미출시)
Nuxt: layout 접근과 prefetch hint 정리
Nuxt main에는 resolved route layout에 접근하는 useLayout composable 추가와, 오래된 forwarded prefetch hint 제거 및 key mismatch 수정이 반영됐습니다. 출처는 Nuxt useLayout 커밋, prefetch hint 수정입니다. 이는 아직 배포된 Nuxt API가 아닙니다. 레이아웃 의존 화면을 설계할 때는 관심사 분리의 방향으로 참고하되, production 코드를 이 변경에 맞춰 선행 수정하지 마세요.
Nitro/H3: 플러그인 중복, middleware 비용, HTTP 경계
Nitro main에는 Vite plugin에서 Nitro module을 등록할 때 apply 조건을 존중하고 중복을 제거하는 수정이 있습니다(커밋). H3 main에는 middleware chain 사전 조합 성능 개선, chunked cookie 파싱의 이차 비용 회피, malformed JSON을 400으로 변환하는 validated-handler 처리, CORS/redirect/proxy/host 관련 문서 보강이 확인됩니다(middleware 커밋, cookie 커밋). 이것도 미출시 작업입니다. 다만 middleware가 많은 API와 대형 cookie를 쓰는 서비스는 다음 릴리즈에서 영향을 받을 수 있으므로 benchmark와 error-rate 기준선을 지금 기록할 가치는 있습니다.
흐름 4 — 패키지 공급망: Vite 생태계 이름을 빌린 악성 패키지에 대한 방어
7월 17일 The Hacker News 보도는 Vite 관련 이름을 내세운 악성 npm 패키지 캠페인을 다뤘습니다. 이는 Vite 공식 패키지가 침해됐다는 의미가 아니라, 개발자가 익숙한 생태계 명칭을 악용한 공급망 위험 사례로 분리해 이해해야 합니다. 따라서 ‘최신 버전’이라는 표현만으로 설치를 정당화하지 말고, 공식 저장소/패키지 링크에서 이름을 교차 확인하고 설치 스크립트와 lockfile diff를 CI에서 검토하세요.
프론트엔드 개발자 체크리스트
- 릴리즈 분리: Vite 8.1.5, Vue 3.5.40 업그레이드는 하나의 변경 세트로 묶되 deploy 전에 build, unit, e2e, SSR smoke test를 실행한다.
- SSR 검증: 로그인 전/후, dynamic import, lazy hydration, slot error, SVG 포함 화면을 대표 시나리오로 선택한다.
- legacy 검증: plugin-legacy 사용 시 polyfill chunk와 fallback 페이지를 실제 지원 브라우저에서 확인한다.
- 런타임 기준선: Nitro/H3 업데이트 전 middleware latency, cookie 크기/파싱 시간, 4xx·5xx 비율을 기록한다.
- 공급망 통제: 새 npm 패키지는 공식 링크·publisher·maintainer·install script를 확인하고, lockfile은 사람이 리뷰한다.
자주 묻는 질문 (FAQ)
지금 Nuxt를 업그레이드해야 하나요?
이번 72시간에는 Nuxt의 새 정식 릴리즈가 확인되지 않았습니다. main 브랜치 커밋은 릴리즈 노트가 아니므로, 현재 고정한 Nuxt 버전을 유지하고 다음 정식 태그의 변경 내역을 확인한 뒤 업그레이드하세요.
Vite와 Vue는 함께 올려야 하나요?
의존성 호환 범위가 허용된다면 같은 테스트 PR에서 조합을 검증하는 편이 좋습니다. 장애가 났을 때 원인을 좁히려면 production 반영은 단계적으로 하고 이전 lockfile로 되돌릴 수 있어야 합니다.
공급망 점검은 무엇부터 시작하나요?
패키지 이름의 유사성보다 공식 저장소에서 연결된 npm 페이지인지 확인하고, preinstall/postinstall과 lockfile diff를 우선 보세요. CI는 깨끗한 환경에서 설치 로그를 보관하는 것이 좋습니다.
출처와 해석 원칙
이 글의 출시 사실은 공식 GitHub release/태그 CHANGELOG 및 npm 공개 시각으로 확인했습니다. Nuxt, Nitro, H3의 항목은 GitHub main 브랜치 커밋을 기반으로 한 미출시 작업이며, 정식 기능으로 표현하지 않았습니다. 운영 제안은 위 사실에 대한 실무적 해석이며 특정 환경의 성능 향상을 보장하지 않습니다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.