

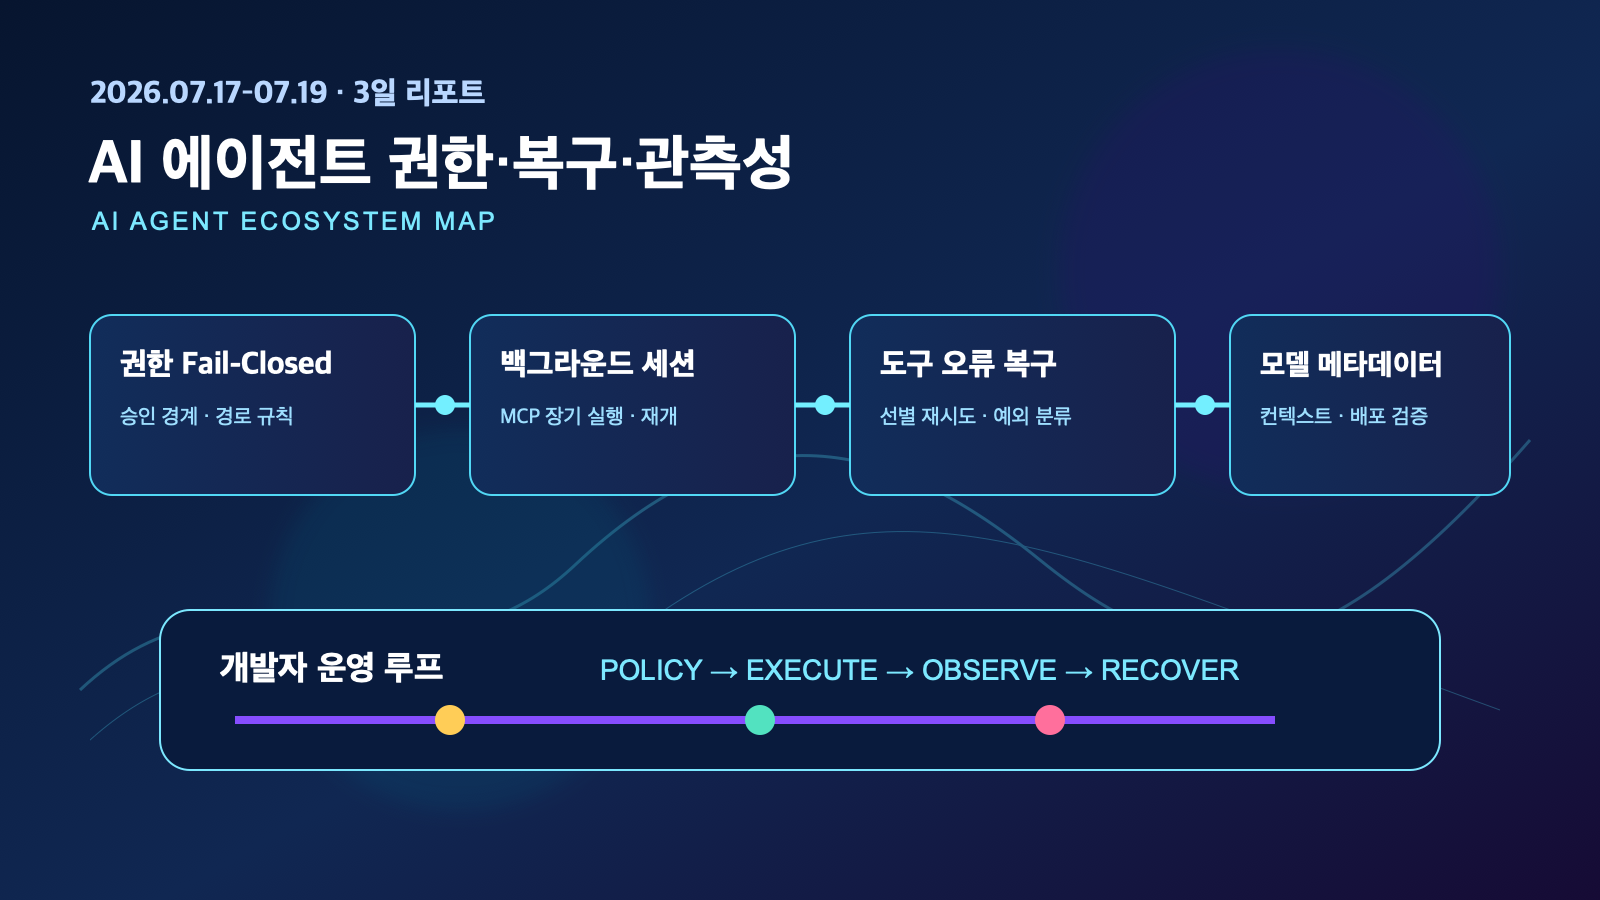
요약: 2026년 7월 17~19일의 AI/LLM·AI Agent 개발 도구 흐름은 모델을 더 빨리 호출하는 문제보다 에이전트의 권한 경계, 장기 작업의 복구, 도구 실패의 관측성을 제품 기본값으로 만드는 쪽에 무게가 실렸다. 이번 3일 리포트는 Claude Code, OpenAI Codex, LangChain의 공식 릴리스 노트를 바탕으로 코딩 에이전트를 실제 팀 워크플로에 넣을 때 확인할 운영 포인트를 정리한다.
이번 글의 핵심 키워드는 AI 에이전트 권한 관리, 코딩 에이전트 백그라운드 세션, MCP 장기 실행, 도구 오류 재시도, 모델 메타데이터 검증이다. 아래의 사실은 각 공식 릴리스 노트로 확인했고, ‘실무 시사점’은 그 사실에 기반한 운영 해석임을 구분해 적었다.
핵심 답변: 지금 개발팀이 먼저 바꿔야 할 것은 무엇인가?
답: 자동 실행을 넓히기 전에 (1) 승인 규칙을 fail-closed로 만들고, (2) 오래 걸리는 에이전트·MCP 작업을 분리해 재개 가능하게 기록하며, (3) 도구 오류를 무차별 재시도하지 않도록 오류 유형별 정책을 둬야 한다. 최근 릴리스는 이 세 가지가 더 이상 주변 기능이 아니라 에이전트 운영의 핵심 신뢰성 계층임을 보여 준다.
- 권한: 리다이렉션, 긴 명령, 경로 glob, 원격 세션까지 승인 분석의 예외를 회귀 테스트한다.
- 실행: 백그라운드 작업에 작업 ID·시작/종료 시각·입력 스냅샷·취소/재개 상태를 남긴다.
- 복구: 네트워크성·일시적 오류와 권한·입력·정책 오류를 분리하고, 전자만 제한적으로 재시도한다.
- 변경 관리: 모델의 컨텍스트 한도와 번들 지침도 SDK·CLI 버전처럼 배포 전 검증한다.
3일 결론: ‘자율성’보다 ‘통제 가능한 실행’이 도구의 기준이 된다
관찰 가능한 사실은 명확하다. Claude Code v2.1.214는 Bash 리다이렉션, 10,000자 이상 명령, 경로 규칙, PowerShell 세션의 권한 판정을 보수적으로 수정했다. 별도로 v2.1.211은 채팅 채널로 전달되는 권한 미리보기에서 양방향 제어 문자·제로폭 문자·유사 따옴표를 무력화해 승인 메시지의 시각적 변조를 막도록 고쳤다.
실무 시사점(해석): ‘자동 승인’은 단순한 편의 설정이 아니라 입력 파싱·표시·실행 경로가 모두 일치해야 안전한 보안 정책이다. 규칙을 한 번 작성하고 끝내기보다, 실제 사용 중인 셸·OS·리다이렉션·작업 디렉터리 조합을 포함한 테스트 세트를 지속적으로 돌리는 편이 합리적이다.
흐름 1. 권한 시스템은 더 넓은 예외를 막고, 승인 메시지도 보호한다
확인된 변화: fail-closed 쪽으로 이동한 코딩 에이전트 권한 판정
Claude Code v2.1.214의 공식 노트에는 파일 디스크립터 리다이렉션을 Bash 분석기가 다르게 해석하는 경우 권한 검사를 fail closed로 처리하도록 고친 내용이 포함된다. 매우 긴 Bash 명령은 자동 실행하지 않고 항상 확인하도록 했으며, Docker/Podman의 원격 데몬 연결 플래그에도 승인 프롬프트를 추가했다. 또한 단일 세그먼트 dir/** 규칙이 의도치 않게 다른 깊이의 디렉터리까지 쓰기를 승인하던 문제를 수정했다.
v2.1.211의 공식 노트는 권한 미리보기의 양방향 오버라이드·제로폭·look-alike quote 문자를 중화했다고 밝힌다. 이는 명령 자체만 아니라 사용자가 보는 승인 UI도 공격 표면이라는 점을 보여 준다. 출처: Claude Code v2.1.214 릴리스, Claude Code v2.1.211 릴리스.
개발자 액션: CI나 로컬 테스트에 ‘허용돼야 하는 명령’뿐 아니라 ‘반드시 물어봐야 하는 명령’을 넣는다. 특히 >/>>, 파일 디스크립터, 긴 인라인 스크립트, 심볼릭 링크, 원격 Docker, 경로 glob, Windows PowerShell을 샘플로 삼는다. 에이전트에게 저장소 밖 경로·배포·비밀 접근 권한을 줄 때는 사람 승인을 우회하는 예외 규칙을 최소화한다.
흐름 2. 백그라운드 세션과 MCP 장기 호출은 운영 객체가 된다
확인된 변화: 대화·하위 작업·장기 도구 호출의 분리
Claude Code v2.1.212는 /fork를 별도 백그라운드 세션 복사로 바꾸고, 기존 인세션 하위 에이전트 역할은 /subtask로 분리했다. 같은 릴리스에서 2분을 넘는 MCP 도구 호출은 세션 사용성을 유지하기 위해 자동으로 백그라운드로 옮길 수 있게 했고, 웹 검색과 하위 에이전트 생성에 세션별 상한을 추가했다. 이는 실행이 길어질수록 ‘대화창에서 기다리는 UX’만으로는 운영하기 어렵다는 제품 차원의 대응이다.
v2.1.214도 장기 도구 호출에 주기적 진행 하트비트를 추가했고, 백그라운드 세션의 유휴·삭제·재개 관련 결함을 다수 고쳤다. 사실: 릴리스 노트에 작업 상태·진행·복구를 다루는 변경이 반복되어 있다. 해석: 팀 내부 에이전트에도 큐와 워커의 기본 원칙—식별자, idempotency, 가시성 타임아웃, 취소, 재시도 상한—을 적용해야 한다.
개발자 액션: 에이전트 실행을 관측 가능한 작업 레코드로 만들기
- 각 에이전트 실행에 요청 ID와 부모 작업 ID를 부여하고, 입력·권한 결정·도구 호출·출력의 상관관계를 남긴다.
- MCP 호출은 짧은 상호작용과 장기 배치를 구분한다. 장기 작업은 폴링/콜백, 진행률, 중단 뒤 재개 지점을 설계한다.
- 동일 요청의 중복 실행을 막는 키를 두고, 취소된 작업이 자식 프로세스나 외부 변경을 남기지 않는지 검증한다.
- 자동화의 비용·검색·하위 에이전트 수에 상한을 둔다. 상한은 성능 제한이 아니라 runaway loop의 손실 한도다.
흐름 3. 도구 오류 처리는 ‘재시도’가 아니라 ‘오류 분류’로 진화한다
확인된 변화: LangChain의 ToolErrorMiddleware와 선별 재시도
LangChain 1.3.14의 공식 릴리스 노트에는 ToolErrorMiddleware 추가와 ToolRetryMiddleware가 재시도 가능한 예외만 재시도하도록 바뀐 내용이 적혀 있다. 공개 노트가 짧기 때문에 이 글은 내부 구현 세부나 지원 범위를 과장하지 않는다. 다만 이름 그대로의 변경만으로도, 도구 실패를 같은 방식으로 반복 실행하지 않는 정책이 프레임워크 수준의 관심사가 된 점은 확인된다.
실무 시사점(해석): 권한 거부, 스키마 검증 실패, 정책 차단, 존재하지 않는 리소스는 보통 재시도로 해결되지 않는다. 반면 일시적 네트워크 오류나 과부하는 제한된 backoff가 유효할 수 있다. 따라서 에이전트의 도구 어댑터는 오류를 ‘재시도 가능’, ‘사람 확인 필요’, ‘입력 수정 필요’, ‘즉시 중단’으로 분류하고, 분류·횟수·최종 원인을 로그로 노출해야 한다.
체크 포인트는 단순하다. 재시도 횟수와 지연을 구성 가능하게 하고, 비멱등 도구에는 재시도 전 실행 여부를 확인하며, 사용자에게는 원문 예외 대신 다음 행동(승인 요청, 입력 수정, 나중에 재시도)을 제시한다. 이 구조가 있어야 에이전트의 반복 호출이 비용 증가나 외부 시스템의 중복 변경으로 번지는 것을 막을 수 있다.
흐름 4. 모델 메타데이터도 릴리스 검증 대상이다
OpenAI Codex rust-v0.144.6는 GPT-5.6 Sol·Terra·Luna의 번들 지침을 갱신하고 컨텍스트 윈도우를 272,000 토큰으로 바로잡았다고 명시한다. 이것은 새 모델 출시 발표가 아니라 CLI 배포물의 모델 메타데이터 정정이다. 따라서 ‘성능이 좋아졌다’고 해석할 근거는 없다.
그럼에도 개발 관점에서는 중요하다. 에이전트의 분할 전략, 프롬프트 예산, 장기 컨텍스트 비용 추정, 모델 선택 UI는 컨텍스트 한도와 시스템 지침에 의존할 수 있다. 개발자 액션: 모델 ID·컨텍스트 한도·도구 지원 여부를 코드에 암묵적으로 고정하지 말고, 릴리스 업데이트 시 스테이징에서 긴 입력·도구 호출·fallback 동작을 다시 검증한다. 배포 노트의 메타데이터 수정도 변경 관리 티켓과 회귀 테스트의 입력으로 취급하는 편이 안전하다.
이번 3일의 핵심 이슈 5개
- Claude Code v2.1.214 (7월 18일): 권한 분석 예외를 보수적으로 고치고 장기 도구 진행·텔레메트리·백그라운드 세션 안정성을 보강했다. 공식 릴리스
- Claude Code v2.1.212 (7월 17일): /fork·/subtask·MCP 자동 백그라운드와 세션별 실행 상한을 추가했다. 공식 릴리스
- Claude Code v2.1.211 (7월 16일 23:02 UTC): 채팅으로 전달되는 권한 미리보기의 시각적 혼동 문자를 중화했다. 공식 릴리스
- LangChain 1.3.14 (7월 16일): 도구 오류 미들웨어와 재시도 가능 오류에 한정한 재시도를 발표했다. 공식 릴리스
- Codex rust-v0.144.6 (7월 18일): GPT-5.6 계열 번들 지침과 컨텍스트 윈도우를 수정했다. 공식 릴리스
개발자 체크리스트와 FAQ
체크리스트
- 승인 규칙을 셸·OS·리다이렉션·glob 조합으로 회귀 테스트했는가?
- 백그라운드 작업에 작업 ID, 상태, 시간 제한, 취소·재개 절차가 있는가?
- 도구 오류를 재시도 가능/사람 승인/입력 수정/중단으로 분류했는가?
- 모델·CLI 업데이트 때 컨텍스트 예산과 도구 정책을 스테이징에서 확인하는가?
Q. 지금 바로 모든 에이전트 자동화를 끄어야 하나?
A. 아니다. 확인된 릴리스는 자동화를 포기하라는 근거가 아니라, 승인 경계와 복구 경로를 명시적으로 설계하라는 신호다. 읽기 전용 검색·초안 생성처럼 되돌리기 쉬운 작업은 자동화하고, 배포·비밀·외부 쓰기 작업은 승인과 감사 로그를 결합하는 단계적 권한 모델이 현실적이다.
Q. 재시도 정책은 어디부터 시작해야 하나?
A. 우선 도구별 멱등성 표를 만든 뒤, 일시적 오류만 2~3회 지수 backoff로 제한한다. 권한 거부와 스키마 오류는 즉시 사용자 또는 상위 오케스트레이터에게 올린다. 이 단순한 분리가 무한 루프·중복 생성·예측 불가능한 비용의 상당 부분을 줄인다.
오늘의 결론
최근 72시간의 공식 업데이트를 묶어 보면, AI 에이전트 도구의 다음 경쟁력은 ‘더 자율적인 데모’보다 안전하게 멈추고, 오래 실행돼도 상태를 알리고, 실패 원인을 구분해 복구하는 능력에 있다. 이번 주에는 한 개의 실제 자동화 경로를 골라 승인 예외, 백그라운드 작업 레코드, 도구 오류 분류, 모델 메타데이터 검증의 네 항목을 점검하는 것이 가장 낮은 위험의 출발점이다.
주요 출처
- Anthropic Claude Code v2.1.214 release notes
- Anthropic Claude Code v2.1.212 release notes
- Anthropic Claude Code v2.1.211 release notes
- LangChain 1.3.14 release notes
- OpenAI Codex rust-v0.144.6 release notes
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.