

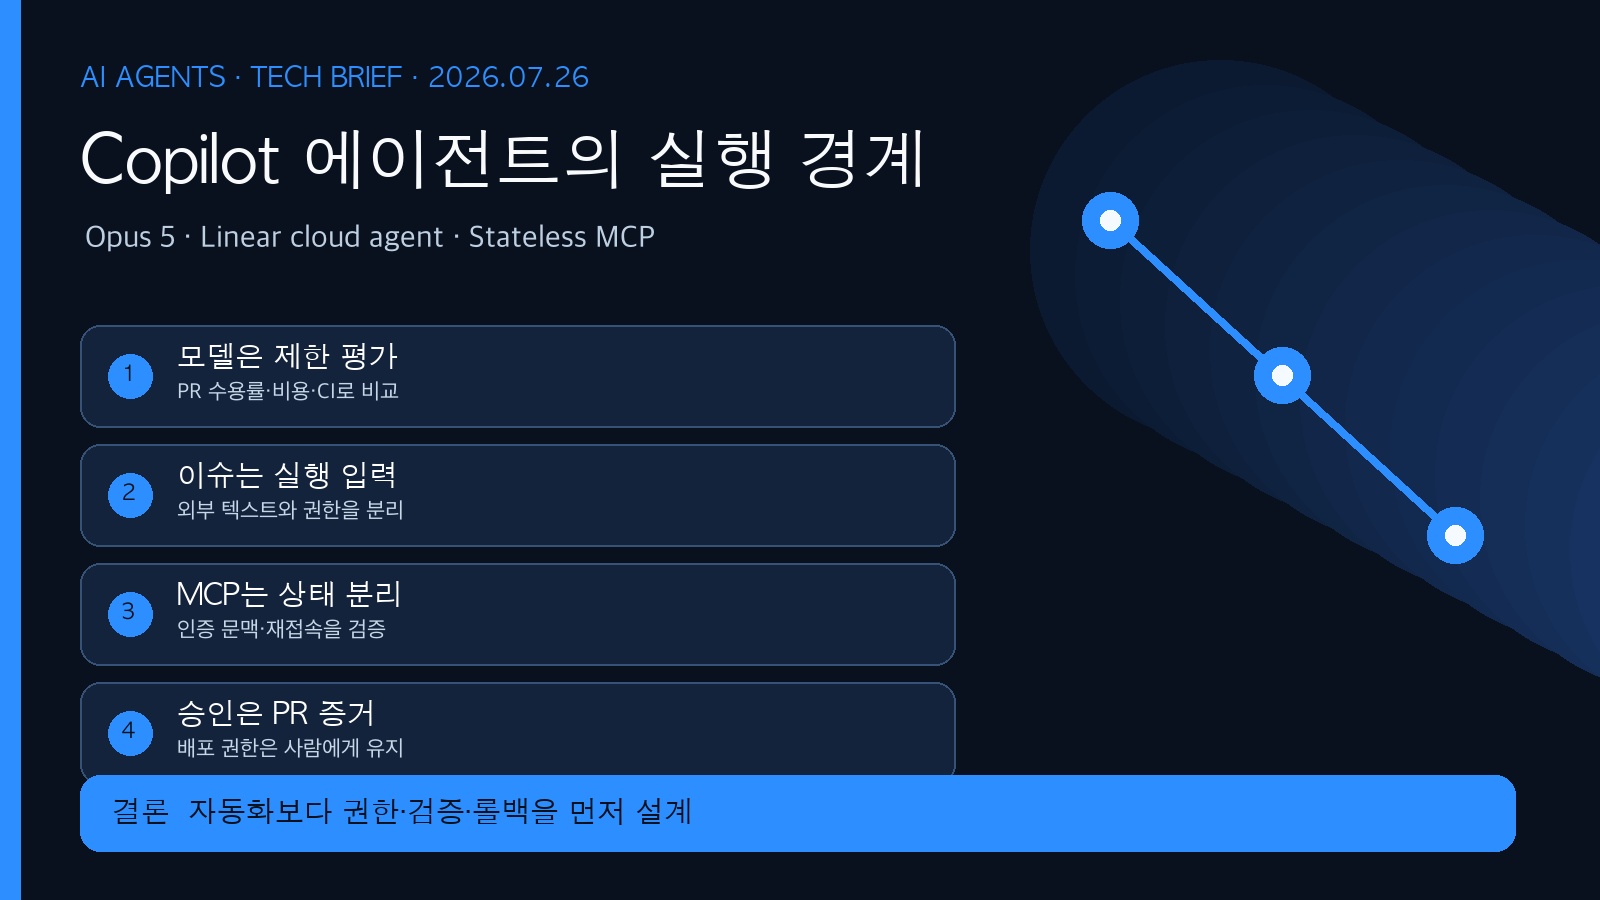
핵심 답변: 2026년 7월 23~24일 GitHub의 공식 변경 공지는 AI 에이전트를 “IDE 안의 보조 기능”이 아니라 이슈 시스템·격리 실행 환경·PR 승인·외부 도구 프로토콜을 잇는 운영 주체로 다뤄야 한다는 신호다. Claude Opus 5가 GitHub Copilot 모델 선택기에 추가됐고, Linear에서 Copilot cloud agent에 이슈를 배정하는 기능은 일반 공급(GA)이 됐으며, GitHub MCP Server는 7월 28일 예정된 stateless MCP 전환을 앞두고 최신 사양 지원을 알렸다.
Nuxt 프론트엔드를 개발·운영하는 팀에게 중요한 이유는 모델 이름 자체보다 실행 경계가 바뀌기 때문이다. 이슈의 텍스트가 비동기 에이전트의 입력이 되고, 에이전트가 GitHub Actions 기반 임시 환경에서 코드를 바꾸며, 결과는 draft PR로 돌아온다. 따라서 이번 변경의 실무 결론은 “더 강한 모델로 즉시 교체”가 아니라 브랜치·권한·모델·MCP 도구·검증 CI를 작업 단위로 고정하고, 승인 전에는 배포 권한을 주지 말라는 것이다.
오늘의 결론: 새 모델은 제한된 저장소 평가로, Linear 연동은 읽기 전용 이슈부터, MCP 전환은 상태를 세션 메모리에 두지 않는 호환성 테스트부터 시작해야 한다. 공식 공지가 말하는 가용 범위와 기능, 그리고 아래의 운영 해석을 구분해 적용한다.
무슨 일이 있었나
7월 24일 GitHub은 Claude Opus 5의 GitHub Copilot 제공을 발표했다. 공지에 따르면 이 모델은 복잡하고 장시간 실행되는 코딩 작업, 도구 사용, 다단계 실행을 대상으로 하며 Pro+, Max, Business, Enterprise에서 점진 배포된다. Enterprise와 Business는 조직 관리자가 정책에서 해당 모델을 허용해야 한다. 즉 “내 Copilot에 보인다”는 사실과 “조직 저장소에서 허용된다”는 사실은 별개의 확인 항목이다.
7월 23일 GitHub은 Linear용 Copilot cloud agent의 GA를 공지했다. Linear 이슈를 배정하면 에이전트가 GitHub Actions 기반의 자체 ephemeral 개발 환경에서 분석하고 draft PR을 만들며, 진행 상황을 Linear 타임라인으로 보내고 완료 후 리뷰를 요청한다. 이슈별 모델, custom agent, base/working branch를 고르고 댓글로 실행 중 세션을 조정할 수 있다는 것이 확인된 기능이다.
같은 날 GitHub MCP Server의 다음 MCP 사양 지원도 공개됐다. GitHub는 7월 28일 MCP core가 stateless가 된다고 안내했으며, sessions와 initialize가 제거되고 병렬 handshake가 가능해진다는 점을 설명했다. 또 tier 1 SDK의 하위 호환 beta 지원을 근거로 기존 지원을 유지하기 위해 당장 할 일은 없다고 했지만, 이는 GitHub MCP Server 및 SDK 호환성에 관한 설명이지 모든 사내 MCP 서버의 무중단을 보증하는 말은 아니다.
확인된 사실: 위 세 발표는 GitHub의 공식 changelog를 출처로 한다. 해석: 모델 선택, 이슈에서 시작되는 자율 실행, 도구 프로토콜이 한 워크플로로 결합되고 있다. 추가 확인: 실제 플랜별 모델 요금·요청 한도, 조직 정책, Linear 앱 설치 권한, 사용 중인 MCP SDK와 서버 버전은 배포 전 공식 문서와 관리자 콘솔에서 재확인해야 한다.
왜 중요한가
아키텍처 관점에서 cloud agent는 로컬 IDE 플러그인과 다르다. 개발자 노트북의 파일·SSH 키를 직접 쓰는 대신 CI와 연결된 임시 환경에서 작업하지만, 이 환경은 여전히 저장소 읽기, 브랜치 쓰기, Actions 워크플로, 이슈 내용이라는 신뢰 경계를 가진다. Linear 이슈와 댓글은 단순한 티켓이 아니라 에이전트의 작업 명세가 된다. 외부 고객이 작성할 수 있는 이슈, 복사한 로그, 링크된 문서가 도구 호출이나 정책 우회를 유도하지 않도록 입력 경로를 분리해야 한다.
성능·비용 측면에서 Opus 5 같은 모델의 추가는 선택 폭을 넓히지만, 공식 공지는 특정 Nuxt 저장소에서의 성공률·지연·비용을 보장하지 않는다. GitHub는 usage-based billing에서 provider API list price 기준으로 과금된다고 명시한다. 따라서 “복잡한 작업에 더 낫다”는 제품 설명은 평가 가설로만 취급하고, 실제 PR 수용률과 재실행 비용을 수집해야 한다.
보안·운영 측면에서는 MCP의 stateless 전환이 가장 쉽게 과소평가된다. 프로토콜 레벨의 세션이 사라지면 수평 확장과 병렬 연결에는 유리할 수 있지만, 서버가 세션 ID에 인증 상태·사용자 선택 도구·승인 맥락을 암묵적으로 저장해 왔다면 요청 간 상태를 명시적이고 검증 가능한 저장소로 옮겨야 한다. 이는 발표에 적힌 기능에서 도출한 운영 해석이며, 각 MCP 구현의 변경 사항은 별도로 확인해야 한다.
1. Claude Opus 5 선택은 모델 교체가 아니라 작업 라우팅 변경이다
변경 내용: GitHub는 7월 24일 Claude Opus 5를 Copilot의 여러 클라이언트와 cloud agent에서 선택할 수 있다고 발표했다. 실제 영향: 동일한 이슈라도 모델에 따라 탐색 범위, 도구 호출 횟수, diff 크기, 재시도와 비용이 달라질 수 있다. Nuxt 앱에서는 composable 변경, SSR 오류 재현, Nitro route 규칙, 의존성 업그레이드처럼 영향 범위가 다른 일을 같은 모델 기본값으로 처리하지 않는 편이 낫다.
적용/회피 조건: 테스트가 빠르고 코드 소유자가 명확한 저장소라면 “복잡한 버그 재현·원인 후보·최소 diff” 5~10건에만 새 모델을 허용한다. 반대로 production 비밀 접근, lockfile 대규모 갱신, 결제·인증 경로 변경은 모델과 무관하게 사람의 설계 승인 전 자동 커밋을 막는다. 고위험 작업을 더 비싼 모델에 보낸다고 위험이 사라지지 않는다.
검증 방법: .github/agents/ 또는 팀의 agent instruction 파일에 금지 경로(.env, 배포 설정, secret 참조), 최대 변경 파일 수, 필수 명령(pnpm lint, pnpm test, pnpm build)을 적는다. PR마다 모델, 시작/종료 시각, 변경 파일 수, CI 통과, 사람이 수정 없이 수용한 비율, 요청당 비용을 남겨 기존 경로와 비교한다.
2. Linear 이슈 배정은 비동기 개발 파이프라인의 새 입력면이다
변경 내용: Linear용 cloud agent는 GA이며, 이슈에서 draft PR까지의 비동기 흐름과 base/working branch·custom agent·모델 선택을 제공한다. 실제 영향: 프론트엔드 팀은 backlog의 작업 정의 품질이 곧 에이전트 실행 품질이 되는 상황을 맞는다. “로그인 고쳐 주세요”보다 재현 URL, 기대/실제 결과, 허용 변경 범위, 테스트 명령, 제외할 파일을 포함한 이슈가 훨씬 안전하다.
적용/회피 조건: 먼저 내부 구성원만 작성하는 automation-candidate 라벨과 문서·테스트·명확한 버그 수정에 한정한다. 공개 이슈, 고객이 작성한 티켓, 보안 취약점, 인프라 변경에는 자동 배정을 피한다. 기본 브랜치는 보호 브랜치로, working branch는 에이전트 전용 접두사로 고정하고, draft PR이 ready 상태로 자동 전환하거나 merge queue에 들어가지 않도록 한다.
검증 방법: Linear sandbox 프로젝트에서 의도적으로 모호한 이슈와 프롬프트 인젝션 성격의 문자열을 넣어 본다. 에이전트가 지시문을 인용하거나 비밀 파일을 탐색하지 않는지, Actions 권한이 읽기·필요한 체크 실행 범위에 머무는지, draft PR에 재현 절차와 테스트 결과가 남는지를 확인한다.
3. MCP stateless 전환은 연결 상태와 인증 문맥을 분리할 계기다
변경 내용: GitHub MCP Server는 7월 28일 예정된 stateless core와 최신 사양 지원을 알렸다. 실제 영향: GitHub 도구를 여러 agent runner에서 호출할 때 세션 고정에 덜 의존할 수 있지만, 자체 MCP 서버가 initialize 이후의 메모리 객체에 사용자·권한·선택된 repository를 저장한다면 재접속·다중 인스턴스·재시도에서 동작이 달라질 수 있다.
적용/회피 조건: GitHub가 제공하는 공식 서버만 쓰고 최신 SDK를 쓰는 팀도 staging에서 연결 갱신을 점검한다. 자체 MCP 서버, 프록시, 오래된 클라이언트가 있다면 7월 28일 전에 버전 고정과 canary를 준비한다. 인증 토큰·승인 맥락을 URL, 로그, 클라이언트가 임의로 바꿀 수 있는 state에 싣는 방식은 피한다.
검증 방법: 연결을 끊고 새 워커에서 같은 도구 호출을 재현한다. 동시에 20개 요청을 보내 handshake 실패율과 p95 지연을 기록하고, 사용자 A의 repository scope가 사용자 B에 이어지지 않는지 테스트 계정으로 확인한다. 실패 시 기존 사양 지원 클라이언트로 되돌릴 수 있게 이미지 태그와 SDK lockfile을 보관한다.
4. 승인 기준은 ‘에이전트가 끝냈다’가 아니라 ‘PR이 증명했다’여야 한다
변경 내용: cloud agent는 완료 후 PR 리뷰를 요청하고, GitHub는 Opus 5가 regression verification 같은 agentic coding workflow에 강했다고 설명한다. 실제 영향: 에이전트의 서술형 완료 메시지를 성공 지표로 쓰면 안 된다. Nuxt SSR·hydration·캐시 문제는 정적 분석만 통과해도 production에서 드러날 수 있다.
적용/회피 조건: 모든 에이전트 PR에 CODEOWNERS, required checks, 변경 요약 템플릿을 적용한다. 자동 merge는 문서나 낮은 위험도의 테스트 보강처럼 사전에 좁게 정의한 경로에만 고려하며, 인증·결제·배포 YAML은 항상 사람 검토를 요구한다.
검증 방법: PR 템플릿에 ‘재현 명령’, ‘변경하지 않은 경계’, ‘실행한 테스트’, ‘롤백 방법’을 필수 칸으로 둔다. merge 뒤에는 Sentry 오류율, Web Vitals, 5xx, rollback 횟수를 에이전트 생성 PR과 일반 PR로 나눠 월 단위로 비교한다.
개발자 실행 계획
- P0:
.github/workflows/*.yml과 Actions 권한을 점검해 기본permissions: read-all및 job별 최소 권한으로 축소한다. - P0: 보호 브랜치에서 agent branch의 직접 push·자동 merge를 차단하고 CODEOWNERS와 필수 CI를 확인한다.
- P1: 대표 Nuxt 작업 10건을 선정해 모델별 CI 통과율, 리뷰 수정률, p95 실행 시간, 비용을 기록하는 평가표를 만든다.
- P1: Linear에 agent 전용 팀/라벨을 만들고, 이슈 템플릿에 재현 단계·완료 조건·금지 경로·테스트 명령을 추가한다.
- P1:
.github/agents또는 custom agent 지침에 외부 이슈/문서의 명령을 신뢰하지 말고 비밀 파일을 읽지 말라는 규칙을 넣는다. - P1: MCP 클라이언트·서버·SDK의 버전을 lockfile에서 목록화하고 stateless 호환 canary 환경을 준비한다.
- P2: dashboard에 agent PR 수, draft→merge 전환 시간, CI 실패/재시도, revert, 권한 거부 이벤트를 분리해 관찰한다.
리스크와 한계
Claude Opus 5의 점진 배포는 모든 계정·지역·IDE에서 즉시 보임을 뜻하지 않는다. 모델 가용성과 정책은 관리자 설정에 좌우되며, 가격과 요청 한도는 GitHub Copilot 모델·가격 문서로 재확인해야 한다. Linear 연동은 조직 소유자와 workspace 관리자 권한이 필요하므로 운영 조직의 권한 검토 없이 설치하면 안 된다.
또한 MCP의 정확한 전환 영향은 사용하는 SDK·transport·자체 서버 구현에 따라 다르다. 연결 오류, 인증 scope 혼선, 도구 호출 4xx/5xx, CI 권한 확대 요구가 발생하면 새 모델/연동을 즉시 끄고 agent branch를 닫으며 마지막 검증된 lockfile·워크플로로 되돌린다. 이 글의 성능·보안 권고는 공식 발표의 기능 설명을 바탕으로 한 실무 해석이지 공급자의 보증이 아니다.
FAQ
Claude Opus 5를 GitHub Copilot에서 바로 기본 모델로 바꿔도 되나?
권장하지 않는다. 공식 발표은 복잡한 장기 코딩 작업을 겨냥한다고 설명하지만, 특정 저장소 품질과 비용을 보장하지 않는다. 대표 작업을 제한해 모델별 PR 수용률·CI·비용을 비교한 뒤 팀별 정책으로 확대한다.
Linear에서 Copilot cloud agent에 이슈를 배정하면 production에 배포할 수 있나?
GA 기능은 draft PR 생성과 리뷰 요청을 설명한다. 배포 권한을 부여할 이유는 아니다. 보호 브랜치, required checks, 사람 승인, 별도 배포 파이프라인을 유지하고 작업 환경의 토큰 scope를 최소화해야 한다.
MCP stateless 전환 전에 자체 MCP 서버를 꼭 수정해야 하나?
GitHub는 tier 1 SDK의 하위 호환 beta 지원을 안내하지만, 자체 서버가 세션 메모리에 권한·컨텍스트를 저장한다면 테스트가 필요하다. 새 연결·동시 요청·재시도에서 상태와 권한이 섞이지 않는지 확인한 뒤 업그레이드한다.
출처 및 추가 읽기
- GitHub Changelog — Claude Opus 5 is now available in GitHub Copilot (2026-07-24)
- GitHub Changelog — Copilot cloud agent for Linear GA (2026-07-23)
- GitHub Changelog — GitHub MCP Server and next MCP specification (2026-07-23)
- GitHub Docs — Copilot supported AI models
- GitHub Docs — Linear와 Copilot cloud agent 통합
- GitHub Docs — Copilot models and pricing
편집 원칙: 날짜·가용 범위·기능은 위 1차 출처 기준이다. ‘왜 중요한가’, 적용 순서와 검증 방법은 Nuxt 프론트엔드 개발·운영 환경을 위한 편집 해석이며, 실제 도입 전 조직 정책과 최신 릴리스 문서를 확인해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.