

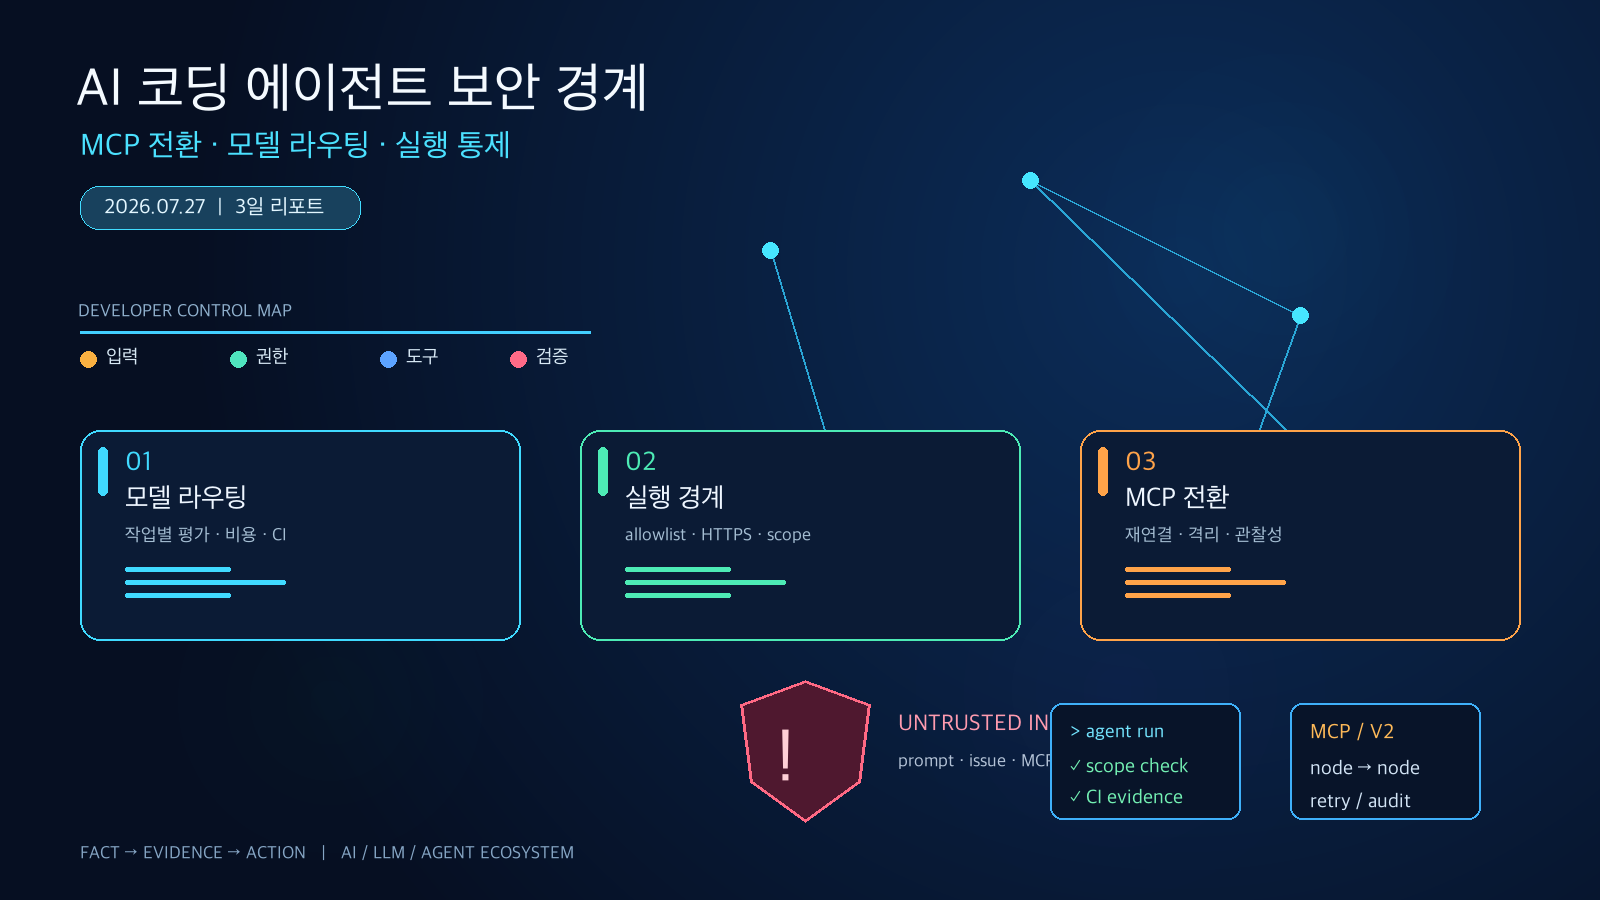
핵심 답변: 2026년 7월 24~27일의 AI/LLM·AI Agent 개발자 도구 흐름은 모델 성능 경쟁만의 이야기가 아니다. 모델 라우팅, 네트워크 목적지, workspace 신뢰, MCP 연결 상태를 하나의 실행 경계로 관리해야 하는 단계로 이동하고 있다. Claude Code는 Opus 5 기본 모델과 sandbox 네트워크 allowlist를 추가했고, Gemini CLI의 최근 preview/nightly는 프롬프트 인젝션·ReAct loop·workspace/task 격리와 HTTPS 강제를 다뤘다. MCP Inspector도 7월 28일 사양 전환을 앞두고 V1 종료와 새 V2 도구군 계획을 알렸다.
요약: 이 3일 리포트는 AI 코딩 에이전트의 보안 경계, MCP 전환 준비, 모델 선택의 운영화라는 세 흐름을 정리한다. 확인된 제품 변경과 그로부터의 실무 해석을 분리했으며, 개발팀의 즉시 행동은 “전사 기본 모델 교체”가 아니라 권한·네트워크·입력·검증을 좁힌 제한적 평가다.
3일 결론: 에이전트가 코드를 읽고 명령을 실행하며 외부 도구를 호출하는 순간, 모델은 단독 기능이 아니라 권한을 가진 워크플로 구성요소가 된다. 새 릴리스는 작은 변경처럼 보이지만, 안전한 도입의 기준은 모델 이름이 아니라 ‘어디에 연결되고, 무엇을 신뢰하며, 어떤 증거를 남기는가’다.
최근 72시간: 5개 확인 이슈를 3개 흐름으로 읽기
- Claude Code v2.1.219 (7월 24일): Claude Opus 5를 기본 Opus 모델로 추가하고, sandboxed command가 allowlist 밖 호스트를 프롬프트 없이 거부하도록 하는
sandbox.network.strictAllowlist설정을 추가했다. - Claude Code v2.1.219: MCP 설정 검증에서 제외된 서버를 stream-json 초기 이벤트에 노출하고, 연결 실패 시 HTTP 상태·오류를 보이도록 해 운영 진단 신호를 보강했다.
- Claude Code v2.1.220 (7월 25일): 기능 확장보다 bug fix와 reliability improvement를 공지했다. 이는 새 모델·도구 연결 직후에도 재현성과 복구성을 측정해야 함을 보여 주는 보수적 신호다.
- Gemini CLI v0.54.0 nightly (7월 26일, 미정식): untrusted context에서 issue title을 정리하고, model fallback 때 session ID를 회전하며, Google credentials provider에 HTTPS를 강제하는 변경이 포함됐다. nightly이므로 정식 배포 기능으로 간주하면 안 된다.
- MCP Inspector 1.0.0: 7월 28일 MCP 사양 RC와 함께 완전히 새 코드베이스의 V2 Inspector/CLI/TUI를 단일 npm 패키지로 낼 계획을 밝혔다. V1은 이후 deprecated 예정이다.
사실: 위 항목의 버전·날짜·변경 내용은 각 공식 GitHub release body에 근거한다. 해석: 공급자들이 서로 다른 제품에서 입력 신뢰, 네트워크 목적지, 세션·권한 격리, 진단 신호를 함께 강화하고 있다. 이 해석은 제품 기능의 일반적 운영 의미이며, 특정 저장소의 보안성이나 성능을 공급자가 보증한 것은 아니다.
흐름 1. 모델 라우팅은 ‘기본 모델 변경’이 아니라 작업별 통제 설계다
확인된 변화
Claude Code v2.1.219는 claude-opus-5를 추가하고 기본 Opus 모델로 지정했다. 같은 릴리스는 1M context와 fast mode 가격 정보를 적지만, 이 정보는 해당 제품의 모델 선택지 설명이지 특정 코드베이스에서의 PR 수용률·지연·총비용 보증은 아니다. OpenAI Codex의 7월 25일 alpha 릴리스도 존재하지만 release body에 상세 변경 설명이 없으므로, 이 글은 기능 개선을 추정하지 않는다.
실무 시사점
긴 컨텍스트나 강한 추론 모델을 기본값으로 올리면 탐색 범위와 도구 호출량, 변경 diff, 재시도 비용이 함께 바뀔 수 있다. 따라서 “복잡한 버그에 더 좋은 모델”이라는 문장을 도입 결론이 아니라 평가 가설로 취급해야 한다. 인증·결제·배포 파일을 포함하는 작업은 모델이 무엇이든 사람 설계 승인과 보호 브랜치를 유지해야 한다.
개발자 액션
- 대표 이슈 10건을 선정해 기존 모델과 새 모델의 CI 통과율, 최초 리뷰에서의 수정 파일 수, p95 실행 시간, 실행당 비용을 같은 표에 기록한다.
- 에이전트 instruction에 최대 변경 파일 수, 금지 경로(
.env, 배포 설정, 권한 정책), 필수 테스트를 명시한다. - 모델 선택은 이슈·PR 메타데이터에 남기고, 일반 PR과 에이전트 PR의 revert율을 월 단위로 비교한다.
흐름 2. 에이전트 보안은 프롬프트 필터 하나가 아니라 실행 경계의 조합이다
확인된 변화
Claude Code v2.1.219의 sandbox.network.strictAllowlist는 sandboxed command가 허용 목록 밖 호스트에 접근하려 할 때 사용자의 추가 프롬프트 없이 거부하도록 만든다. Gemini CLI v0.53.0 preview는 프롬프트 인젝션·무한 ReAct loop 완화, workspace trust와 task isolation을 다뤘고, 7월 26일 nightly는 untrusted context의 issue title 처리, model fallback 시 session ID 회전, credentials provider의 HTTPS 강제를 기록한다. preview/nightly 변경은 안정 버전이 아닌 개발 중 결과물이다.
왜 함께 봐야 하나
이슈 제목, 복사한 로그, 웹 문서, MCP resource는 모두 에이전트의 입력이 될 수 있다. 입력에 ‘명령처럼 보이는 텍스트’가 섞였을 때 한 번의 프롬프트 방어만으로 안전을 보장할 수 없다. 신뢰하지 않는 입력을 표시·분리하고, workspace 접근을 제한하며, 네트워크 목적지를 allowlist로 좁히고, credential 전송은 TLS로 강제하며, task 사이에 상태가 넘지 않게 해야 한다. 이는 릴리스 항목에서 도출한 방어 심층화 원칙이다.
개발자 액션
- CI/agent runner의 outbound host 목록을 패키지 registry, 소스 저장소, 내부 API처럼 업무상 필요한 목적지로 명시하고 나머지는 차단한다.
- 공개 이슈·외부 문서·첨부 로그를 자동 실행 작업의 지시문으로 승격하지 않는다. 내부 라벨이 붙고 완료 조건·금지 경로·테스트가 있는 이슈만 후보로 둔다.
- 토큰은 repository·환경·시간 범위를 최소화하고, agent가 읽을 필요 없는 secret 파일은 runner에서 마운트하지 않는다.
흐름 3. MCP 전환의 핵심은 도구 이름이 아니라 재연결·권한·관찰성이다
확인된 변화
MCP Inspector 1.0.0 release는 classic Inspector의 마지막 릴리스가 될 예정이며, 7월 28일 MCP specification release candidate에 맞춰 V2 web client, CLI, TUI를 하나의 npm 패키지로 제공한다고 밝혔다. V1은 이후 deprecated 예정이다. 또한 Claude Code는 MCP server 연결 실패의 HTTP 상태·오류를 노출하고, validation에서 빠진 MCP config 항목을 초기 이벤트에 표시한다.
실무 시사점
도구 서버를 업그레이드하는 일은 UI를 바꾸는 일이 아니다. 자체 MCP 서버나 프록시가 세션 메모리에 사용자 identity, repository scope, 승인 맥락을 암묵적으로 보관했다면 새 연결·병렬 worker·재시도에서 권한 혼선이 생길 수 있다. Inspector V2 계획은 직접적인 서버 호환성 보증이 아니므로, V1/V2 전환과 사양 변경을 분리해 검증해야 한다.
개발자 액션
- 사용 중인 MCP client, server, SDK, transport의 버전과 소유자를 inventory로 만든다.
- staging에서 연결을 끊은 뒤 새 worker로 같은 호출을 재현하고, 동시 요청에서 사용자 A의 scope가 B로 넘어가지 않는지 테스트 계정으로 확인한다.
- 도구 호출의 요청 ID, server 버전, scope 거부, 재시도, p95 지연을 남긴다. ‘에이전트가 완료했다’는 자연어 메시지는 운영 증거가 아니다.
도입 체크리스트: 이번 주에 할 일
- P0 — 실행 권한: agent runner의 파일·Git write·Actions·배포 권한을 작업별로 분리하고 기본 권한을 최소화한다.
- P0 — 네트워크: package registry와 승인된 API만 outbound allowlist에 넣고 DNS/HTTPS 실패를 로그로 수집한다.
- P1 — 입력: 외부 이슈·문서·MCP resource를 untrusted로 표시하며, 실행 가능한 요구사항은 팀이 검토한 템플릿에서만 만든다.
- P1 — MCP: 새 연결, 동시 호출, 재시도, 권한 교차의 네 가지 canary를 만든다.
- P1 — 모델: 새 기본 모델은 영향이 낮고 테스트가 빠른 작업부터 10건 단위로 평가한다.
- P2 — 복구: CLI/SDK lockfile, 이전 runner image, feature flag를 보관하고 오류 증가 시 즉시 원복할 조건을 정한다.
FAQ
새 모델을 기본으로 올리면 보안도 좋아지나?
아니다. 모델 능력은 코드 탐색과 작업 수행 방식을 바꿀 수 있지만, 네트워크 접근, filesystem, 토큰 scope, merge 권한은 별도의 통제 대상이다. 모델 교체와 권한 확대를 한 변경으로 묶지 말아야 한다.
Gemini CLI nightly의 보안 수정을 즉시 production에 적용해야 하나?
nightly는 정식 릴리스가 아니다. 수정 방향은 점검 신호로 유용하지만, production 적용은 정식 버전·변경 로그·호환성 테스트를 확인한 뒤 결정한다. 자체 allowlist, workspace trust, token 최소 권한은 공급자 패치와 무관하게 먼저 적용할 수 있다.
MCP Inspector V2 계획만으로 자체 MCP 서버를 수정해야 하나?
그렇지 않다. release는 Inspector 도구군의 전환 계획이다. 다만 재연결·동시성·권한 분리 테스트를 지금 준비하면 사양과 도구 버전이 바뀔 때 영향을 빠르게 판별할 수 있다.
출처 및 추가 읽기
- Anthropic — Claude Code v2.1.219 release notes (2026-07-24)
- Anthropic — Claude Code v2.1.220 release notes (2026-07-25)
- Google Gemini CLI — v0.54.0 nightly release notes (2026-07-26, nightly)
- Google Gemini CLI — v0.53.0 preview release notes (preview)
- Model Context Protocol — Inspector 1.0.0 release notes
- OpenAI Codex — rust-v0.146.0-alpha.10.1 release (alpha)
편집 원칙: 버전, 날짜, 변경 내용은 위 1차 릴리스 출처를 기준으로 했다. ‘실무 시사점’과 체크리스트는 확인된 변경에서 도출한 운영 권고이며, 각 조직의 정책·플랜·SDK·배포 환경에서 별도 검증이 필요하다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.