

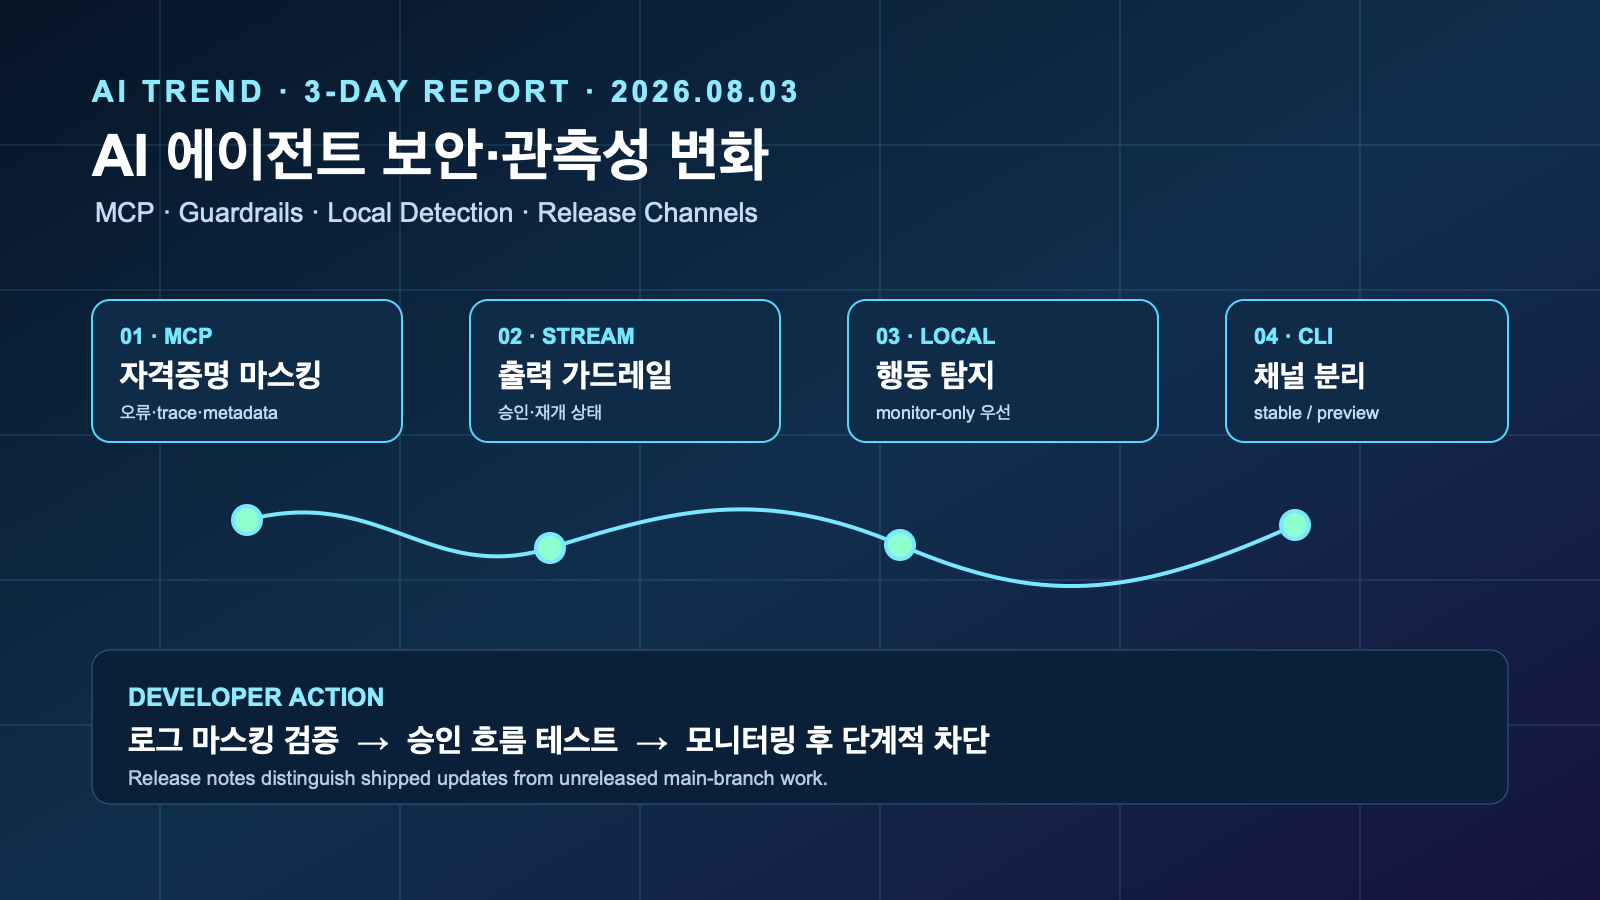
핵심 답변: 2026년 7월 31일~8월 3일의 AI/LLM·에이전트 개발 도구 흐름은 새 모델 발표보다 도구 호출의 비밀정보 노출을 줄이고, 스트리밍·MCP·로컬 실행을 관측 가능한 통제 지점으로 바꾸는 일에 집중됐다. OpenAI Agents SDK의 Python 0.19.2와 JavaScript 0.14.2는 MCP 전송 오류·메타데이터의 URL 자격증명 마스킹과 재접속 정리를 포함했고, 에이전트 활동을 로컬에서 탐지·차단할 수 있게 하는 Numbat은 8월 1일 자격증명 마스킹을 강화했다.
요약: 이번 3일 리포트의 핵심 키워드는 AI 에이전트 보안, MCP 자격증명, 스트리밍 가드레일, 에이전트 관측성, 개발자 도구 업데이트다. 실무팀은 모델을 추가하기 전에 도구 호출 로그의 민감정보 처리, 승인 결과의 재현, 읽기 전용 모니터링, 프리뷰·나이틀리 의존성의 격리를 같은 배포 체크리스트에 넣어야 한다.
3일 결론
확인된 사실: 최근 배포와 공개 저장소의 후속 작업은 모두 에이전트가 외부 도구를 쓰는 과정에서 생기는 운영 리스크를 겨냥한다. OpenAI Agents SDK Python 0.19.2는 MCP 오류·tracing·도구 메타데이터에서 URL 자격증명을 마스킹하는 수정과 MCP 서버 재접속 전 정리를 릴리스했고, JavaScript 0.14.2도 같은 계열의 MCP 오류·외부 메타데이터 자격증명 마스킹 및 서버 정리를 담았다. 해석: 에이전트의 품질 평가는 답변 정확도만이 아니라 ‘실행 중 무엇을 기록했고, 실패·재시도 때 무엇을 노출했으며, 승인과 차단을 나중에 설명할 수 있는가’까지 포함해야 한다.
주의: 아래의 8월 2일 OpenAI 저장소 커밋은 아직 정식 릴리스가 아닌 main 브랜치 개발 작업이다. 배포 가능한 기능으로 간주하지 말고, 다음 릴리스 노트에서 포함 여부를 확인해야 한다. 또한 Gemini CLI의 0.54.0-preview.1과 0.55.0-nightly는 안정판이 아닌 사전 릴리스·나이틀리다.
72시간 동안 확인한 핵심 이슈 7개
- 8월 1일 — OpenAI Agents SDK Python v0.19.2: MCP prompt/resource transport 오류, URL 자격증명의 tracing·도구 메타데이터 노출을 마스킹하고 실패한 서버 정리 후 재접속 동작을 보완했다.
- 8월 1일 — OpenAI Agents SDK JavaScript v0.14.2: 샌드박스 환경의 secret reference 보존, MCP transport 오류와 외부 메타데이터의 endpoint credential 마스킹, 재접속 전 MCP 서버 정리를 릴리스했다.
- 8월 1일 — npm @openai/agents 0.14.2: JavaScript SDK 0.14.2가 npm 최신 태그로 게시됐다. lockfile을 갱신할 팀은 릴리스 노트와 함께 업그레이드 범위를 고정해 검증할 수 있다.
- 8월 1일 — Numbat main: Perplexity의 에이전트 활동 관측 도구는 URL·Authorization 자격증명 위치를 마스킹하는 연속 수정 커밋을 올렸다. 이는 개발 브랜치 작업이며 정식 버전 번호를 확인한 뒤 도입해야 한다.
- 8월 2일 — OpenAI Agents SDK JavaScript main: realtime 텍스트 delta에도 output guardrail을 적용하는 커밋이 올라왔다. 아직 미발표 main 작업이다.
- 8월 2일 — OpenAI Agents SDK Python main: streamed run에서 tool guardrail 결과를 보고하고, 승인된 도구 출력의 resume 보존을 다루는 후속 커밋이 확인됐다. 역시 미발표 작업이다.
- 7월 31일 — Gemini CLI: Google은 안정판 v0.53.1과 별도 v0.54.0-preview.1을 공개했고, 이후 0.55.0 nightly를 연속 게시했다. 채널별 검증·롤백 경계가 필요한 이유를 보여주는 사례다.
흐름 1: MCP·전송 오류도 비밀정보 경계다
사실
OpenAI의 두 공식 SDK 릴리스는 MCP transport 오류, 외부 메타데이터, tracing에서 endpoint URL의 자격증명을 마스킹하는 항목을 명시한다. Python 릴리스에는 MCP prompt/resource transport error의 redaction과 URL credential redaction이, JavaScript 릴리스에는 MCP transport error 및 external metadata의 endpoint credential redaction이 포함됐다. 이는 정상적인 tool result만이 아니라 오류 메시지·재시도·관측 데이터도 데이터 유출 경로가 될 수 있음을 보여준다.
실무 시사점
개발 환경의 MCP 서버 URL에 사용자 정보, 토큰, 서명된 쿼리 문자열을 넣으면 추적 시스템·CI 로그·에러 집계 서비스로 복제될 위험이 있다. SDK의 redaction은 유용한 방어층이지만, 비밀값을 URL에 싣지 않는 설계를 대체하지 않는다. 인증은 가능한 한 헤더·단기 토큰·secret store 주입으로 옮기고, 로그 파이프라인에서도 URL query와 Authorization 헤더를 독립적으로 마스킹해야 한다.
개발자 체크리스트
- MCP endpoint, proxy, observability exporter 설정에서
user:password@host, query token, long-lived API key를 검색한다. - 실패한 tool call을 의도적으로 재현해 애플리케이션 로그, trace, CI artifact, 알림 메시지에 원문 URL·헤더가 남지 않는지 확인한다.
- SDK를 올릴 때 Python/JavaScript 서비스의 lockfile, 이미지 태그, 롤백 버전을 함께 기록한다. 한 언어만 패치해도 다른 실행 표면이 노출될 수 있다.
흐름 2: 가드레일은 ‘완료 후 검사’에서 스트리밍·승인 흐름으로 이동한다
사실
정식 Python 0.19.2에는 tripwire가 run을 중단할 때 input guardrail 결과를 보고하는 수정이 포함됐다. 이어 8월 2일에는 JavaScript 저장소에 realtime text delta에 output guardrail을 적용하는 커밋, Python 저장소에 streamed run의 tool guardrail 결과 보고와 승인된 tool output의 resume 보존 커밋이 올라왔다. 후자의 세 항목은 main 브랜치의 미발표 개발 작업이다.
실무 시사점
에이전트가 스트리밍으로 답하거나 여러 도구를 실행할 때, 마지막 응답만 검사하면 이미 민감 정보·위험한 명령 제안·불완전한 승인 상태가 사용자 화면 또는 후속 에이전트로 흘러갈 수 있다. 다만 스트리밍 가드레일이 실제 제품 버전에 어떤 정책·지연·차단 의미로 제공될지는 릴리스 노트가 확정할 때까지 단정할 수 없다. 지금 필요한 일은 기능을 선도 도입하는 것이 아니라, 입력 → 도구 호출 제안 → 승인/거절 → 출력 스트림 → 세션 재개를 하나의 감사 가능한 상태 전이로 모델링하는 것이다.
검증 방법
- 테스트 에이전트에 금지된 파일 읽기, 외부 업로드, 운영 명령 실행을 제안하는 fixture를 넣고 정책 판정·사용자 승인·실행 결과가 동일한 trace/session ID로 연결되는지 점검한다.
- 연결을 중간에 끊고 재개해도 거절된 도구 호출이 실행되거나, 승인된 출력이 유실·중복되지 않는지 확인한다.
- guardrail 차단을 ‘성공 0건’으로 숨기지 말고, 민감 payload 없이 rule ID·표면·시각·최종 결정만 메트릭으로 집계한다.
흐름 3: 에이전트 관측성은 로컬 우선·모니터링 우선으로 구체화된다
사실
Numbat 저장소는 지원되는 데스크톱·CLI·IDE·gateway 에이전트를 로컬 hook, plugin, OTLP/HTTP 로그, 세션 artifact로 관찰하고 하나의 이벤트 모델과 CEL rule engine에서 평가한다고 설명한다. README에 따르면 기본 shipped rule은 monitor-only이며 blocking은 기본 비활성화다. 8월 1일의 main 커밋은 URL 및 Authorization 자격증명 마스킹을 강화했다.
실무 시사점
이 접근의 핵심은 ‘차단부터 켜기’가 아니라 먼저 실제 도구 호출·파일 접근·네트워크 목적지를 정규화해 관찰하는 것이다. 에이전트 훅의 구성 자체가 신뢰 경계이므로, hook 설치와 정책 수정은 일반 패키지 설치가 아니라 보안 변경으로 취급해야 한다. 또한 탐지 결과는 침해의 증명과 동일하지 않다. 규칙 매치의 근거·신뢰도·지원 범위를 기록하고 사람이 검토할 절차를 둬야 한다.
권장 롤아웃
- 1주차: 읽기 전용 inventory와 monitor-only로 시작한다. 실행 표면(CLI/IDE/CI), 프로젝트 경로, 외부 host, 민감 파일 접근을 수집하되 원문 프롬프트와 비밀값은 저장하지 않는다.
- 2주차: 실제 false positive를 분류한다. production deploy, credential read 뒤 egress, protected branch write처럼 명확한 고위험 sequence만 후보로 남긴다.
- 3주차: 승인된 규칙을 격리 환경에서 enforce로 시험한다. 차단 실패·hook 비활성·로그 배송 실패 시 fail-open/fail-closed 동작과 담당자 알림을 문서화한다.
흐름 4: 안정판·프리뷰·나이틀리의 운영 경계를 되찾아야 한다
Gemini CLI v0.53.1은 7월 31일 정식 릴리스로 게시됐고, 같은 날 v0.54.0-preview.1도 공개됐다. 이후 0.55.0 nightly가 이어졌다. 이 리포트에서 preview/nightly의 기능을 안정판으로 표현하지 않는 이유가 바로 여기에 있다. 개발 도구 팀은 자동 업데이트를 하나의 채널로 취급하지 말고, stable·preview·nightly를 서로 다른 공급망과 변경 위험도로 구분해야 한다.
실무에서는 stable을 기본 채널로 고정하고 preview/nightly는 격리된 평가 환경에서만 사용한다. 특히 에이전트 도구는 파일 쓰기·shell·네트워크·MCP 자격증명을 매개할 수 있으므로, 버전 업데이트 전에 권한·로그 포맷·hook 계약이 바뀌지 않았는지 확인해야 한다. 롤백은 버전 pin, 패키지 캐시, 정책 파일의 이전 커밋, 비밀 토큰 폐기로 구성한다.
오늘 바로 할 개발자 액션
- P0 — 비밀정보 경로 점검: MCP URL, error reporter, tracing exporter, CI 로그의 URL·Authorization 마스킹을 실제 실패 케이스로 검증한다.
- P0 — SDK 패치 평가: OpenAI Agents SDK를 쓰는 서비스는 Python 0.19.2/JavaScript 0.14.2 릴리스 노트와 현재 의존성을 대조하고, 스테이징에서 MCP 재접속·오류 로그·tool metadata를 확인한다.
- P1 — 승인 상태 시험: 중단·재시도·세션 재개 시나리오에서 도구 승인 결과가 중복 실행 또는 유실되지 않는지 자동화 테스트를 만든다.
- P1 — 관측성 최소화: 에이전트 activity는 우선 monitor-only로 수집하고, 실행 표면·도구·host·결정만 남긴다. 프롬프트 원문과 credential은 기본 수집 대상에서 제외한다.
- P2 — 채널 분리: stable/preview/nightly를 별도 lockfile 또는 별도 CI job으로 분리하고, production에는 검증된 stable만 승격한다.
FAQ
SDK의 자격증명 마스킹 패치만 적용하면 MCP가 안전한가?
아니다. 마스킹은 오류·추적 데이터의 노출을 줄이는 방어층이다. URL에 비밀값을 넣지 않기, 최소 권한 토큰, allowlist, 네트워크 egress 제어, 로그 보존·접근 권한을 함께 적용해야 한다.
main 브랜치의 가드레일 커밋을 곧바로 제품에 써도 되는가?
아니다. 이 리포트에서 언급한 8월 2일 커밋은 미발표 개발 작업이다. 정확한 API·호환성·차단 의미는 다음 정식 릴리스의 변경 로그와 테스트 결과로 확인해야 한다.
에이전트 차단을 바로 켜는 것이 좋은가?
일반적으로는 monitor-only에서 시작하는 편이 안전하다. 지원되는 hook과 실제 업무 흐름을 확인하고 false positive를 정리한 뒤, 명확한 고위험 sequence에 한해 단계적으로 enforce를 시험한다.
주요 출처
- OpenAI — Agents SDK Python v0.19.2 release notes (2026-08-01)
- OpenAI — Agents SDK JavaScript v0.14.2 release notes (2026-08-01)
- OpenAI Agents SDK JS main — realtime output guardrails (unreleased, 2026-08-02)
- OpenAI Agents SDK Python main — streamed tool guardrail results (unreleased, 2026-08-02)
- Perplexity — Numbat repository and documentation
- Numbat main — URL/Authorization credential masking (unreleased, 2026-08-01)
- Google Gemini CLI v0.53.1 release
- Google Gemini CLI v0.54.0-preview.1 release
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.