

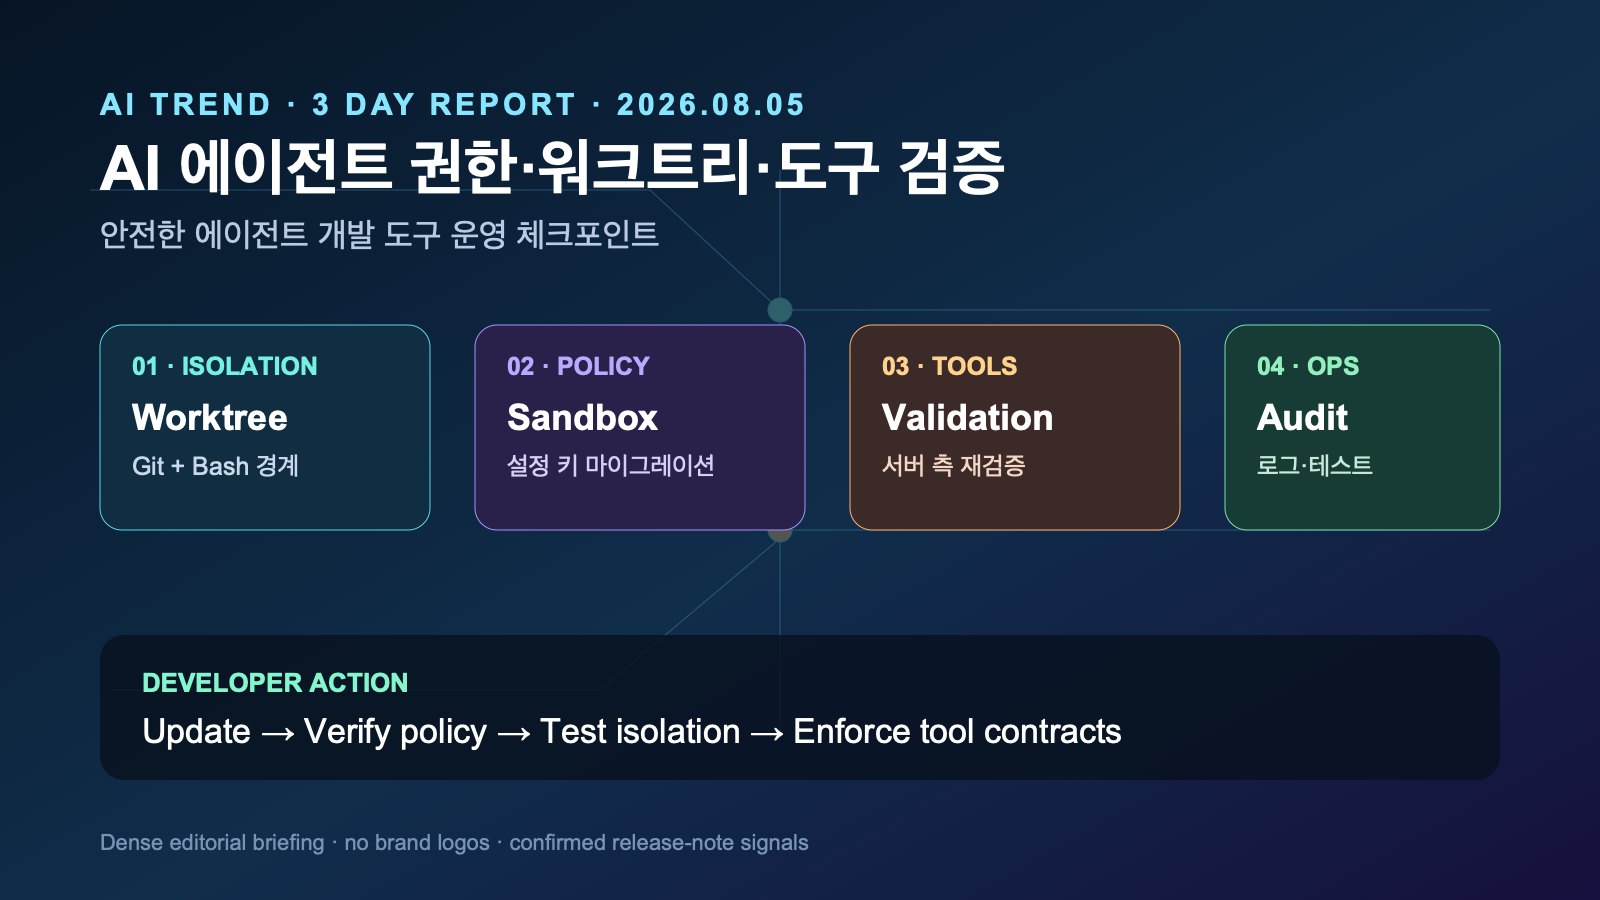
핵심 답변: 2026년 8월 2~5일의 AI 에이전트·개발 도구 변화는 모델 성능 경쟁보다 권한 경계, worktree 격리, 도구 입력 검증, 설정 마이그레이션을 배포 가능한 운영 단위로 다뤄야 한다는 신호다. Anthropic은 Claude Code의 격리 및 hook 우회 문제를 수정했고, GitHub Copilot CLI는 sandbox 설정명 변경에 따라 기존 차단 설정이 무시되면 기본 허용으로 되돌 수 있다고 공지했다. Vercel AI SDK도 도구 입력 검증 경로를 조정했다.
요약: 이번 3일 AI Trend는 ‘에이전트를 더 많이 붙일지’보다 ‘어떤 작업 디렉터리·Git 상태·도구·네트워크에 어떤 정책으로 접근시키고, 업데이트 뒤에도 그 정책이 유지되는지’를 먼저 확인하라는 실무 리포트다. 아래 내용은 공개 릴리스 노트에 근거한 사실이며, 각 조직의 실제 위험도·비용·품질은 자체 테스트로 확인해야 한다.
3일 결론: AI 코딩 에이전트는 PR을 만드는 도구가 아니라 파일·명령·도구 호출을 수행하는 실행 주체다. 따라서 이번 주의 우선순위는 신규 모델 활성화가 아니라 CLI 업데이트 → 설정 키 검증 → 격리 재현 테스트 → 서버 측 도구 검증 → 로그 검토 순서다.
72시간 동안 확인된 핵심 흐름
1. worktree 격리는 ‘폴더 분리’가 아니라 Git·Bash 권한까지 포함해야 한다
확인된 사실: Anthropic의 Claude Code v2.1.222 릴리스(8월 4일 공개)는 worktree-isolated session 및 그 subagent가 메인 체크아웃에서 파괴적 Git 명령을 실행할 수 있던 문제를 수정했다. 릴리스 노트는 이제 모든 세션 유형에서 파일 편집과 Bash에 격리가 적용된다고 설명한다. 같은 릴리스는 백그라운드 agent 작업(요약·압축·rename)에서 PreToolUse auto-allow hook이 도구 제한을 우회할 수 있던 문제도 수정했다.
시사점: worktree를 사용한다는 사실만으로 메인 브랜치·체크아웃이 안전하다고 가정하면 안 된다. 에이전트가 실행하는 Git과 shell의 현재 작업 경로, 허용 명령, 쓰기 경로가 함께 격리돼야 한다. 이는 취약점의 일반론이 아니라 해당 릴리스가 실제로 고친 범위에 근거한 운영 점검 항목이다.
- 실무 액션: 업데이트 후 격리 worktree에서
git status, 파일 쓰기, 금지된 메인 체크아웃 변경 시도를 fixture 저장소로 재현한다. - 안전 기준: destructive Git 명령·protected branch push·배포 명령은 agent 기본 권한에서 제외하고 사람 승인 또는 별도 CI job으로 분리한다.
- 검증 증거: 작업 디렉터리, 실행 명령, 거부 결과, PR diff를 같은 run ID로 남긴다.
2. sandbox 설정의 이름 변경은 조용한 권한 상승이 될 수 있다
확인된 사실: GitHub Copilot CLI v1.0.79-1(8월 4일)는 sandbox의 allowDevToolCaches가 allowDevToolAccess로 바뀌었다고 발표했다. 특히 기존 키는 더 이상 읽히지 않아, 이전에 false로 opt-out한 설정이 기본값인 on으로 되돌 수 있다고 명시한다. 새 키가 단순 캐시뿐 아니라 개발 도구 설정과 registry 접근까지 포괄한다는 것도 릴리스 노트의 설명이다.
시사점: 이 변화는 일반적인 ‘패치 업데이트’가 아니라 정책 호환성 이벤트다. 패키지 업데이트가 성공했더라도 설정 파서가 이전 키를 무시하면 의도한 차단 정책이 사라질 수 있다. 따라서 버전 갱신 파이프라인에는 의존성 테스트와 별도로 정책 schema 검증을 넣어야 한다.
- 실무 액션: 저장소의
settings.json, MDM/managed policy, 팀 템플릿에서 구 키를 검색해 새 키로 교체한다. - 검증: sandbox 안에서 registry·toolchain config 접근을 관찰하고, 차단이 필요한 환경에서는 명시적
false가 실제 거부로 이어지는지 확인한다. - 롤백 조건: 예상치 않은 외부 host 접근, 개발 도구 설정 노출, 빌드 재현성 저하가 나타나면 업데이트를 보류하고 정책 파일을 이전 검증본으로 되돌린다.
3. worktree UX의 확장은 병렬성만큼 상태 관리 책임을 키운다
확인된 사실: Copilot CLI v1.0.78(8월 3일)는 실험적 /new-worktree를 추가해 새 worktree와 대화를 시작할 수 있게 했고, tool call duration 표기도 도입했다. 해당 기능은 실험적이며, 릴리스 노트만으로 모든 IDE·호스팅 환경에서 동일하게 동작한다고 단정할 수는 없다.
시사점: 독립 worktree는 병렬 수정 충돌을 줄일 수 있지만, 의존성 설치물·환경 파일·테스트 데이터·생성 산출물이 worktree 사이에 어떻게 공유되는지는 별도 설계가 필요하다. 특히 여러 agent가 같은 issue를 다룰 때는 브랜치명, 소유자, task 범위, 머지 순서, 실패 시 정리 책임을 task metadata로 고정해야 한다.
- 실무 액션: 하나의 버그를 ‘재현/수정/테스트’로 쪼개고 각 agent의 쓰기 경로와 브랜치를 분리한다.
- 관측성: tool duration은 비용·지연 원인의 단서일 뿐 품질 지표가 아니다. 테스트 통과율, 사람 리뷰 시간, revert 수와 함께 비교한다.
4. 도구 입력의 UI 최적화와 신뢰 경계는 분리해서 본다
확인된 사실: Vercel AI SDK ai@7.0.52(8월 4일)는 terminal output-available UI message part에서 tool input을 다시 검증하지 않도록 변경했다. 같은 날 ai@7.0.51과 관련 provider/gateway 의존성 갱신도 공개됐다. 이는 특정 UI message 처리 경로의 릴리스 변경이며, 애플리케이션 서버가 입력을 신뢰해도 된다는 보안 보증은 아니다.
시사점: 클라이언트 또는 스트리밍 레이어에서 ‘이미 검증된 입력’으로 다뤄진 데이터라도, 파일 쓰기·DB 변경·외부 API·배포 같은 부작용 도구 직전에는 서버가 스키마·권한·allowlist를 다시 적용해야 한다. 프롬프트 인젝션이나 변조된 도구 인자는 UI 편의성 규칙으로 해결되지 않는다.
- 실무 액션: 각 tool endpoint에 JSON schema, 사용자/조직 권한, host·경로 allowlist, idempotency key를 둔다.
- 테스트: 잘못된 타입, 과도한 path, 사설 IP URL, 승인되지 않은 tool name을 스트리밍·재개·재전송 경로 모두에서 주입해 서버가 거부하는지 확인한다.
개발자 체크리스트: 오늘 적용할 최소 조치
- P0 — 버전/설정 인벤토리: Claude Code, Copilot CLI, AI SDK 버전과 sandbox·hook·tool 정책 파일의 소유자를 기록한다.
- P0 — 설정 마이그레이션: Copilot CLI의
allowDevToolCaches참조를 찾아allowDevToolAccess로 갱신하고, 의도한 허용/차단 상태를 실제 sandbox 실행으로 확인한다. - P0 — 격리 회귀 테스트: 비밀 파일명, 메인 checkout, destructive Git 명령, 외부 네트워크를 포함한 fixture로 agent와 subagent의 거부 동작을 시험한다.
- P1 — 도구 계약 강화: UI 검증과 별개로 서버의 schema·권한·allowlist·감사 로그를 도구별로 점검한다.
- P1 — 평가 지표: 작업별 성공률, 테스트 통과율, 사람 수정량, 경과 시간, 도구 호출 횟수, 실패/거부 이유를 모아 업데이트 전후를 비교한다.
FAQ
Q. Claude Code를 최신 버전으로 올리면 기존 worktree가 자동으로 안전한가?
A. v2.1.222는 알려진 격리·hook 우회 문제를 수정했지만, 저장소별 hook, shell 권한, CI credential, 브랜치 보호 규칙까지 자동으로 설계해 주지는 않는다. 업데이트 뒤에도 실제 격리 시나리오를 테스트해야 한다.
Q. Copilot CLI의 설정명 변경은 왜 보안 이슈인가?
A. 공식 릴리스 노트가 이전 키를 무시하며 기존 false opt-out이 기본 on으로 되돌 수 있다고 밝혔기 때문이다. 설정 파일이 존재한다는 사실이 아니라 새 schema가 읽히고 정책이 실행되는지를 검증해야 한다.
Q. AI SDK의 입력 재검증 생략을 서버에도 적용해도 되는가?
A. 아니다. 이번 변경은 terminal output-available UI message part에 대한 라이브러리 동작이다. 부작용을 수행하는 서버 도구는 요청 경로와 무관하게 권한·스키마·대상 allowlist를 검증해야 한다.
한계와 해석 원칙
이 리포트는 8월 2~5일 KST 기준으로 공개된 공식 GitHub 릴리스 노트를 우선 확인해 작성했다. Claude Code와 Copilot CLI의 변경은 배포된 릴리스이지만, Copilot의 /new-worktree는 릴리스 노트에서 실험적 기능으로 표기됐다. Vercel AI SDK의 패치는 특정 UI message 경로의 동작을 설명할 뿐 전체 agent 보안을 보장하지 않는다. 위의 운영 제안은 확인된 변경에 대한 실무적 해석이며, 제품의 보안 인증 또는 모든 환경에서의 성능 보장은 아니다.
주요 출처
- Anthropic — Claude Code v2.1.222 release notes
- Anthropic — Claude Code v2.1.221 release notes
- GitHub — Copilot CLI v1.0.79-1 release notes
- GitHub — Copilot CLI v1.0.78 release notes
- Vercel — AI SDK ai@7.0.52 release notes
- Vercel — AI SDK ai@7.0.51 release notes
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.