

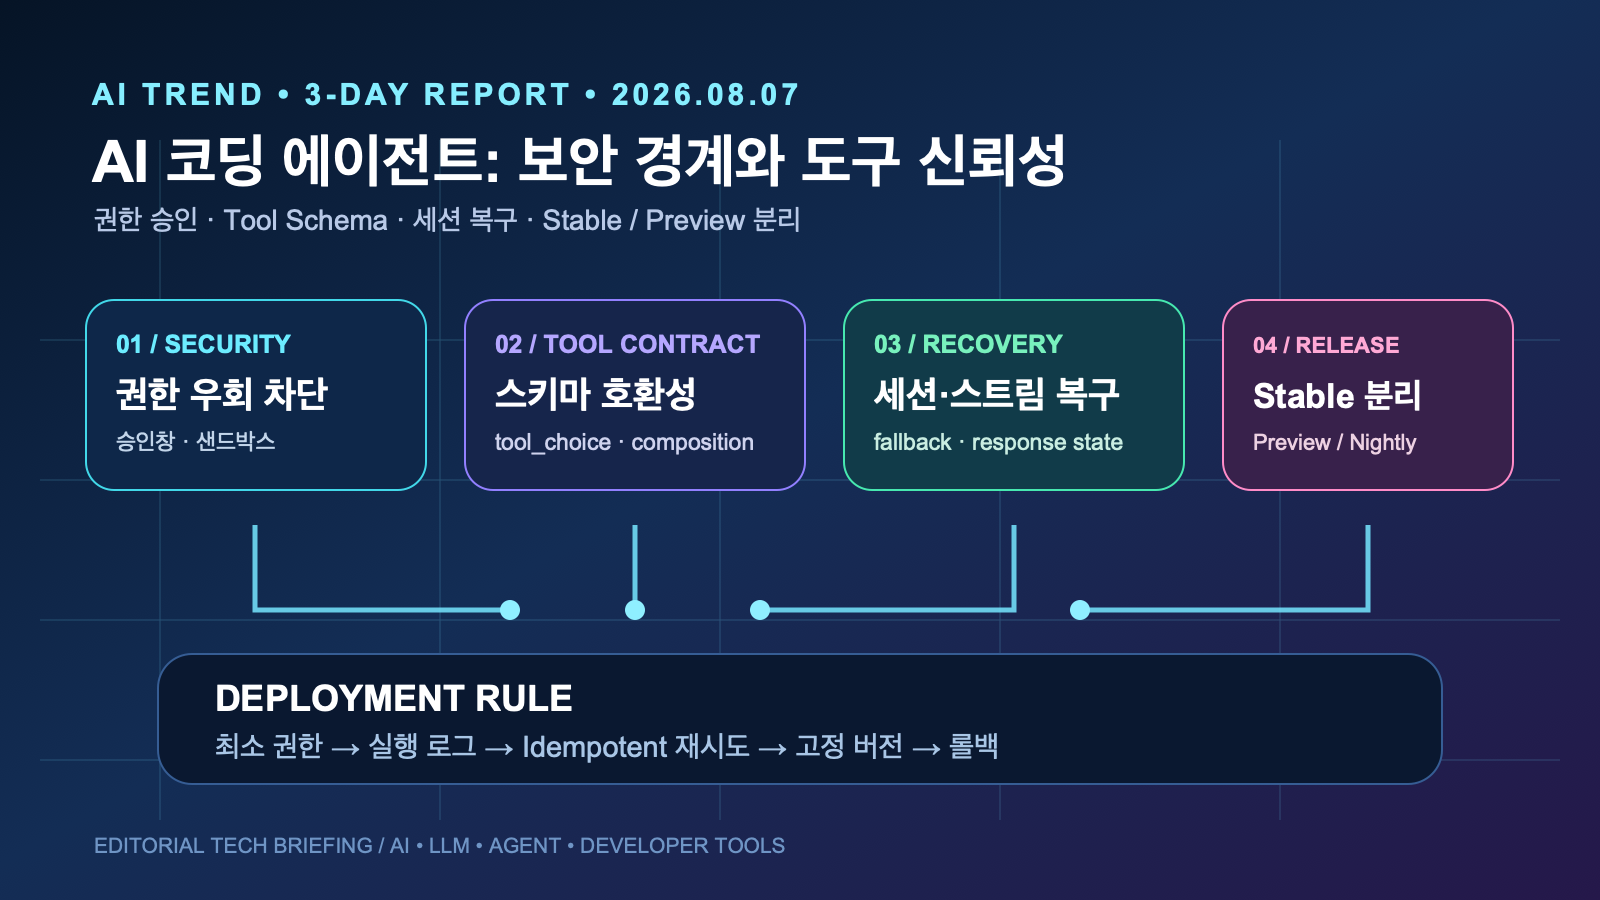
요약: 2026년 8월 4~7일 KST의 AI/LLM·AI Agent·개발자 도구 흐름은 ‘더 많은 자율 실행’보다 권한 경계, 도구 호출의 신뢰성, 릴리스 채널 분리를 운영 품질로 만드는 쪽에 모였다. Claude Code·Codex·Gemini CLI·LangChain의 최근 변경은 각각 다른 제품이지만, AI 코딩 에이전트를 배포 가능한 도구로 쓰려면 명령 승인·스키마 호환성·세션 복구·롤백을 함께 설계해야 한다는 공통된 신호다.
핵심 답변
이번 3일 리포트의 결론은 간단하다. AI 에이전트의 성능 비교 이전에 실행 권한과 도구 계약을 테스트 가능한 운영 경계로 만들어야 한다. 최근 안정 릴리스들은 권한 우회, 숨겨진 명령, 샌드박스 이탈, HTTPS 미강제, 도구 응답/세션 복구처럼 실제 자동화 경로에서 발생하는 실패를 직접 다뤘다. 따라서 개발팀은 모델 교체보다 먼저 권한을 최소화하고, 비정상 도구 입력·스트림 오류·세션 재개를 포함한 회귀 테스트와 고정 버전 롤백을 마련하는 편이 안전하다.
3일 결론: 에이전트 개발의 경쟁 축이 ‘행동 통제’로 이동한다
확인된 사실은 최근 AI 코딩 도구의 릴리스 노트가 신규 모델 이름보다 실행 통제와 복구성을 비중 있게 다룬다는 점이다. Claude Code v2.1.223은 Bash 권한 검사를 우회하도록 명령 일부를 숨기는 문제, 탭·보이지 않는 유니코드로 승인창의 명령 일부를 감추는 문제, 워크플로 스크립트의 동적 import를 통한 샌드박스 밖 실행을 수정했다. 이는 단순 UX 개선이 아니라, 에이전트가 쉘과 워크플로를 호출하는 경로를 제품 보안 경계로 봐야 한다는 근거다.
해석과 전망은 구분할 필요가 있다. 이 릴리스들이 모든 AI 에이전트 위험을 제거했다는 뜻은 아니다. 다만 실무적으로는 ‘에이전트가 무엇을 할 수 있는가’와 ‘그 행동이 어떻게 보이고 제한·복구되는가’를 같은 배포 기준으로 관리해야 한다는 방향성이 더 뚜렷해졌다.
흐름 1. 권한 프롬프트는 UI가 아니라 보안 제어면이다
Claude Code: 숨겨진 명령·우회 경로를 차단
사실: Claude Code v2.1.223은 Bash permission bypass, 승인 대화상자에서 명령 일부를 숨길 수 있던 탭·invisible Unicode 패딩, 동적 import를 통한 workflow sandbox 이탈을 수정했다. 또 조직 설정에서 마켓플레이스 전체를 허용·차단하는 owner wildcard와, 제한된 subagent 모델 요청 시 경고도 추가했다.
시사점: 사람이 승인 버튼을 눌렀다는 사실만으로 안전하다고 볼 수 없다. 승인 대상 명령의 정규화, 최종 실행 문자열의 기록, 워크플로 의존성의 허용 목록, 조직 정책과 로컬 설정의 우선순위가 함께 작동해야 한다. 특히 이슈·README·PR 설명처럼 외부가 제어하는 텍스트를 읽는 에이전트는 코드 리뷰나 배포 작업과 같은 권한을 기본으로 받아서는 안 된다.
Codex: 자동 리뷰 기본값도 방어적 설계 대상
사실: Codex rust-v0.146.1은 cyber-capable 모델의 자동 리뷰 기본값을 더 안전하게 조정하고, 터미널에서 권한 변경을 설명하도록 수정했다. 8월 6일의 0.147.0-alpha.13은 prerelease이며 본문 변경 설명이 없는 알파 태그이므로 운영 배포 근거로 삼지 않는 것이 맞다.
시사점: 자동화의 기본값은 사용자가 매번 확인하지 않는 경로이므로 가장 보수적이어야 한다. 프로덕션에서는 읽기 전용 탐색, 변경 제안, 테스트 실행, 쓰기·배포를 서로 다른 권한 단계로 나누고, protected branch push·외부 전송·새 비밀 생성에는 별도 사람 승인을 요구하는 것이 현실적인 최소선이다.
흐름 2. 도구 호출의 ‘정상성’은 스키마와 세션 복구에서 결정된다
Gemini CLI 안정판: 전송 보안과 세션·도구 응답의 복구성
사실: Gemini CLI v0.54.0 릴리스 노트에는 GoogleCredentialsAuthProvider의 HTTPS 강제, 모델 fallback 시 stateful API 오류를 피하기 위한 session ID 회전, 도구 응답과 새 사용자 메시지가 합쳐지는 문제의 수정, 세션 압축 재로드 및 quota fallback에서의 tool response 손실 복구가 포함됐다.
시사점: 에이전트 실패는 모델 추론 실패만이 아니다. 인증 전송, 대화 상태, 스트림 중단, 함수 호출 응답의 순서가 어긋나면 중복 실행·잘못된 재시도·맥락 손실로 이어질 수 있다. 도구 호출에는 idempotency key와 실행 ID를 두고, 모델 fallback·재시도 시 같은 쓰기 작업을 반복하지 않도록 만들어야 한다.
LangChain Anthropic 통합: tool schema는 라이브러리 경계의 계약이다
사실: langchain-anthropic 1.5.4는 지원되지 않는 최상위 composition을 가진 tool schema 처리, 호출자가 지정한 tool_choice 보존, user_profile_id 편의 속성 추가를 명시했다.
시사점: 모델 공급자 SDK와 오케스트레이션 라이브러리 사이의 JSON Schema 차이는 배포 시점이 아니라 실제 tool call 시점에 드러나기 쉽다. 팀은 스키마 생성·직렬화·공급자 전송·응답 파싱을 분리해 테스트하고, 지원하지 않는 oneOf·anyOf·중첩 composition과 명시적 tool 선택을 담은 fixture를 CI에 고정해야 한다.
흐름 3. 안정판·preview·nightly를 같은 배포 대상으로 취급하지 않는다
사실: Gemini CLI v0.55.0-preview.1은 prerelease다. 이 버전은 capacity exhaustion을 재시도 중단 상태로 분류해 hang을 막고, 특정 빈 응답의 InvalidStreamError 안내, macOS seatbelt profile fallback, 세션 압축·quota fallback의 tool response 손실 복구 등을 담고 있다.
시사점: 내용이 유용해도 preview는 안정판과 다른 채널이다. 운영 환경에는 검증된 안정 태그를 버전 고정해 쓰고, preview/nightly는 실제 권한·비밀·외부 서비스와 분리된 샌드박스에서만 재현 테스트를 수행해야 한다. 알파·프리뷰의 수정 사항을 현행 운영 기능으로 표현하거나 자동 업그레이드하는 것은 피해야 한다.
개발자 액션 체크리스트
- 권한 분해: 에이전트가 접근하는 쉘, Git, 패키지 레지스트리, 클라우드, 외부 메시지, 비밀 저장소를 읽기·쓰기·실행·외부 전송 단위로 목록화한다.
- 승인 검증: 승인 UI에 표시한 명령과 실제 실행한 정규화 명령을 같은 로그에 남긴다. 탭·제로폭 문자·인코딩 우회가 포함된 fixture도 검사한다.
- 도구 계약 테스트: 정상 schema뿐 아니라 최상위 composition, 누락 필드, 명시적
tool_choice, 큰 응답, 빈 스트림을 CI에서 검증한다. - 재시도 안전성: 배포·결제·메시지 전송처럼 비가역적인 호출에 idempotency key, 실행 ID, 타임아웃 뒤 조회·재개 절차를 둔다.
- 릴리스 정책: stable·preview·nightly를 별도 의존성 채널로 관리하고, 운영은 고정 버전·변경 승인·즉시 롤백 가능한 lockfile을 유지한다.
자주 묻는 질문 (AEO)
Q. AI 코딩 에이전트 업데이트를 바로 운영에 적용해도 되나?
A. 보안·복구 관련 수정이라도 바로 자동 배포하기보다, 고정된 샌드박스 저장소에서 권한 프롬프트, tool schema, 세션 재개, 실패 후 재시도를 먼저 검증해야 한다. 특히 prerelease는 안정 배포 채널이 아니다.
Q. 가장 먼저 추가할 안전장치는 무엇인가?
A. protected branch push, 배포, 외부 전송, 비밀 생성·조회에 대한 최소 권한과 사람 승인이다. 그 다음으로 실제 실행 명령과 도구 호출을 추적할 감사 로그, 그리고 idempotent 재시도를 추가한다.
Q. 모델을 바꾸면 도구 호출 테스트도 다시 해야 하나?
A. 해야 한다. 모델, SDK, 오케스트레이션 라이브러리, tool schema 중 하나만 바뀌어도 호출 선택·인수 생성·응답 순서가 달라질 수 있다. 최소한 대표 작업과 비정상 입력 fixture를 포함한 회귀 테스트를 다시 실행한다.
출처와 검증 범위
이 글의 제품 변경 사실은 각 프로젝트의 GitHub 공식 릴리스 노트를 기준으로 확인했다. 릴리스 노트에 없는 시장 점유율·성능 우위·보안 완전성은 주장하지 않았다. Gemini CLI 0.55.0-preview.1과 Codex 0.147.0-alpha.13은 명시적으로 prerelease로 구분했으며, 운영 배포 권고의 근거로 사용하지 않았다.
- Claude Code v2.1.223 공식 릴리스
- OpenAI Codex rust-v0.146.1 공식 릴리스
- Gemini CLI v0.54.0 공식 릴리스
- langchain-anthropic 1.5.4 공식 릴리스
- Gemini CLI v0.55.0-preview.1 공식 prerelease
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.