

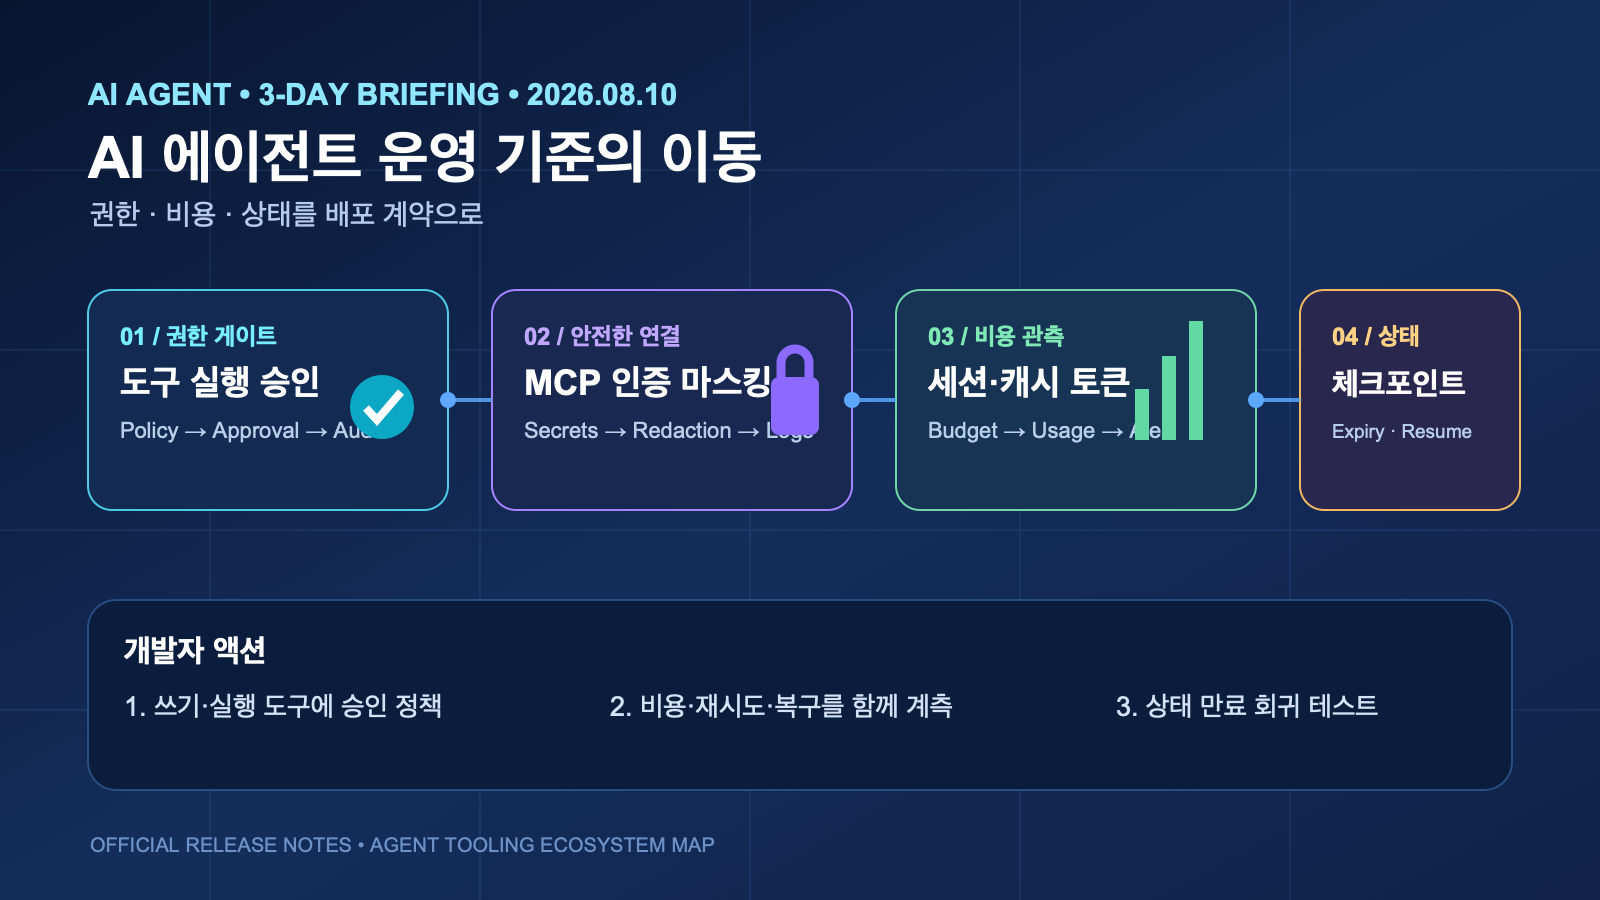
요약: 2026년 8월 7일~10일(KST) AI/LLM·AI 에이전트 개발 도구 흐름은 모델 경쟁보다 도구 실행의 승인, 세션·비용 통제, 상태 보존을 제품 표면으로 끌어올렸다. 이번 3일 리포트는 Anthropic SDK, LangChain·LangGraph, AutoGen, CrewAI의 공개 릴리스를 바탕으로 개발팀이 지금 점검할 운영 기준을 정리한다.
3일 결론
확인된 사실: 최근 릴리스들은 도구를 더 많이 연결하는 기능뿐 아니라 실행 전에 승인받고, 인증 정보를 숨기며, 세션 예산과 캐시 사용량을 보고, 장기 작업의 상태를 안전하게 정리하는 기능을 동시에 강화했다. 실무 해석: 에이전트를 “프롬프트를 호출하는 기능”으로만 운영하면 부족하다. 권한·비용·상태를 배포 및 관측의 공통 계약으로 다뤄야 한다.
- 바로 할 일: 외부 쓰기·코드 실행·비용 큰 도구에는 사람 또는 정책 기반 승인 단계를 둔다.
- 바로 측정할 것: 세션별 예산, 캐시 토큰, 도구 실패·재시도, 체크포인트 만료와 복구 성공률.
- 배포 원칙: SDK 업데이트는 스테이징에서 권한 거부·컨텍스트 초과·중단 후 재개를 포함한 회귀 테스트를 통과한 뒤 적용한다.
핵심 답변: 이번 3일 동안 개발자가 가장 먼저 바꿔야 할 것은?
답: 에이전트의 도구 호출을 단일 함수 호출로 취급하지 말고, 승인 → 실행 → 비용 기록 → 상태 보존 → 감사의 흐름으로 모델링해야 한다. 이는 새 모델 도입 여부와 무관하게 적용할 수 있는 저위험 개선이다. 아래 변화는 해당 흐름의 각 지점이 실제 SDK·프레임워크 릴리스에서 강화되고 있음을 보여 준다.
흐름 1. 도구 호출은 ‘연결’에서 ‘승인 가능한 실행’으로 이동
Anthropic: 세션 예산과 대화 중 도구 변경을 SDK 표면에 추가
사실: Anthropic Python SDK 0.121.0 릴리스(8월 8일 KST 기준)는 세션 예산, Advisor tool, 고정 추론 위치, GitHub 기반 skills 자동 로딩 지원과 mid-conversation-tool-changes-2026-07-01 베타를 명시했다.
시사점: 실행 중 도구 구성이 바뀔 수 있는 에이전트에서는 “처음 허용된 도구”만으로 안전성을 판단할 수 없다. 도구 목록 변경 이벤트도 정책 평가와 감사 로그에 남기고, 세션 예산은 요청 단위 비용 상한과 함께 테스트해야 한다. 이는 릴리스 노트에 근거한 운영 권고이며, 각 기능의 실제 사용 가능 범위는 계정·API 문서를 별도로 확인해야 한다.
AutoGen: 코드 실행 승인과 기본 격리를 함께 강화
사실: Microsoft의 AutoGen Python 0.7.2(8월 7일 KST)는 CodeExecutorAgent에 approval_func 옵션을 추가했고, MagenticOne 팀의 기본 코드 실행기를 DockerCommandLineCodeExecutor로 변경했다고 공개했다.
시사점: 승인 콜백은 단순 확인창보다 정책 엔진의 접점으로 설계하는 편이 낫다. 예를 들어 파일 쓰기, 네트워크 egress, 패키지 설치, 비밀값 접근을 별도 위험 등급으로 나누고, 거부 이유·승인 주체·실행 명령 해시를 남긴다. Docker가 기본이라고 해도 이미지, 볼륨 마운트, 네트워크, 환경변수 노출 범위는 프로젝트가 별도로 제한해야 한다.
흐름 2. MCP·모델 어댑터의 안전성은 마스킹과 실패 처리로 구체화
LangChain OpenAI: 인증 정보 노출과 컨텍스트 초과를 패치
사실: langchain-openai 1.4.2(8월 7일 KST) 릴리스에는 MCP authorization 값 마스킹, ContextWindowExceededError 처리, Responses API의 text 옵션 보존, 생성 콘텐츠 블록 ID 필터링이 포함됐다.
시사점: 도구 연결 오류와 관측 로그는 비밀값이 새기 쉬운 경로다. 따라서 로그 수집 전에 authorization·cookie·API key 후보를 마스킹하고, 실패 이벤트에는 원문 헤더 대신 안전한 원인 코드만 저장해야 한다. 컨텍스트 초과는 단순 재시도보다 입력 압축·작업 분할·사용자 재질문으로 분기하고, 그 분기 자체를 제품 지표로 관찰하는 편이 비용과 품질 모두에 유리하다.
흐름 3. 장기 실행 에이전트는 상태 수명과 비용 계측을 제품 기능으로 다룬다
LangGraph: 만료 체크포인트와 델타 이력 복구를 다듬음
사실: LangGraph checkpoint 4.2.0(8월 8일 KST)는 읽기 시 만료 행을 건너뛰는 opt-in omit_expired, delta channel history의 plain-value seed에서 write를 수집하는 수정, Postgres conformance suite 실행을 공개했다.
시사점: 상태 저장은 무한 보관과 즉시 삭제 사이의 선택이 아니다. 업무별 보존 기간, 만료 후 재실행 정책, 사용자 삭제 요청, 복구 가능한 최소 상태를 정해야 한다. 특히 체크포인트 정리 정책을 적용하기 전에는 중단된 도구 호출을 재개했을 때 중복 실행·중복 결제가 나지 않는지 검증해야 한다.
CrewAI: 런타임 컨텍스트 분리와 비용 계측 보정
사실: CrewAI 1.15.14(8월 9일 KST)는 런타임 컨텍스트를 코딩 에이전트와 분리하고 project ID를 추가했다. 직전 1.15.13(8월 8일 KST)는 LiteLLM 경유 모델의 provider 보존, Anthropic 캐시 토큰 사용량 과소 집계 수정, h2 보안 취약점(GHSA-6hr6-w5qg-qmwg) 대응을 명시했다.
시사점: 실행 컨텍스트·프로젝트 식별자·토큰 계측은 청구와 감사의 최소 단위다. 다만 프로젝트 ID 도입만으로 테넌트 격리가 보장되는 것은 아니다. 로그, 메모리, 벡터 검색, 도구 자격 증명에 같은 경계가 적용되는지 점검해야 한다. 캐시 토큰까지 포함한 비용 대시보드는 모델별 요금뿐 아니라 “작업 유형별 실제 비용”을 비교하는 데 도움이 된다.
개발자 체크리스트
- 권한: 쓰기·배포·결제·코드 실행 도구에 승인 콜백 또는 정책 게이트가 있는가?
- 비밀값: MCP/HTTP 오류 로그에서 authorization·cookie·토큰이 자동 마스킹되는가?
- 비용: 세션 예산, 입력·출력·캐시 토큰, 재시도를 작업 ID와 함께 집계하는가?
- 상태: 체크포인트 만료 후 재개 시 중복 도구 실행을 막는 idempotency 키가 있는가?
- 배포: 이번 주 SDK 업데이트를 별도 브랜치에서 승인 거부·컨텍스트 초과·복구 시나리오로 검증했는가?
FAQ
Q. 모든 에이전트에 사람 승인이 필요한가?
A. 아니다. 읽기 전용·되돌릴 수 있는 저위험 도구는 자동화할 수 있다. 다만 외부 상태를 바꾸거나 권한을 넓히는 호출은 위험 등급을 정하고, 정책 기반 자동 승인 또는 사람 승인을 선택해야 한다.
Q. SDK 패치를 바로 프로덕션에 적용해도 되는가?
A. 릴리스 사실과 프로덕션 적합성은 다르다. 특히 인증 마스킹·실행기 기본값·체크포인트 처리처럼 운영 경로를 바꾸는 업데이트는 잠금 버전을 갱신한 뒤 스테이징에서 실제 도구와 장기 작업 재개를 검증해야 한다.
오늘의 실행 순서
- 현재 에이전트 도구를 읽기/쓰기/실행/권한확장으로 분류한다.
- 쓰기·실행 도구에 승인 정책과 idempotency 키를 붙인다.
- 세션 예산·캐시 토큰·재시도·복구 성공률을 한 대시보드에 연결한다.
- 위 릴리스 가운데 사용하는 라이브러리만 골라 스테이징 회귀 테스트를 실행한다.
주요 출처
- Anthropic Python SDK 0.121.0 release notes
- Microsoft AutoGen Python 0.7.2 release notes
- LangChain OpenAI 1.4.2 release notes
- LangGraph checkpoint 4.2.0 release notes
- CrewAI 1.15.13 release notes
- CrewAI 1.15.14 release notes
본 글은 2026년 8월 10일 KST 기준 최근 72시간 내 공개된 릴리스 노트를 우선 확인해 작성했다. 기능의 계정별 제공 여부와 호환성은 각 공식 문서를 기준으로 최종 확인해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.