

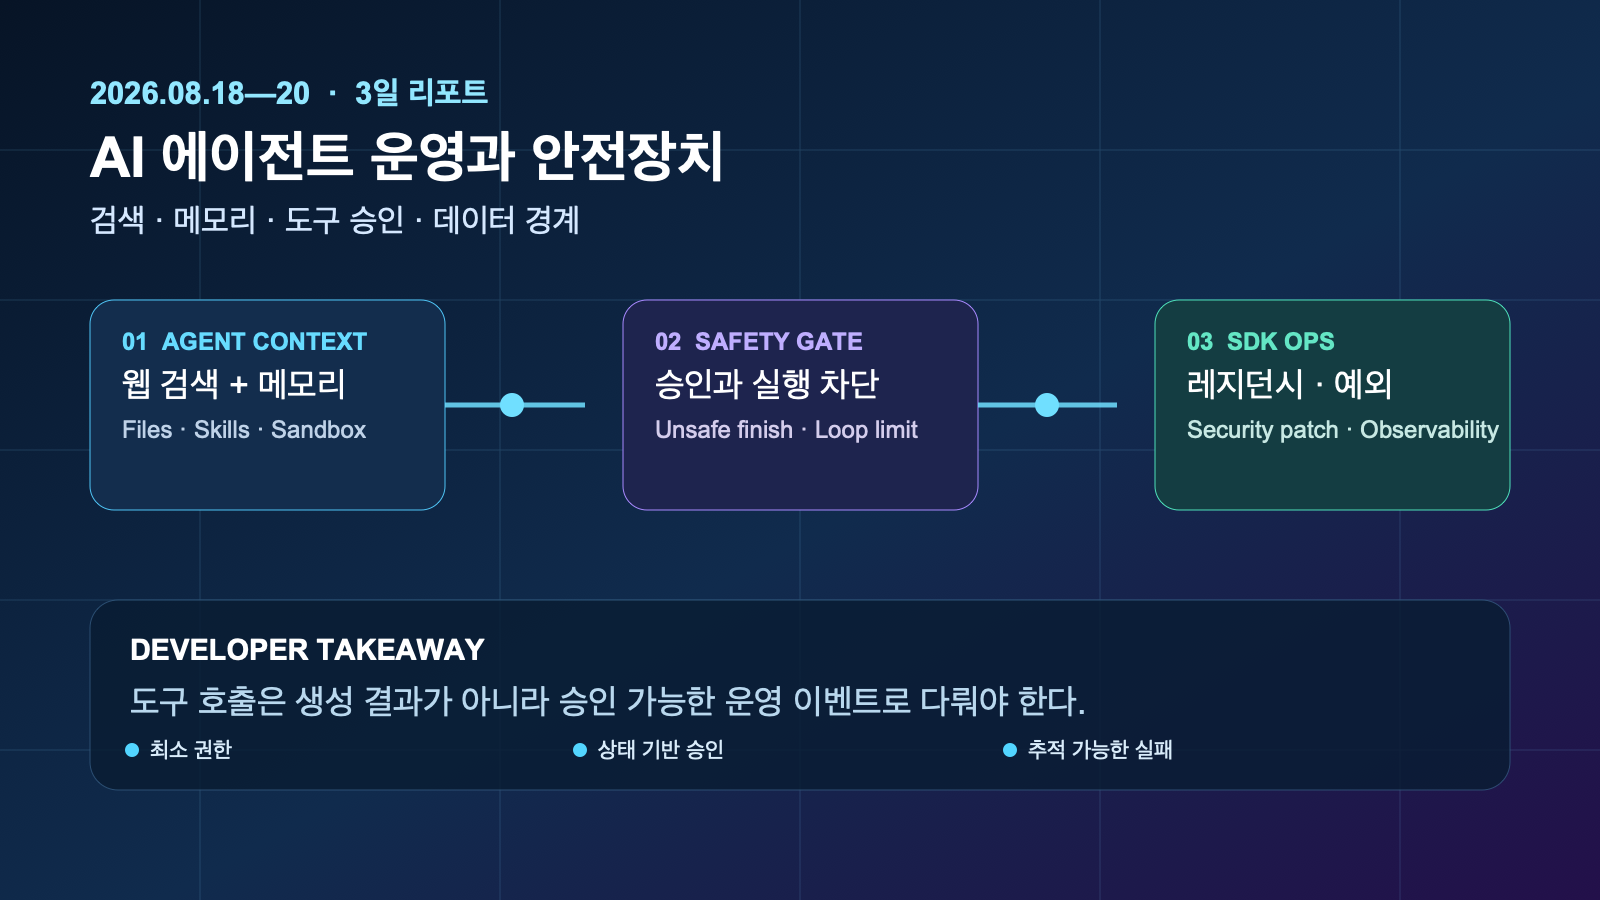
요약: 2026년 8월 18~20일 KST의 AI/LLM·AI Agent 개발 도구 흐름은 “더 많은 도구”보다 지속 상태를 가진 에이전트를 안전하게 운영하는 제어면에 집중됐다. 관리형 에이전트의 웹 검색·샌드박스 메모리, 파일·스킬·브라우저 도구가 제품 SDK에 들어오는 동시에, 도구 승인·unsafe 종료·자동 승인 루프를 막는 방어 장치와 SDK 예외·레지던시 설정이 함께 강화됐다.
핵심 답변: 이번 3일 동안 무엇이 달라졌나
확인된 릴리스들을 묶어 보면, 에이전트 개발의 중심이 단일 모델 호출에서 검색·파일·브라우저·메모리·승인을 엮는 실행 워크플로로 이동하고 있다. 따라서 실무 우선순위는 새 도구를 즉시 켜는 일이 아니라, 도구별 최소 권한·샌드박스 경계·승인 조건·오류 처리·감사 로그를 하나의 배포 기준으로 만드는 것이다.
- 사실: Anthropic SDK 릴리스는 Files·Skills API GA, computer/browser toolset, managed agents의 웹 검색 설정과 self-hosted sandbox memory를 명시했다.
- 사실: Vercel AI SDK와 Microsoft Agent Framework 릴리스에는 unsafe 종료 시 자동 도구 실행 방지, 승인 루프 제한, 파일 스킬 탐색 강화가 포함됐다.
- 시사점: 에이전트는 “답변 생성” 구성요소가 아니라 외부 시스템을 바꾸는 실행 주체가 될 수 있으므로, 안전한 실패와 사람 승인 경로를 기능 요구사항으로 취급해야 한다.
3일 결론: 에이전트 기능 확장과 실행 통제가 동시에 제품화되고 있다
이번 72시간의 5개 주요 공개 업데이트는 서로 다른 공급자의 SDK·프레임워크에서 나왔지만 한 방향을 가리킨다. 첫째, 에이전트가 쓸 수 있는 컨텍스트와 도구는 웹 검색, 파일, 스킬, 컴퓨터·브라우저, 장기 메모리까지 넓어지고 있다. 둘째, 그 권한이 늘어날수록 도구 호출을 자동 실행하지 않는 조건과 승인 절차가 SDK 수준에 내려오고 있다. 셋째, 기업 배포에 필요한 데이터 레지던시, 의존성 보안, 표준 예외 모델도 함께 정비되고 있다.
이는 “모델 성능 경쟁이 끝났다”는 뜻이 아니다. 다만 현 시점의 개발 리스크는 모델 하나의 응답 품질보다 도구 호출이 어떤 상태에서, 어떤 데이터 경계 안에서, 누구의 승인으로 실행되는가에 더 자주 발생한다는 실무적 신호다. 아래의 항목은 각 릴리스 노트에서 확인한 사실이며, 적용 권고는 별도로 표시했다.
흐름 1. 관리형 에이전트가 검색·스킬·메모리까지 확장
Files·Skills와 computer/browser toolset이 정식 사용 경로로 들어왔다
Anthropic TypeScript SDK 0.119.0 릴리스(8월 19일)는 Files와 Skills API의 GA, computer use와 browser use toolset 추가를 기록했다. 같은 시점의 Python SDK 0.124.0 릴리스도 같은 API·도구 세트를 명시한다. 이는 파일과 재사용 가능한 스킬, UI 상호작용을 에이전트 애플리케이션의 주변 기능이 아니라 정식 SDK 표면으로 다루기 시작했다는 확인 가능한 변화다.
실무 영향: 파일 읽기와 브라우저 조작이 한 워크플로에 들어오면 프롬프트 인젝션, 민감 정보 노출, 의도하지 않은 상태 변경의 경로도 같이 연결된다. 스킬·도구마다 읽을 수 있는 경로, 네트워크 목적지, 쓰기·제출 권한을 따로 정의해야 한다. “에이전트가 이 작업을 할 수 있는가”가 아니라 “이 실행 단계가 이 권한을 가져도 되는가”를 검토하는 방식이 적합하다.
웹 검색과 self-hosted sandbox memory가 관리형 에이전트 구성으로 등장
Anthropic TypeScript SDK 0.120.0 릴리스(8월 19일)는 managed agents의 web search configuration 및 self-hosted sandbox memory를 기능으로 적었다. Python SDK 0.125.0에도 같은 기능이 확인된다. 이는 검색 결과와 실행 중 생성된 상태가 단발성 프롬프트 밖에서 다뤄지는 아키텍처를 지원한다는 의미다.
해석과 권고: 릴리스 노트만으로 특정 보안 보장이 자동으로 생겼다고 결론 내릴 수는 없다. 하지만 팀은 메모리 저장 위치·보존 기간·테넌트 분리·삭제 방법, 그리고 검색 결과를 도구 명령처럼 신뢰하지 않는 정책을 배포 전에 문서화해야 한다. 특히 외부 웹 내용을 다음 단계의 도구 인자로 넘길 때는 출처 표시, 허용 도메인, 사용자 확인을 넣는 것이 안전하다.
흐름 2. 도구 호출은 ‘자동화’보다 승인·실패 처리 우선으로 바뀐다
unsafe 종료 후의 자동 실행을 막는 SDK 보호 장치
Vercel AI SDK ai@7.0.70 릴리스(8월 19일)는 모델 호출이 unsafe finish reason으로 끝날 때 자동 도구 실행을 막고, client tool approval과 provider-executed tool의 deferred result가 섞인 multi-step 생성 흐름을 수정했다고 밝혔다. 또한 스트림 오류 시 실패 완료를 보고하고, 재시도 시 부분 UI 메시지를 정리하는 변경도 포함한다.
실무 영향: 툴 호출 JSON이 생성됐다는 사실은 실행 승인이 아니다. 종료 사유가 unsafe·error·cancelled이거나 인자가 불완전하면, 실행 큐에서 제거하고 사용자 또는 정책 엔진의 재승인을 받는 것이 맞다. 스트리밍 UI는 부분 응답을 “완료”로 오인시키기 쉬우므로, 최종 완료 상태와 승인 상태를 분리해 표시해야 한다.
자동 승인 루프와 파일 기반 스킬 탐색을 별도 위험면으로 취급
Microsoft Agent Framework .NET 1.18.0 릴리스(8월 18일)는 tool-approval auto-approval loop의 경계를 두고 file skill discovery를 강화한 변경을 포함한다. 릴리스에는 A2A task store의 isolation-key scoping(실험적)도 언급된다. 이는 승인 반복, 스킬 로딩, 태스크 격리가 실제 프레임워크 유지보수의 대상이라는 직접적인 신호다.
실무 영향: 승인 정책은 “승인됨” 하나의 불리언이 아니라 도구·인자 범위·사용자·시간·재시도 횟수에 묶어야 한다. 파일에서 스킬을 발견하는 구조라면 배포 아티팩트의 서명/해시, 허용 디렉터리, 코드 검토 경로를 점검하고 런타임에 임의 파일을 로드하지 않도록 제한한다.
흐름 3. SDK 운영성: 레지던시·보안 패치·표준 예외를 함께 검증
OpenAI Python SDK의 named data-residency endpoint와 보안 의존성
OpenAI Python SDK 3.3.0 릴리스(8월 18일)는 named data-residency endpoints 지원과 patched optional dependency 요구를 명시했다. 다음 패치인 3.3.1(8월 19일)도 published security fixes를 반영한 의존성 업데이트를 기록한다.
실무 영향: 데이터 레지던시가 필요한 서비스는 SDK 업데이트만으로 배포를 끝내지 말고 실제 요청이 선택한 엔드포인트와 로깅·백업·관측 데이터의 지역 정책까지 확인해야 한다. 의존성 보안 패치는 CI의 lockfile 갱신, 취약점 스캔, 인증·프록시·재시도 회귀 테스트와 함께 묶는 편이 안전하다.
모델 공급자별 오류를 관찰 가능한 공통 계약으로
LangChain Core 1.6.0 릴리스(8월 19일)는 standard model exception types를 추가했고, 도구 주입 인자와 함수 변환 관련 수정도 포함했다. 이 사실은 공급자별 예외를 애플리케이션 레벨에서 분류·복구하기 쉬운 방향으로 보는 근거가 된다.
개발자 권고: 공급자를 여러 개 쓰는 서비스는 rate limit, 인증 실패, 안전 차단, 도구 인자 오류, 스트림 중단을 하나의 관측 스키마로 매핑하라. 단, “재시도 가능”과 “사람 승인 필요”를 같은 오류 처리로 합치지 말아야 한다. 후자는 모델 재호출이 아니라 워크플로 중단과 감사 이벤트가 필요한 경우가 많다.
개발자 실행 체크리스트
- 권한: 검색·파일·브라우저·컴퓨터 도구에 읽기/쓰기/제출 권한을 따로 부여하고, 프로덕션 기본값은 최소 권한으로 둔다.
- 승인: unsafe 또는 불완전한 종료 상태에서는 도구를 실행하지 않는다. 승인에는 도구명, 정규화한 인자, 만료 시간, 재시도 한도를 기록한다.
- 메모리: 에이전트 메모리에 사용자·테넌트 식별자, TTL, 삭제 API, 민감정보 제외 규칙을 둔다.
- 관측성: 모델 응답, 도구 호출 제안, 승인/거부, 실제 실행, 최종 상태를 하나의 trace ID로 연결한다.
- 업데이트: SDK 업그레이드 PR마다 lockfile 보안 변화, 데이터 레지던시 설정, 예외·스트리밍·도구 실패의 회귀 테스트를 포함한다.
짧은 Q&A
Q. 새 agent SDK 기능을 바로 프로덕션에 켜도 되나?
A. 아니요. 이번 릴리스들은 기능 확장과 통제 강화를 동시에 보여준다. 먼저 별도 샌드박스에서 도구별 최소 권한, 승인 만료, 실패 시 실행 차단, 로그 보존 정책을 시험한 뒤 단계적으로 켜는 편이 합리적이다.
Q. unsafe finish는 단순 모델 오류와 같은가?
A. 같다기보다 실행 정책상 더 보수적으로 다뤄야 한다. 확인된 Vercel 변경처럼 unsafe 종료 후 자동 도구 실행을 막고, 사용자에게 재요청하거나 정책 검토로 넘기는 경로가 필요하다.
Q. 이번 업데이트의 가장 실용적인 한 가지는?
A. 도구 실행 전후의 상태 머신을 명시하는 것이다. 제안됨 → 검증됨 → 승인됨 → 실행됨 → 검증됨/실패으로 분리하면 공급자 SDK가 바뀌어도 안전 규칙을 유지할 수 있다.
주요 출처
- Anthropic TypeScript SDK 0.120.0 release
- Vercel AI SDK ai@7.0.70 release
- Microsoft Agent Framework .NET 1.18.0 release
- OpenAI Python SDK 3.3.0 release
- LangChain Core 1.6.0 release
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.