

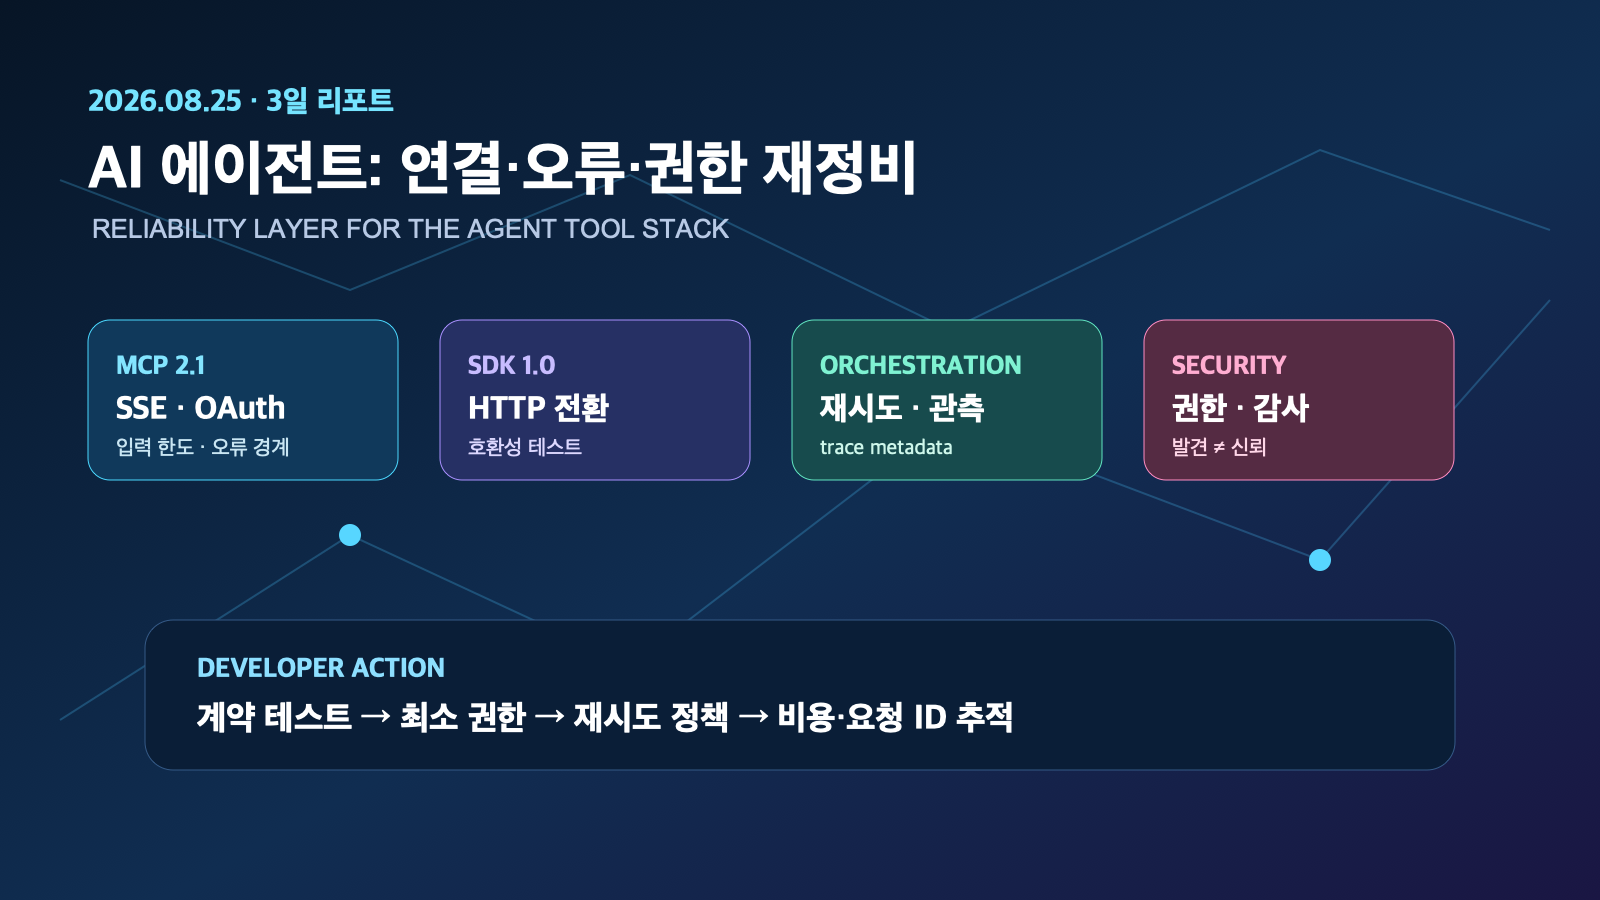
요약: 2026년 8월 22~25일 KST의 AI/LLM·AI Agent·개발자 도구 흐름은 ‘더 많은 자율성’보다 연결 규약, 오류 경계, 의존성 이행, 권한 통제를 제품 품질로 만드는 단계에 집중됐다. 이번 3일 리포트는 MCP 2.1.0, Anthropic Python SDK 1.0.0, LangChain의 진행 중인 게이트웨이 메타데이터 작업, OpenAI Python SDK의 대형 HTTP 페이로드 호환성 테스트, AWS의 에이전트 발견 규격 발표를 묶어 실무 적용 순서를 정리한다.
3일 결론
핵심 답변: 지금 AI 에이전트를 운영하는 팀의 우선순위는 모델 교체가 아니라, 도구 호출의 입력 한도·출력 계약·오류 노출·권한 범위·관측 메타데이터를 명시적으로 시험하는 것이다. 최근의 릴리스와 개발 브랜치 변화는 멀티모달 도구 결과, SSE/OAuth 경로, SDK 메이저 업그레이드, 게이트웨이 응답 관측을 동시에 다룬다. 따라서 신규 기능을 바로 전면 배포하기보다 호환성 테스트와 좁은 권한의 파일럿을 먼저 해야 한다.
- 확인된 사실: MCP Python SDK 2.1.0은 SSE와 OAuth 엔드포인트에도 4MiB 요청 본문 제한을 적용하고, 핸들러 예외의 상세 내용을 클라이언트에 노출하지 않도록 바꿨다.
- 확인된 사실: Anthropic Python SDK 1.0.0은 httpx2 업그레이드를 포함한 메이저 호환성 변경을 공지했다.
- 해석: 에이전트의 도구 연결이 표준화될수록 ‘성공 응답’뿐 아니라 실패·대용량·인증 경로가 배포 품질을 좌우한다.
흐름 1: MCP는 도구 연결을 멀티모달·제한·오류 계약까지 확장했다
릴리스에서 확인된 변화
MCP Python SDK v2.1.0 릴리스 노트(8월 25일 KST 기준)는 클라이언트가 StdioServerParameters를 직접 받도록 하고, 프롬프트 메시지에서 이미지·오디오 콘텐츠 블록을 수용한다고 설명한다. 동시에 SSE transport와 OAuth endpoint에도 4MiB 요청 본문 상한을 적용하며, SSE 메시지 endpoint의 비-POST 요청은 405로 응답한다.
또한 예기치 않은 tool/resource/prompt 핸들러 예외는 서버 로그에 traceback을 남기되 클라이언트에는 일반화된 오류만 보낸다. 모델에 전달할 의도적 오류는 ToolError 또는 ResourceError로 구분해야 한다. 이는 단순 API 변경이 아니라, 에이전트가 내부 예외 문자열을 재인용하거나 다음 행동의 근거로 삼는 경로를 줄이는 운영 계약이다.
실무 시사점
- 도구 서버마다 요청 크기, 업로드 방식, SSE/OAuth 경로의 상태 코드를 계약 테스트에 넣는다.
- 기존 structured output 소비자는 content-block 반환 시
structured_output=True가 필요한지 스테이징에서 확인한다. 릴리스 노트는 이 반환 형태 변경을 명시한다. - 모델에 보여 줄 오류와 운영자에게만 남길 상세 로그를 분리한다. 오류 메시지에도 비밀값·내부 경로를 넣지 않는다.
흐름 2: SDK 메이저 전환은 ‘모델 기능’보다 HTTP·재시도·예외 정책 점검을 요구한다
Anthropic SDK 1.0.0의 호환성 신호
Anthropic Python SDK v1.0.0(8월 21일 KST)는 httpx2 업그레이드와 일부 breaking change를 공지하고, 별도 MIGRATION.md 확인을 요구한다. 또한 beta의 parse/stream/tool_runner helper에서 output_format= 관련 경고를 중단했다. 메이저 버전 표기는 단순 버전 숫자보다 의존성·timeout·프록시·스트리밍 이벤트의 회귀 테스트 신호로 읽는 편이 안전하다.
개발 브랜치에서 보이는 보완 작업
OpenAI Python SDK의 8월 24일 main 커밋은 대형 HTTP payload 호환성을 보호하는 테스트를 추가했다. 이는 정식 릴리스가 아닌 main 브랜치 작업이므로 배포 가능한 기능으로 간주하면 안 된다. 다만 파일·이미지·도구 결과가 오가는 에이전트에서 대형 요청 경계가 계속 중요한 회귀 영역임을 보여 준다.
실무 해석: SDK를 올릴 때는 모델 응답 품질 A/B만 하지 말고, 연결 재시도·스트리밍 종료·proxy/TLS·최대 본문·4xx/5xx 분류를 포함한 통합 테스트를 실행해야 한다. 특히 자동 재시도는 비멱등적 도구 호출을 중복 실행할 수 있으므로, 작업 ID와 idempotency 키를 애플리케이션 레이어에서 관리하는 편이 낫다.
흐름 3: 오케스트레이션 프레임워크는 ‘재시도’와 ‘관측’을 작업 단위로 끌어올린다
LangChain 1.3.16 릴리스는 표준 모델 예외 타입, ContextEditingMiddleware의 사용자 정의 token counter, ModelRetryMiddleware에서 재시도 불가 예외를 다시 올리는 변경을 포함한다. 72시간 창 바로 직전의 릴리스이지만, 이 기간의 운영 판단에 직접 연결되는 최신 안정 릴리스이므로 기준점으로 삼을 만하다.
한편 8월 25일 KST의 LangChain main 커밋은 Anthropic gateway response metadata 노출 작업을 담고 있다. 이것도 미출시 main 작업이다. 그러나 팀이 비용, 요청 ID, rate limit, 라우팅 결과 같은 제공자 메타데이터를 tracing에 연결하려는 방향은 분명하다.
- 사실: 최신 안정 릴리스는 재시도 불가 예외의 재전파를 다룬다.
- 의미: 재시도 정책은 ‘에러를 숨기는 편의 기능’이 아니라 부작용·비용·지연을 제어하는 제품 정책이다.
- 권장: tool 호출별로 retry 가능 상태 코드, 최대 횟수, backoff, 중단 조건, 사용량/요청 ID 로그 필드를 표로 관리한다.
흐름 4: 에이전트 발견과 보안 거버넌스가 배포 전제조건으로 올라온다
8월 25일 KST에 AWS는 Agentic Resource Discovery(ARD) 공개 규격을 발표했다. 이 항목은 공식 발표의 뉴스 색인 링크로 확인했으며, 개별 구현의 보안성을 보장한다는 뜻은 아니다. 발견 가능한 에이전트가 늘어날수록 ‘어떤 에이전트를 찾을 수 있는가’와 ‘어떤 작업을 허용할 것인가’를 분리해야 한다.
같은 기간 Hugging Face가 AI 에이전트 공격 이후 보안 대응을 강화했다는 보도도 나왔다. 보도는 보안 사건의 맥락을 제공하지만, 특정 제품 구성에 대한 기술적 결론으로 과잉 일반화하면 안 된다. 실무에서 확인할 수 있는 결론은 외부 문서·웹·코드·도구 응답을 신뢰 경계 밖 입력으로 취급하고, 읽기와 쓰기 권한을 분리해야 한다는 점이다.
개발자 액션 체크리스트
- 이번 주: MCP/에이전트 서버의 tool별 최대 입력 크기, OAuth/SSE endpoint, 비-POST 요청 처리, 의도적 오류 타입을 목록화하고 통합 테스트를 추가한다.
- SDK 업그레이드 전: Anthropic 1.0.0 같은 메이저 버전은 lockfile을 고정한 별도 브랜치에서 httpx·proxy·스트리밍·timeout 회귀를 검증한다.
- 재시도: 쓰기·결제·배포·메일 전송 도구에는 idempotency 키와 사람 승인 단계를 둔다. 재시도 불가 예외는 즉시 운영자에게 올린다.
- 관측: 모델/게이트웨이의 요청 ID, 모델명, 토큰·비용, tool name, 정책 차단 이유를 한 trace에 연결하되 프롬프트 원문과 비밀값은 최소 수집한다.
- 발견·권한: 새 에이전트나 MCP 서버는 sandbox·read-only 권한에서 시작하고, allowlist와 데이터 egress 규칙을 통과한 뒤에만 쓰기 권한을 준다.
자주 묻는 질문 (FAQ)
지금 MCP 2.1.0으로 바로 올려도 될까?
새 멀티모달 prompt, SSE/OAuth, structured output을 쓰는 서비스라면 먼저 staging에서 계약 테스트를 권장한다. 특히 content-block 반환과 예외 메시지의 변경이 소비자 코드·관측 파이프라인에 영향을 줄 수 있다.
SDK의 main 커밋도 로드맵으로 반영해야 할까?
반영은 하되 ‘출시됨’으로 쓰거나 배포 기준으로 삼아서는 안 된다. 이 리포트의 OpenAI·LangChain main 항목은 유지보수 초점의 신호이며, 실제 도입은 태그된 릴리스 노트와 고정 버전이 나온 뒤 결정한다.
에이전트 보안의 최소 기준은 무엇인가?
외부 입력을 명령으로 승격하지 않고, 최소 권한·도구 allowlist·민감 작업 승인·감사 로그·비밀값 마스킹을 기본값으로 둔다. 발견 프로토콜은 연결성을 높일 뿐 신뢰를 자동으로 부여하지 않는다.
주요 출처
- MCP Python SDK v2.1.0 릴리스 노트
- Anthropic Python SDK v1.0.0 릴리스 노트
- LangChain 1.3.16 릴리스 노트
- OpenAI Python SDK main: large HTTP payload compatibility test (미출시)
- LangChain main: Anthropic gateway response metadata (미출시)
- AWS ARD 발표 뉴스 색인
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.