

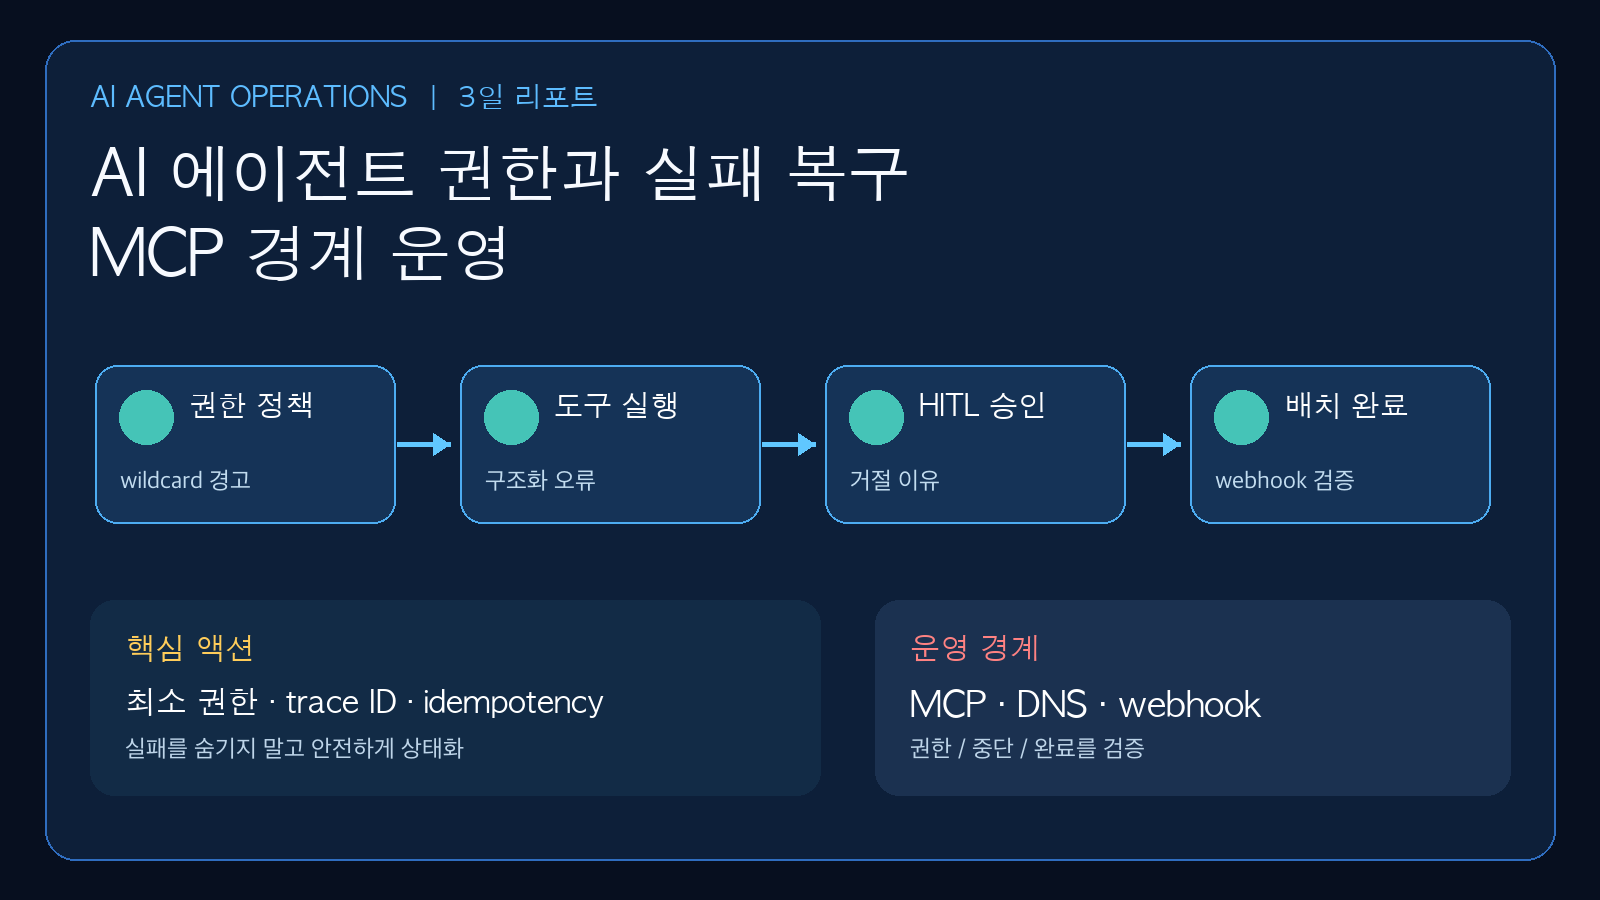
핵심 답변: 2026년 8월 23~26일 AI 개발 도구의 변화는 새 모델 경쟁보다 에이전트의 권한·중단·승인·비동기 완료를 제품 계약으로 다루는 흐름에 가깝다. Claude Code는 와일드카드 Bash 허용 규칙의 위험을 경고하고 권한 자동 모드 규칙을 편집 가능하게 했으며, Vercel AI SDK와 LangChain은 도구 입력 오류·사람 승인 거절을 모델이 인지하도록 보완했다. MCP Inspector는 DNS rebinding TOCTOU 방어도 포함했다.
이번 3일 리포트의 요약은 간단하다. 에이전트를 “코드 생성기”가 아니라 실패·중단·권한 경계를 가진 작업 시스템으로 운영해야 한다. 자동화의 다음 병목은 더 긴 프롬프트가 아니라, 어떤 도구가 왜 거절됐는지·작업이 어디까지 완료됐는지·비동기 결과를 어떻게 검증할지를 추적하는 데 있다.
3일 결론
확인된 사실: 8월 24~25일의 공식 릴리스는 권한 UI/규칙, 도구 오류의 모델 전달, HITL 거절 이유, MCP 프록시의 DNS rebinding 방어, 배치 완료 webhook을 각각 다뤘다. 해석: 프로덕션 에이전트의 품질 기준은 “답을 만들었는가”에서 “권한 거절·중단·재시도·완료 이벤트를 안전하게 설명하고 복구하는가”로 확장되고 있다.
- 지금 할 일: 쓰기 권한 도구와 읽기 도구를 분리하고, 와일드카드 허용 규칙을 제거한다.
- 다음 할 일: tool error·HITL 거절·취소·webhook 완료를 하나의 trace ID로 연결하고, 사람이 검토 가능한 감사 로그를 남긴다.
72시간 핵심 이슈: 5개 업데이트, 3개 흐름
1. 권한 자동화는 넓은 allow rule보다 검토 가능한 정책으로
사실: Claude Code v2.1.246(8월 25일)는 Bash(git * main)처럼 서브커맨드 앞 와일드카드를 둔 허용 규칙이 옵션 삽입까지 매칭할 수 있음을 시작 시 경고한다. 같은 릴리스는 /permissions에 Auto mode classifier rule을 보고 편집하는 탭도 추가했다. 또한 malformed &&/|| 명령은 항상 승인을 요구하도록 수정했다.
시사점: “git만 허용” 같은 자연어 의도를 glob 한 줄로 번역하면 예상보다 넓은 실행 범위를 만들 수 있다. 개발 환경에서는 편하지만 CI·배포 자동화에서는 명령 형태, 작업 디렉터리, 네트워크 목적지, 쓰기 경로를 독립적으로 제한해야 한다. 이는 Claude Code만의 문제가 아니라 shell tool을 가진 모든 코딩 에이전트의 기본 설계 원칙이다.
2. 실패를 숨기지 않고 모델과 사람에게 구조화해 전달
사실: Vercel AI SDK ai@6.0.266(8월 25일)는 승인된 generateText/streamText turn에서 재검증된 tool input이 유효하지 않을 경우 model-visible tool error를 이어서 전달한다. 취소·오류·abort된 스트림이 호출별 state를 남기지 않도록도 수정했다. LangChain 1.3.17(8월 25일)은 custom HITL 거절 이유를 frame하는 수정사항을 포함한다.
시사점: 도구 실패를 빈 성공이나 일반 예외로 뭉개면 모델은 잘못된 전제에서 다음 행동을 하고, 운영자는 재현 단서를 잃는다. tool 결과에는 최소한 status, 안전한 reason_code, 재시도 가능 여부, 사용자 승인 필요 여부를 넣고, 원본 비밀·민감 입력은 로그에서 제외해야 한다. 사람이 거절한 이유도 모델이 안전한 대안을 선택할 수 있는 형태로 전달하되, 거절을 우회하는 재시도 루프는 금지해야 한다.
3. MCP·배치 작업은 네트워크 경계와 완료 콜백까지 검증
사실: MCP Inspector 1.0.2(8월 24일)는 safeProxyFetch에서 해결된 IP를 고정해 DNS rebinding TOCTOU를 막는 수정과 의존성 보안 업데이트를 포함한다. Vercel AI SDK ai@7.0.79(8월 25일)는 experimental_startTextBatch에 completion webhook을 추가하고, gateway provider가 batch callback URL 계약으로 등록하도록 했다. 직접 Anthropic/OpenAI batch provider에서는 해당 옵션이 지원되지 않는다는 경고를 반환한다.
시사점: MCP 서버나 프록시는 URL allowlist만으로 충분하지 않으며, 해석 시점과 연결 시점 사이의 주소 변경 같은 네트워크 경계도 고려해야 한다. 배치 에이전트는 “요청을 보냈다”가 완료가 아니다. callback 수신 시 서명·출처·idempotency key를 검증하고, 작업 상태를 재조회한 뒤에만 후속 배포나 사용자 알림을 실행해야 한다. SDK의 experimental 표기는 GA 계약으로 간주하지 말고 provider별 지원 여부를 feature flag로 분리한다.
개발자 실행 체크리스트
- P0 — 권한: agent shell/MCP 설정에서 와일드카드 allow rule, 쓰기 가능한 작업 경로, 외부 네트워크 host를 전수 점검한다. 읽기·쓰기·배포 권한은 별도 tool로 분리한다.
- P0 — 상태 모델: tool 실행 결과를
succeeded,denied,invalid_input,interrupted,failed_retryable등으로 표준화한다. - P1 — 관측성: 요청·승인·도구 호출·HITL 판단·batch callback에 trace ID와 정책 버전을 남긴다. 프롬프트 원문, 토큰, 개인정보는 마스킹한다.
- P1 — 테스트: 악성 redirect/DNS rebinding, 잘못된 tool schema, 사용자 거절, 스트림 취소, 중복 webhook을 격리 환경의 회귀 fixture로 만든다.
- P2 — 배포: experimental batch webhook은 provider별 capability check와 idempotent consumer를 갖춘 뒤 제한 트래픽에서만 사용한다.
짧은 Q&A
도구 호출이 실패하면 에이전트에게 오류를 보여줘도 안전한가?
안전한 오류 코드와 다음 조치 범위는 보여주는 편이 낫다. 다만 내부 URL, 자격 증명, 스택 트레이스, 정책 우회 힌트는 전달하거나 로그에 남기지 않는다.
Auto mode를 켜면 사람 검토가 불필요한가?
아니다. 자동 허용은 좁고 검증 가능한 저위험 동작에만 적용해야 한다. 배포, 권한 변경, 외부 전송, 비용 발생 작업은 명시 승인과 사후 검증이 필요하다.
배치 webhook을 받으면 즉시 성공 처리해도 되는가?
아니다. webhook의 출처와 중복 여부를 검증하고, 제공자 작업 상태를 재확인한 뒤에만 성공 상태 및 후속 작업을 확정해야 한다.
한계와 주의
이번 근거는 각 프로젝트의 공식 릴리스 노트이며, 개별 수정이 모든 에이전트 플랫폼의 보안 보증을 뜻하지는 않는다. Vercel의 webhook API는 experimental이고 일부 provider가 지원하지 않는다. Claude Code의 권한 기능도 팀의 실제 shell·MCP·CI 권한 모델을 대신하지 않는다. 따라서 위 액션은 production 권한을 넓히기 위한 근거가 아니라, 먼저 좁히고 측정하기 위한 운영 기준이다.
주요 출처
- Anthropic — Claude Code v2.1.246
- Vercel — AI SDK ai@6.0.266
- LangChain — 1.3.17
- Model Context Protocol Inspector — 1.0.2
- Vercel — AI SDK ai@7.0.79
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.