

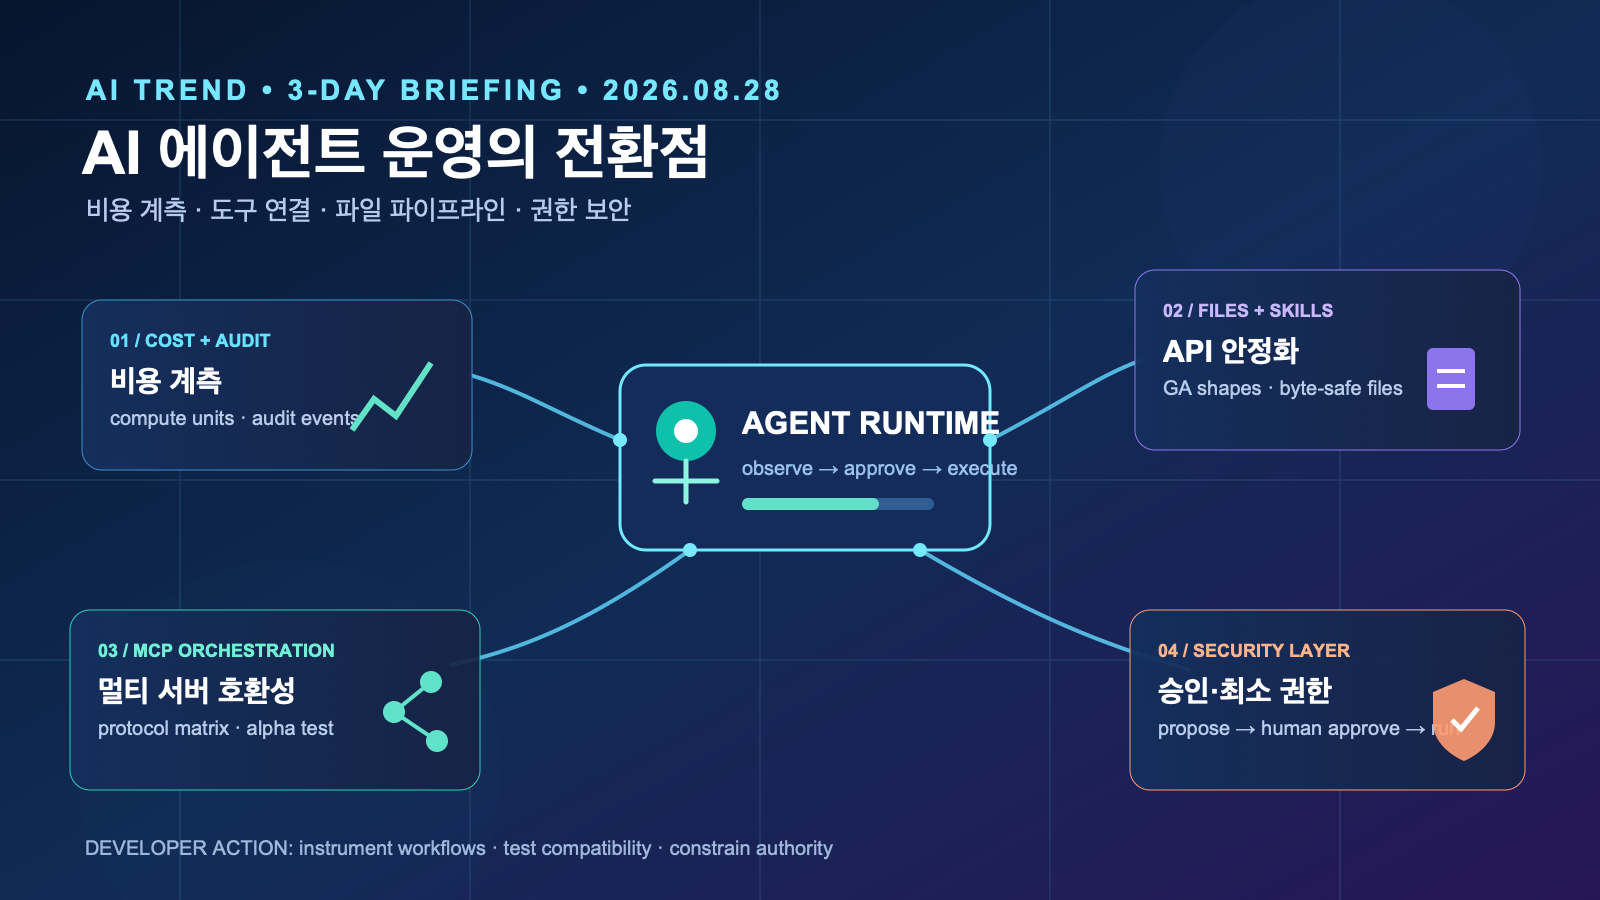
요약: 2026년 8월 25~28일의 AI/LLM·AI Agent 개발자 도구 흐름은 모델 자체의 새 이름보다 에이전트 운영의 계측, 파일·스킬 인터페이스의 안정화, 멀티서버 도구 연결, 권한 통제에 집중됐다. 이번 3일 리포트는 AI 에이전트를 실서비스에 연결하는 팀이 비용·호환성·보안을 하나의 배포 기준으로 다뤄야 한다는 점을 정리한다.
핵심 답변: 이번 3일의 AI 에이전트 변화는 무엇인가?
결론부터 말하면, 에이전트 기능을 더 많이 붙이는 경쟁이 운영 가능한 인터페이스를 만드는 경쟁으로 옮겨가고 있다. OpenAI SDK의 사용량·감사 이벤트, Anthropic의 Files/Skills GA 형태, LangChain의 MCP 다중 서버 호환 작업, Google Gen AI JS의 파일·전사 경로 개선은 서로 다른 제품의 변경이지만 공통적으로 도구를 호출하고, 파일을 다루며, 비용과 실패를 추적하는 실제 워크플로를 겨냥한다. 이는 확인된 릴리스 노트에 근거한 사실이며, ‘이제 모든 에이전트가 안전하다’는 뜻은 아니다. 보안상 중요한 행동에는 승인 경계와 최소 권한을 별도로 설계해야 한다.
3일 결론: 데모형 에이전트에서 운영형 에이전트로
- 확인된 사실: OpenAI Node SDK 7.8.0은 Responses와 Chat Completions usage에
compute_units를, 감사 로그 이벤트를 추가했다. SDK 7.7.0에서는 함수 호출 출력의 call ID가 선택 항목이 됐다. - 확인된 사실: Anthropic TypeScript SDK 0.122.0은 beta Files/Skills 네임스페이스를 GA 형태로 바꾸고 dated beta header pin을 제거했다. 같은 날 Python SDK 1.2.0도 같은 API 전환을 기록했다.
- 확인된 사실: LangChain의 1.4.0a1은 MCP 변환, 서로 다른 프로토콜 시대의 다중 서버 테스트를 포함한다. 다만 이름 그대로 alpha 사전 릴리스이므로 운영 배포 버전으로 해석하면 안 된다.
- 확인된 사실: Google Gen AI JS 2.19.0은 AudioTranscriptionConfigMode, 환경 파일 지원, 파일 다운로드 도우미, Node 토크나이저 파싱 성능 개선을 릴리스했다.
- 실무적 해석: 모델 선택만 표준화해서는 부족하다. 호출 비용, 파일 경로, 도구 권한, 서버 간 프로토콜 차이를 함께 관측·검증하는 ‘에이전트 런타임 운영’이 배포 단위가 된다.
흐름 1. 비용과 감사가 에이전트 기능의 일부가 됐다
무엇이 확인됐나
OpenAI Node SDK 7.8.0 릴리스는 Responses 및 Chat Completions 사용량에 compute_units를 추가하고, 기본 WebSocket User-Agent와 audit log events를 넣었다. 직전 7.7.0은 함수 호출 출력의 call ID 선택화를, 7.6.0은 프로젝트 데이터 레지던시와 사용량 quantity unit 필드를 기록했다.
왜 중요한가: 단일 질의형 챗봇은 요청당 비용만 보면 될 때가 많지만, 에이전트는 계획·검색·도구 호출·재시도·검증을 연쇄한다. 따라서 토큰만으로는 어떤 단계가 비용과 지연을 만들었는지 설명하기 어렵다. SDK 차원의 사용량·감사 이벤트는 팀이 자체 로깅 스키마를 추정해 만들기보다, 제공되는 필드를 중심으로 관측 모델을 잡을 여지를 준다.
적용 시사점: 새 필드의 정확한 과금 의미와 서비스별 가용성은 도입 전에 API 문서와 실제 응답으로 확인해야 한다. 그러나 지금 바로 할 수 있는 안전한 조치는 각 실행에 요청 ID, 모델, 도구 이름, 재시도 횟수, 입력·출력 토큰, 사용량 필드, 사람 승인 여부를 남기는 것이다. 비용 절감은 무조건 더 작은 모델로 바꾸는 것이 아니라, 실패 루프와 불필요한 도구 왕복을 찾아내는 데서 시작한다.
흐름 2. 파일·스킬 API가 실험 경계에서 통합 경계로 이동한다
무엇이 확인됐나
Anthropic TypeScript SDK 0.122.0은 beta Files/Skills 네임스페이스가 GA shapes를 사용하며 날짜가 붙은 beta header pin을 제거한다고 밝혔다. Python SDK 1.2.0도 같은 전환을 명시했고, Bedrock에서는 바이너리 파일 업로드가 작동하도록 raw request bytes 서명 문제를 수정했다. 이는 파일과 스킬을 사용하는 에이전트가 언어 SDK·클라우드 경계에서 겪을 수 있는 통합 마찰을 줄이는 변경이다.
왜 중요한가: 파일·스킬은 모델의 ‘답변 품질’뿐 아니라 데이터 경로와 권한 경계를 바꾼다. 예를 들어 문서 검색, 사내 지식 접근, 첨부파일 처리, 전문 도구 실행이 한 작업 안에 연결되면 실패의 원인은 프롬프트가 아니라 파일 전송, MIME 처리, 버전 고정, 권한 만료일 수 있다.
적용 시사점: GA 전환은 자동 업그레이드 신호가 아니라 계약 테스트 신호다. 운영 전에는 작은 샌드박스에서 (1) 파일 업로드·다운로드의 바이트 동일성, (2) 스킬 호출의 입력·출력 스키마, (3) 타임아웃과 취소 처리, (4) 감사 로그의 민감정보 마스킹을 확인한다. 특히 고객 파일은 개발용 버킷·운영용 버킷과 자격증명을 분리해 재현 가능한 테스트 데이터를 사용해야 한다.
흐름 3. MCP·다중 서버 연결은 편의 기능이 아니라 호환성 테스트 대상이다
무엇이 확인됐나
LangChain 1.4.0a1은 MCP 변환이 처리하지 못했던 content type의 이름을 명시하고, FastMCP 유틸리티를 통한 테스트, 다중 서버 환경에서 서로 다른 MCP 프로토콜 시대를 다루는 테스트를 릴리스 본문에 기록했다. 이는 공개된 알파 릴리스이며, 최신 안정 npm 태그와 같다고 볼 수 없다.
왜 중요한가: MCP 같은 도구 연결 계층은 에이전트가 캘린더, 저장소, 브라우저, 배포 시스템, 사내 API에 닿게 한다. 서버가 여러 개가 되면 모델의 추론보다 도구 설명의 충돌, 콘텐츠 블록 변환, 프로토콜 버전, 취소·재시도 정책이 사용자 경험과 장애 범위를 좌우할 수 있다.
적용 시사점: 사전 릴리스는 기능 탐색용 격리 환경에서만 평가하고, 운영에서는 고정된 의존성 잠금 파일과 호환성 매트릭스를 유지한다. 최소한 ‘클라이언트 버전 × MCP 서버 버전 × 도구 스키마’ 조합별로 연결, 읽기, 쓰기, 취소, 오류 응답을 자동 시험하자. 도구 설명을 신뢰할 수 없는 외부 텍스트에서 자동 생성하지 말고, 허용 목록과 JSON 스키마 검증을 둬야 한다.
흐름 4. 멀티모달 개발 도구의 병목은 파일 파이프라인으로 내려온다
무엇이 확인됐나
Google Gen AI JavaScript 2.19.0은 AudioTranscriptionConfigMode, 환경 파일 지원과 파일 다운로드 helper, JPEG 2000 MIME enum, Node tokenizer platform의 모델 파싱 성능 개선을 포함한다. 릴리스 노트의 표현대로라면 Buffer를 유지해 모델 파싱을 약 2배 빠르게 했다는 성능 개선도 있다. 이는 특정 애플리케이션의 실제 처리량을 보장하는 수치가 아니라 SDK 내부 변경에 대한 설명이다.
왜 중요한가: 음성·문서·이미지 입력을 쓰는 에이전트는 대화 API만 호출하지 않는다. 업로드, MIME 판별, 임시 파일 보관, 다운로드, 전사 결과, 후속 도구 호출을 이어 붙인다. 입력 파이프라인이 불명확하면 모델 품질 이슈처럼 보이는 데이터 누락·지연·보안 문제가 발생한다.
적용 시사점: 파일을 받는 작업은 콘텐츠 해시, 크기 제한, MIME allowlist, 보관 기간, 삭제 이벤트를 기본 메타데이터로 만든다. 성능 개선 릴리스는 벤치마크 전에는 가설일 뿐이다. 실제 대표 파일셋으로 p50/p95 지연, 메모리, 실패율, 재시도 비용을 전후 비교하고 롤백 가능한 점진 배포를 선택한다.
흐름 5. 보안의 핵심 질문은 ‘모델이 틀렸나’에서 ‘무엇을 실행할 권한이 있나’로
이번 기간에는 주요 기술 기업과 보안 관계자들이 AI 기반 사이버 위협에 대한 대응을 촉구했다는 보도도 나왔다. BBC의 8월 27일 보도는 Google·Microsoft·OpenAI 등을 포함한 100여 개 기업의 방어 강화 촉구를 전했다. 이는 개별 SDK 릴리스와 직접 같은 사건은 아니지만, 에이전트에 파일·스킬·MCP·외부 도구가 붙는 흐름과 함께 읽어야 할 운영 맥락이다.
확인된 사실과 해석의 구분: 공동 경고가 특정 제품의 취약점을 입증하는 것은 아니다. 다만 외부 지시문, 웹 콘텐츠, 첨부파일이 도구 호출을 유도할 수 있는 에이전트에서는 프롬프트 인젝션을 단순한 모델 답변 오류가 아니라 위임된 권한의 오용 위험으로 봐야 한다는 해석을 뒷받침한다.
- 되돌릴 수 없는 작업(DNS 변경, 배포, 삭제, 송금, 권한 부여)은 에이전트가 제안만 하고 사람이 명시적으로 승인한다.
- 읽기 도구와 쓰기 도구를 분리하고, 쓰기 토큰에는 작업·환경·시간 범위를 제한한다.
- 도구 호출 전후의 입력 원문, 정책 판정, 승인자, 결과를 보존하되 비밀값과 개인정보는 마스킹한다.
- 외부 문서의 지시문은 데이터로 취급하고, 시스템 지시·도구 설명·승인 UI와 같은 권한을 주지 않는다.
개발자 체크리스트: 이번 주에 할 두 가지
- 운영 계측을 먼저 연결한다. 한 개의 실제 에이전트 경로를 골라 모델 호출, tool call, 재시도, 지연, 토큰/usage, 승인 단계를 상관 ID로 묶는다. 1주일 뒤 가장 비용이 큰 단계와 가장 잦은 실패 단계를 수치로 확인한다.
- 권한 경계를 시험한다. 스테이징 MCP/Skills 환경에서 악의적 지시문이 포함된 문서와 만료된 자격증명, 거절된 승인, 중단된 스트림을 넣어 본다. 기대 결과는 ‘작업이 완수됨’이 아니라 ‘권한 밖 동작이 실행되지 않고 이유가 기록됨’이다.
자주 묻는 질문 (FAQ)
Q. LangChain 1.4.0a1을 바로 운영에 올려도 되나?
A. 아니다. 릴리스 태그가 alpha이므로 새 MCP 변환·호환성 변경을 확인하는 사전 검증 대상으로 다루는 편이 안전하다. 안정 버전 고정, 격리된 테스트, 롤백 계획이 먼저다.
Q. compute_units가 생겼으니 토큰 지표는 버려도 되나?
A. 아니다. 릴리스는 usage에 새 필드를 추가했다고만 밝힌다. 토큰, 요청 수, 지연, 도구 호출, 재시도와 함께 보고 실제 서비스의 비용 모델과 어떤 관계인지 검증해야 한다.
Q. Files/Skills가 GA 형태가 되면 보안 검토가 줄어드나?
A. 아니다. 인터페이스 안정화와 권한 안전성은 다른 문제다. 파일 보관·전송, 외부 도구 권한, 감사 로그, 사람 승인 절차는 계속 별도로 검토해야 한다.
주요 출처
- OpenAI Node SDK v7.8.0 release notes — compute_units·audit log events
- Anthropic TypeScript SDK 0.122.0 release notes — Files/Skills GA shapes
- LangChain 1.4.0a1 release notes — MCP conversion and multi-server tests (alpha)
- Google Gen AI JS 2.19.0 release notes — transcription/file/performance changes
- BBC: technology companies call for stronger cyber defences — AI cyber-risk context
리포트 기준 시각: 2026-08-28 KST. 제품의 세부 가용성·가격·호환성은 배포 전에 각 공식 문서와 실제 환경에서 재확인해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.