

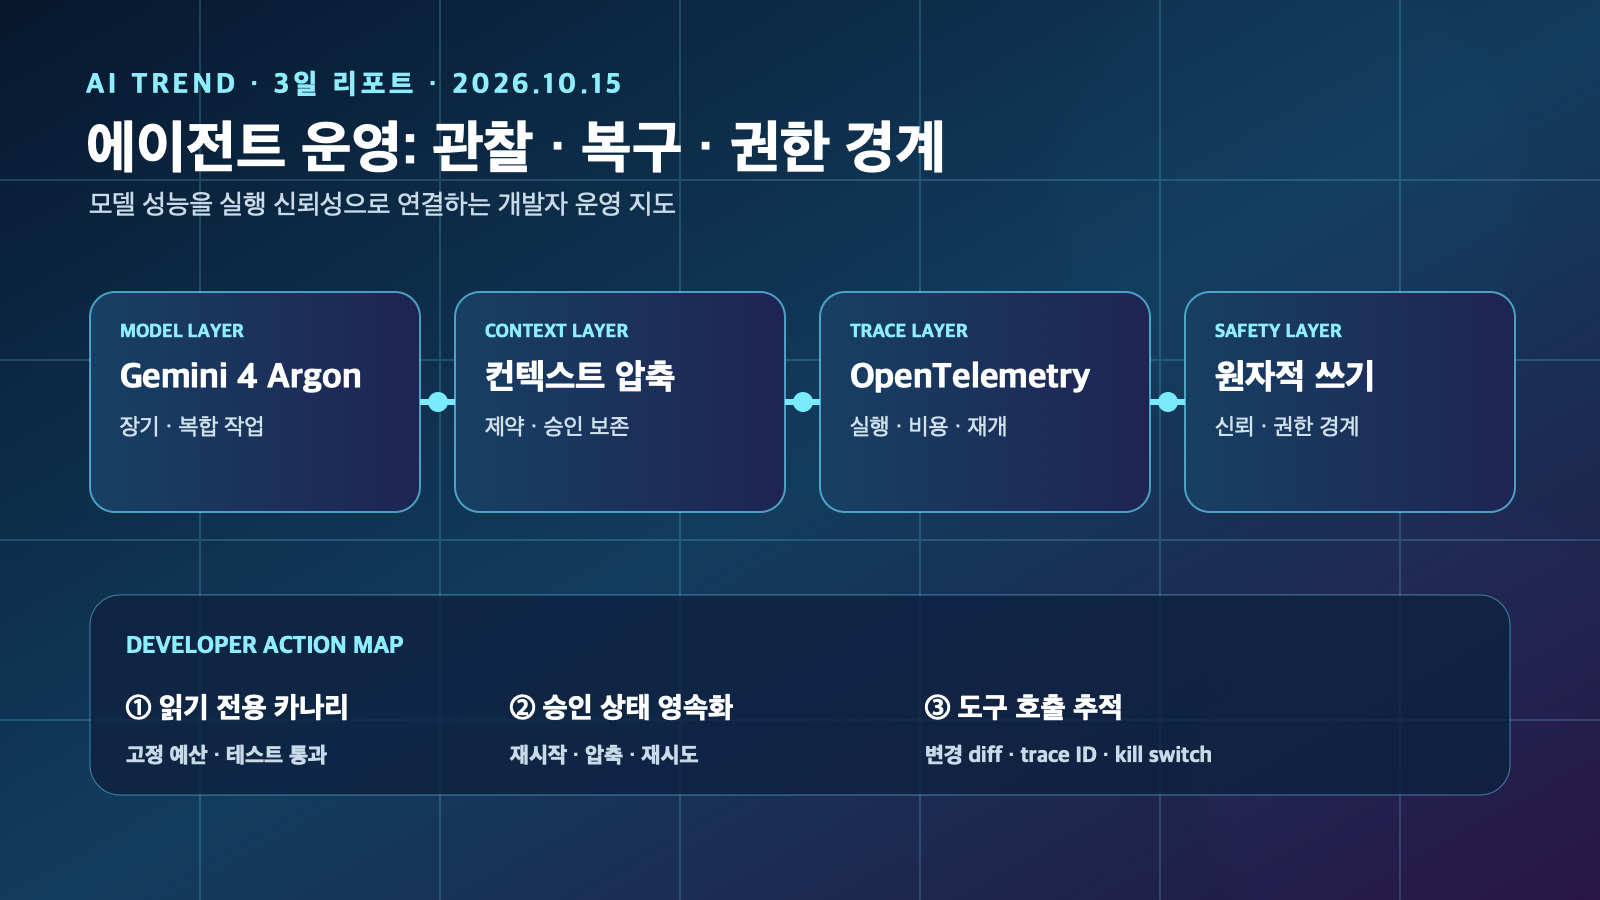
요약: 2026년 10월 12일~15일(KST) AI/LLM·AI Agent·개발자 도구의 핵심 흐름은 더 긴 작업을 수행하는 모델의 공개와 함께, 컨텍스트 압축·도구 실행·승인·복구·관측성을 하나의 운영 단위로 다루기 시작한 점이다. 이번 3일 리포트는 모델 교체보다 먼저 실행 경계를 설계해야 하는 이유를 정리한다.
3일 결론
핵심 답변: 장기 작업을 수행하는 AI 에이전트는 “더 좋은 모델을 붙이는 일”만으로 신뢰할 수 없다. 최근 공개·릴리스된 변화는 긴 대화의 압축, 도구 호출의 원자성, 헤드리스 실행의 신뢰 경계, 그리고 OpenTelemetry 기반 추적을 보강한다. 개발팀은 새 모델을 기본값으로 교체하기보다 읽기 전용 카나리 → 승인 가능한 변경 → 재시작·재시도 검증 → 관측성 확인 순서로 도입해야 한다.
- 확인된 사실: Google은 10월 13일 Gemini 4 Argon을 개발자가 사용할 수 있도록 공개했다.
- 확인된 사실: Claude Code v2.1.299는 유휴 컨텍스트 압축과 장기 세션 관리 기능을, v2.1.300은 OpenTelemetry GenAI 속성·캐시 수명별 계측·에이전트 전사 보기 등을 추가했다.
- 확인된 사실: Gemini CLI v0.64.0은 파일 도구 작업 직렬화와 원자적 쓰기, 헤드리스 폴더 신뢰 상태, 상태 복구 관련 변경을 포함한다.
- 해석: 에이전트 경쟁력은 모델의 단발 응답보다 실행 상태를 잃지 않고 통제·복구·감사할 수 있는 운영 설계에서 갈린다.
흐름 1: 장기·복합 업무용 모델은 호출보다 운영 설계를 요구한다
Gemini 4 Argon의 개발자 공개
Google은 10월 13일 Gemini 4 Argon을 개발자에게 제공한다고 발표했다. 공식 발표는 복잡한 문제 해결과 개발자 작업을 주요 사용 맥락으로 제시한다. 이는 단순 질의응답보다 여러 단계의 계획·도구 호출·검증이 이어지는 업무에서 모델을 평가하려는 흐름과 맞닿아 있다.
시사점: 모델이 더 긴 작업을 맡을수록 실패 지점도 길어진다. 팀은 정확도만 비교하지 말고 계획 생성, 코드 변경 제안, 테스트 실행, 사람 승인, 중단 뒤 재개까지 각각의 성공률과 비용을 측정해야 한다. 모델 교체 자체는 기능 변경이지만, 그 모델에 권한을 주는 일은 운영 변경이다.
흐름 2: 컨텍스트와 승인 상태는 에이전트 런타임의 데이터가 된다
Claude Code v2.1.299: 긴 세션의 압축을 명시적 운영 기능으로
Claude Code v2.1.299는 200K 토큰 이상 대화가 일정 시간 유휴 상태일 때 프롬프트 캐시 만료 전에 압축하는 idle compaction과 관련 설정을 추가했다. 또한 파일 멘션의 내용 대신 경로만 전달하도록 제어하는 환경 변수도 포함했다.
시사점: 컨텍스트 압축은 비용 절감 장치에 그치지 않는다. 요약 뒤에도 시스템 제약, 승인 대기, 변경 금지 경로, 사용자 요구사항이 보존돼야 한다. 에이전트가 긴 작업을 재개한다면 “무엇을 요약했는가”보다 “무엇을 절대 잃지 않았는가”를 테스트해야 한다.
Claude Code v2.1.300: 추적 가능한 에이전트 실행으로 이동
Claude Code v2.1.300은 OpenTelemetry의 GenAI 의미 체계 속성, 캐시 쓰기의 수명별 토큰 지표, 특정 에이전트의 전사를 주 화면에서 보는 UI 기능을 추가했다. 릴리스에는 세션 재개·도구 검색·MCP 연결·백그라운드 작업과 관련한 다수의 안정성 수정도 포함된다.
시사점: 운영팀은 모델의 최종 답변만 보관해서는 원인을 찾기 어렵다. 최소한 실행 ID, 모델·프롬프트 버전, 도구 이름과 입력 요약, 승인 이벤트, 비용·캐시 지표, 종료 상태를 묶어야 한다. 관측 데이터가 있어야 장애가 모델 문제인지 도구 계약 문제인지, 권한 차단인지 구분할 수 있다.
흐름 3: 파일·세션·신뢰 경계의 내구성이 에이전트 안전성의 기본값이 된다
Gemini CLI v0.64.0의 실행 안정성 보강
Gemini CLI v0.64.0은 파일 도구 작업의 직렬화와 원자적 쓰기, 헤드리스 모드로 전달되는 폴더 신뢰 상태, 상태의 원자적 저장과 손상 시 백업 복구, 세션 처리 개선을 포함한다. 사용자 인터페이스 개선으로 보일 수 있지만, 에이전트가 파일과 세션을 다루는 자동화에서는 데이터 손상과 권한 오판을 줄이는 기반이다.
시사점: 에이전트가 코드를 수정하거나 배포 설정을 바꾸는 경우, “도구 호출 성공”보다 중간 실패에서 저장소와 상태가 일관되는지가 중요하다. 쓰기는 원자적으로 처리하고, 외부 API·배포 요청에는 idempotency 키를 두며, 승인 전에는 읽기 전용 또는 변경 제안 모드로 제한해야 한다.
이번 3일에 확인한 핵심 이슈 5가지
- Gemini 4 Argon의 개발자 접근 공개: 복합 개발·지식 작업에서 장기 실행 평가가 필요하다.
- Claude Code v2.1.299의 idle compaction: 장기 대화는 압축 후에도 제약과 승인 상태를 보존해야 한다.
- Claude Code v2.1.300의 OpenTelemetry 계측: 에이전트 실행은 관측 가능한 런타임으로 관리할 수 있어야 한다.
- Claude Code의 세션·MCP·백그라운드 작업 안정화: 재개와 연결 실패가 실제 운영 품질에 직접 영향을 준다.
- Gemini CLI v0.64.0의 원자적 파일 처리·신뢰 상태: 자동화 권한은 더 넓게가 아니라 더 안전하게 확장해야 한다.
개발자 액션: 이번 주에 적용할 5가지
- 새 모델 카나리: 실제 저장소의 복제본에서 읽기 전용 분석, 변경 제안, 테스트 실행을 분리하고 각 단계에 도구·토큰 예산을 고정한다.
- 승인 내구성 시험: 승인 요청 직후 워커 재시작, 컨텍스트 압축, 네트워크 재시도를 강제로 발생시켜 승인 ID와 입력 스냅샷이 남는지 확인한다.
- 관측성 최소 계약: trace ID, 세션 ID, 도구 호출, 정책 결정, 변경 diff, 비용, 재개 지점을 한 실행 레코드로 연결한다.
- 도구 쓰기 보호: 파일 수정·배포·외부 전송은 원자적 처리와 idempotency 키를 사용하고, 파괴적 작업은 사람 승인을 분리한다.
- 신뢰 경계 점검: 헤드리스 작업 디렉터리, MCP 서버, 네트워크 egress, 비밀 접근 권한을 작업별 최소 권한으로 다시 검토한다.
빠른 Q&A / 체크리스트
Q. 새 모델을 코딩 에이전트의 기본값으로 바로 바꿔도 될까?
A. 공개 접근성은 확인됐지만, 팀의 저장소·도구·권한·비용 한도에서의 신뢰성은 별도 검증이 필요하다. 먼저 읽기 전용 분석과 제한된 변경 제안 카나리를 비교하고, 사람 승인 뒤 테스트가 통과한 변경만 적용한다.
Q. 컨텍스트 압축을 켜면 장기 작업 비용만 줄어드는가?
A. 아니다. 압축은 세션 상태를 바꾸는 동작이다. 보안 제약, 승인 대기, 작업 목적, 변경 금지 목록이 압축 전후 동일한지 회귀 테스트로 확인해야 한다.
체크리스트
- 고위험 도구 호출에 승인자·만료 시간·입력 스냅샷이 있는가?
- 세션 압축과 재시작 후에도 정책과 승인 상태가 남는가?
- 도구 호출 실패가 구조화된 오류와 재시도 정책으로 기록되는가?
- 파일 쓰기와 외부 요청이 원자적·중복 안전하게 설계됐는가?
- 에이전트 실행의 비용·도구·변경·재개를 trace로 추적할 수 있는가?
출처
- Google: Gemini 4 Argon 개발자 발표
- Anthropic: Claude Code v2.1.299 release notes
- Anthropic: Claude Code v2.1.300 release notes
- Google: Gemini CLI v0.64.0 release notes
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.