

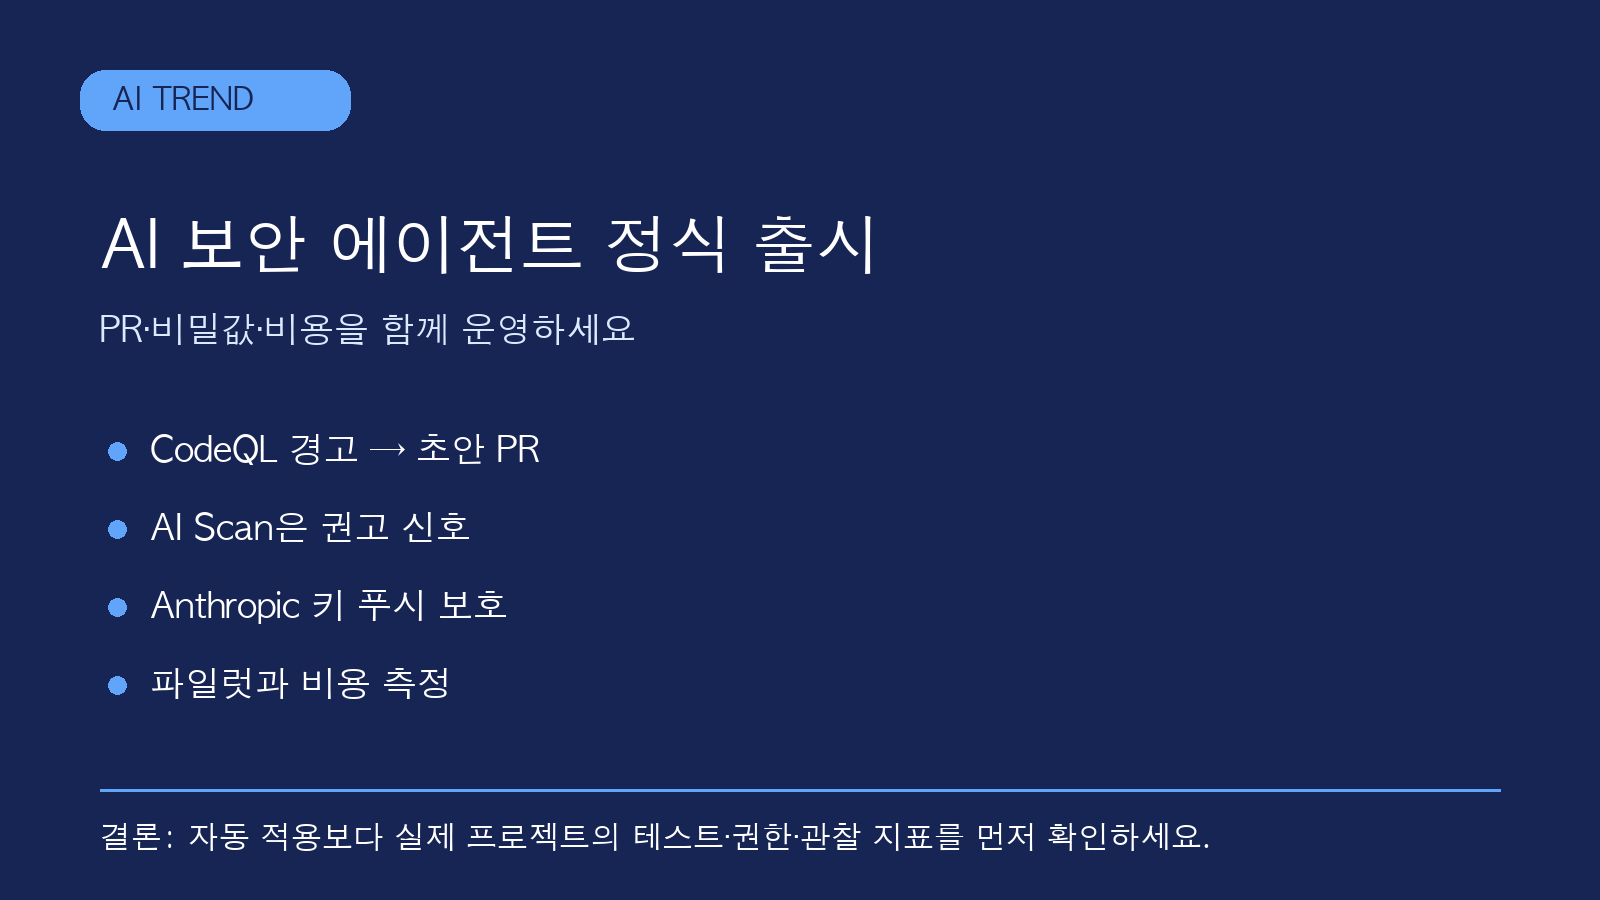
핵심 답변: 이번 주 AI 개발 도입에서 새로 확인할 것은 “에이전트가 고친다”는 문구가 아니라, 그 에이전트가 어떤 경고를 대상으로 어떤 권한으로 PR을 만들고 얼마를 쓰는가입니다. GitHub는 10월 15일 코드 스캐닝 경고를 Copilot에게 배정해 수정 PR을 만드는 agentic autofix와 PR용 AI Scan을 정식 출시했습니다. 10월 7일에는 문맥을 읽어 형식이 일정하지 않은 비밀값도 찾는 새 탐지 모델과, 향후 과금되는 푸시 차단·보안 리뷰 계획을 공개했습니다.
팀에 AI 코딩 도구가 이미 들어와 있다면 이 변화는 단순한 기능 추가가 아닙니다. 보안 경고가 이슈 목록에서 끝나지 않고 저장소 탐색, 수정 제안, CodeQL 재실행, 초안 PR이라는 개발 흐름으로 들어옵니다. 반대로 AI Scan 결과는 병합을 막지 않는 권고이고, fork나 Dependabot PR에는 실행되지 않습니다. 자동화가 늘었다고 기존 리뷰·테스트·권한 설계를 줄여도 된다는 뜻은 아닙니다.
그래서 오늘 할 일은 전체 조직에 켜는 것이 아니라, 한두 개 저장소에서 경고 유형·비용·리뷰 시간을 측정하는 것입니다. 특히 AI 에이전트가 만든 변경은 사람이 만든 PR과 같은 기준으로 테스트하고, 비밀값·배포 권한은 여전히 별도 경계로 남겨야 합니다.
무슨 일이 있었나
GitHub는 2026년 10월 15일 agentic autofix의 일반 공개를 발표했습니다. 기본 브랜치의 코드 스캐닝 경고를 Copilot에 배정하면 관련 파일을 살펴보고 수정안을 만들며, CodeQL을 다시 실행해 경고가 닫히는지 검증한 뒤 리뷰용 초안 PR을 엽니다. 한 PR에서 최대 25개 경고를 함께 처리할 수도 있습니다. 사용 대상은 GitHub Enterprise Cloud의 Code Security 또는 GitHub Advanced Security 고객이며, 엔터프라이즈 정책과 결제 수단 설정이 먼저 필요합니다.
같은 날 공개된 PR용 AI Scan은 CodeQL이 다루지 않는 PHP, Shell/Bash, Terraform HCL, Dockerfile 같은 언어·설정 파일의 PR 변경을 보완합니다. 결과는 Conversation과 Files changed에 AI 표시로 나타나고 수정 제안도 받을 수 있습니다. 다만 이 결과는 권고이며 코드 스캐닝 체크 실패나 ruleset 병합 차단으로 연결되지 않습니다. 공개 저장소는 사용할 수 있지만 비공개·내부 저장소는 해당 보안 제품 라이선스가 필요합니다.
비밀값 쪽도 변화가 있습니다. GitHub는 10월 7일 새 AI 비밀 탐지 모델을 발표했습니다. 코드 주변 문맥을 읽어 정형 토큰이 아닌 비밀번호 후보까지 찾는 모델이며, 기존 AI-detected Password alert 고객은 자동으로 새 모델을 받습니다. AI 기반 푸시 차단과 Copilot /security-review의 비밀 탐지는 아직 opt-in 미리보기 또는 예정 상태이고 AI Credits를 소비합니다. 10월 13일부터 Anthropic 서비스·사용자 API 키는 기본 푸시 보호 탐지기에 추가되어, secret scanning이 켜진 저장소에서는 커밋이 차단될 수 있습니다.
왜 중요한가
AI 보안 기능을 모델 성능 경쟁으로 보면 적용 판단이 흐려집니다. 실제 운영 관점에서는 경고가 PR이 되면서 권한, 비용, 검토 대기열이 한 번에 바뀝니다. agentic autofix는 스스로 병합하지 않고 초안 PR을 만들지만, 저장소를 넓게 읽고 수정안을 여러 번 시도합니다. 따라서 보안 담당자는 “경고를 줄였는가”뿐 아니라 “수정 PR이 테스트를 통과했는가, 사람이 되돌린 비율은 얼마인가”를 봐야 합니다.
또한 AI Scan은 CodeQL의 대체제가 아닙니다. 정적 분석 규칙이 강한 영역은 CodeQL과 기존 비밀 스캔이 계속 기준선입니다. AI Scan은 PR 단위의 추가 신호로 취급해야 합니다. 예를 들어 server/api/admin/export.get.ts에 새 셸 호출을 넣는 PR에서 AI Scan이 위험한 인자 조합을 알려줄 수 있지만, 그 결과만으로 merge를 막을 수는 없습니다. 규칙 기반 차단, 단위·통합 테스트, 사람 리뷰를 함께 통과하는 흐름이 필요합니다.
에이전트 수정 PR: “닫힌 경고”와 “안전한 변경”은 다릅니다
agentic autofix는 관련 파일을 탐색하고 CodeQL을 재실행한다는 점에서 단순 코드 제안보다 한 단계 더 나아갑니다. 그러나 CodeQL 경고가 사라졌다는 사실이 서비스 동작 보존까지 보장하지는 않습니다. 인증 미들웨어를 고치다가 middleware/auth.ts의 예외 경로가 달라지거나, 입력 검증을 추가하면서 API 호환성이 깨질 수 있습니다.
첫 적용에서는 자동 수정 PR의 필수 체크를 늘리기보다, 기존 CI를 반드시 통과하게 하고 리뷰 템플릿에 “경고 ID·변경 파일·재현 테스트·권한 영향” 네 항목을 넣는 편이 좋습니다. 초안 PR이 열렸을 때 변경 전후의 CodeQL 결과와 pnpm test, API 계약 테스트를 확인하십시오. 수정이 데이터베이스 쿼리나 권한 판정에 닿으면 담당 팀의 승인도 요구해야 합니다.
AI Scan: PR 신호를 병합 정책으로 바꾸기 전에 오탐을 측정합니다
AI Scan은 CodeQL이 현재 포괄하지 않는 파일 형식과 언어를 겨냥합니다. Dockerfile의 위험한 다운로드, Terraform의 과도한 공개 범위, 셸 스크립트의 인자 전달처럼 리뷰에서 놓치기 쉬운 부분에는 유용할 수 있습니다. 하지만 GitHub 공식 발표대로 이 경고는 advisory입니다. fork PR과 Dependabot PR에는 실행되지 않는 범위도 있으므로, “모든 PR이 스캔된다”는 전제로 SLA를 설계하면 안 됩니다.
한 저장소에서 2주 정도 AI Scan 결과를 라벨로 모아 실제 취약점, 안전한 오탐, 애매한 설계 문제로 분류해 보십시오. 그 뒤에야 위험도가 높은 경로, 예를 들면 infra/나 scripts/release.sh에만 추가 리뷰어를 붙일지 판단할 수 있습니다. AI Scan 발견을 곧바로 ruleset 차단 조건으로 흉내 내기보다, 먼저 사람이 판단 가능한 신호인지 확인하는 단계가 필요합니다.
비밀 탐지: .env를 보지 않는 구조가 먼저입니다
문맥 기반 탐지는 규칙형 탐지에서 빠질 수 있는 비밀번호를 잡는 데 도움이 됩니다. 그러나 탐지기가 있다는 이유로 저장소에 비밀값을 두는 관행을 허용하면 안 됩니다. .env는 gitignore에 두고, CI는 OIDC나 플랫폼의 secret store에서 짧은 수명의 자격 증명을 주입하는 방식이 우선입니다. Anthropic 키처럼 기본 푸시 보호 대상이 늘면, 오래된 예제 파일이나 로컬 테스트 스크립트가 푸시 단계에서 멈출 수 있습니다.
차단을 만났을 때 개발자가 무심코 우회하지 않도록 절차를 정해두십시오. 먼저 키를 폐기·재발급하고, 커밋 이력에 들어갔는지 확인하며, 예제에는 가짜 값만 남깁니다. 공개 저장소에서 partner secret이 발견되면 제공자에게 통지될 수 있다는 GitHub의 설명도 팀에 알려둘 만합니다. 탐지 결과에는 민감한 원문을 티켓이나 채팅에 복사하지 않는 원칙이 필요합니다.
권한과 비용: 켜는 사람과 쓰는 사람이 달라질 수 있습니다
agentic autofix는 엔터프라이즈 정책, 조직·저장소 설정, Copilot 결제 수단을 모두 요구합니다. AI Scan과 agentic autofix는 Code Security AI Credits를 소비하고, 후자는 GitHub Actions minutes도 사용합니다. 새 비밀 탐지의 opt-in 기능 역시 크레딧과 별도 SKU 예산에 연결됩니다. 예산 알림만으로 사용이 멈추지는 않는다는 공식 안내도 중요합니다.
따라서 보안팀이 일괄 활성화하기보다, 플랫폼 팀이 예산 상한과 알림을 먼저 설정하고 저장소 관리자가 제한된 파일럿을 여는 순서가 안전합니다. 월별 비용, 생성된 PR 수, 머지율, 되돌림, 평균 리뷰 시간을 대시보드에 함께 기록하면 “AI가 시간을 절약한다”는 주장을 팀 데이터로 검증할 수 있습니다.
개발자 실행 계획
- 범위를 고릅니다. 기본 브랜치에 CodeQL이 이미 안정적으로 도는 비핵심 저장소 하나를 파일럿으로 지정합니다.
- 권한을 확인합니다. 엔터프라이즈의 Agentic autofix 정책, 저장소 Code Security 설정, Copilot 결제·AI Credit 예산을 분리해 점검합니다.
- PR 템플릿을 보강합니다. 자동 수정 PR에 경고 링크, 변경 이유, 재실행한 검사, 수동 테스트 결과를 남기게 합니다.
- CI를 기준선으로 둡니다.
pnpm lint, 단위 테스트, API 계약 테스트와 배포 전 보안 검사를 우회하지 못하게 합니다. - AI Scan을 관찰합니다. 2주간 true positive·오탐·미판정 비율과 대상 PR 수를 기록하고, fork/Dependabot 제외 범위를 문서화합니다.
- 비밀값 경로를 정리합니다.
.env.example에는 가짜 값만 남기고, 키 노출 대응의 폐기·재발급·이력 정리 절차를 리허설합니다. - 비용과 결과를 함께 봅니다. AI Credit, Actions minutes, 생성 PR, 머지·롤백률을 같은 기간으로 비교합니다.
리스크와 한계
AI Scan은 병합 차단 도구가 아니며, 모든 PR을 다루지 않습니다. agentic autofix도 기본 브랜치의 코드 스캐닝 경고만 대상으로 합니다. 자동 수정 PR이 CodeQL을 통과해도 성능 저하, 비즈니스 규칙 변화, 접근 제어 누락까지 검증해 주지는 않습니다. 따라서 보호된 브랜치, 필수 리뷰, CI 체크를 해제하는 것은 롤백 조건이 아니라 피해야 할 설계입니다.
비용도 사전 검증 항목입니다. 미리보기 기능의 과금 시작 시점과 사용량은 조직의 opt-in·정책에 따라 달라질 수 있습니다. 예산 상한을 설정하지 않은 상태에서 대량 경고를 한 번에 배정하지 말고, 1~5건으로 시작해 실제 소모량을 확인하십시오. 오탐이 많거나 사람이 되돌리는 수정이 반복되면 기능을 끄고 규칙·테스트 품질을 먼저 손보는 것이 맞습니다.
FAQ
GitHub agentic autofix가 만든 PR은 자동으로 병합되나요?
아닙니다. 공식 발표 기준으로 Copilot은 검증 내용을 포함한 초안 PR을 열고, 팀이 검토·수정·병합을 결정합니다. 보호 브랜치와 기존 승인 규칙을 그대로 유지해야 합니다.
AI Scan으로 CodeQL을 대체할 수 있나요?
아닙니다. AI Scan은 CodeQL이 다루지 않는 일부 언어·프레임워크를 보완하는 PR 단위 경고이며 권고 결과입니다. CodeQL, secret scanning, 테스트, 사람 리뷰를 함께 운영해야 합니다.
Anthropic API 키가 푸시에서 막히면 무엇을 해야 하나요?
우회부터 하지 말고 해당 키를 폐기·재발급하고, 코드와 이력에서 제거한 뒤 secret store로 옮기십시오. 예제 파일에는 실제 키가 아닌 명확한 placeholder만 둡니다.
출처 및 추가 읽기
- GitHub: Agentic autofix GA
- GitHub: AI Scan for pull requests GA
- GitHub: purpose-built model for leaked secret detection
- GitHub: Anthropic 키 푸시 보호 기본 적용
- GitHub Docs: code scanning autofix
- GitHub Docs: secret scanning
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.