

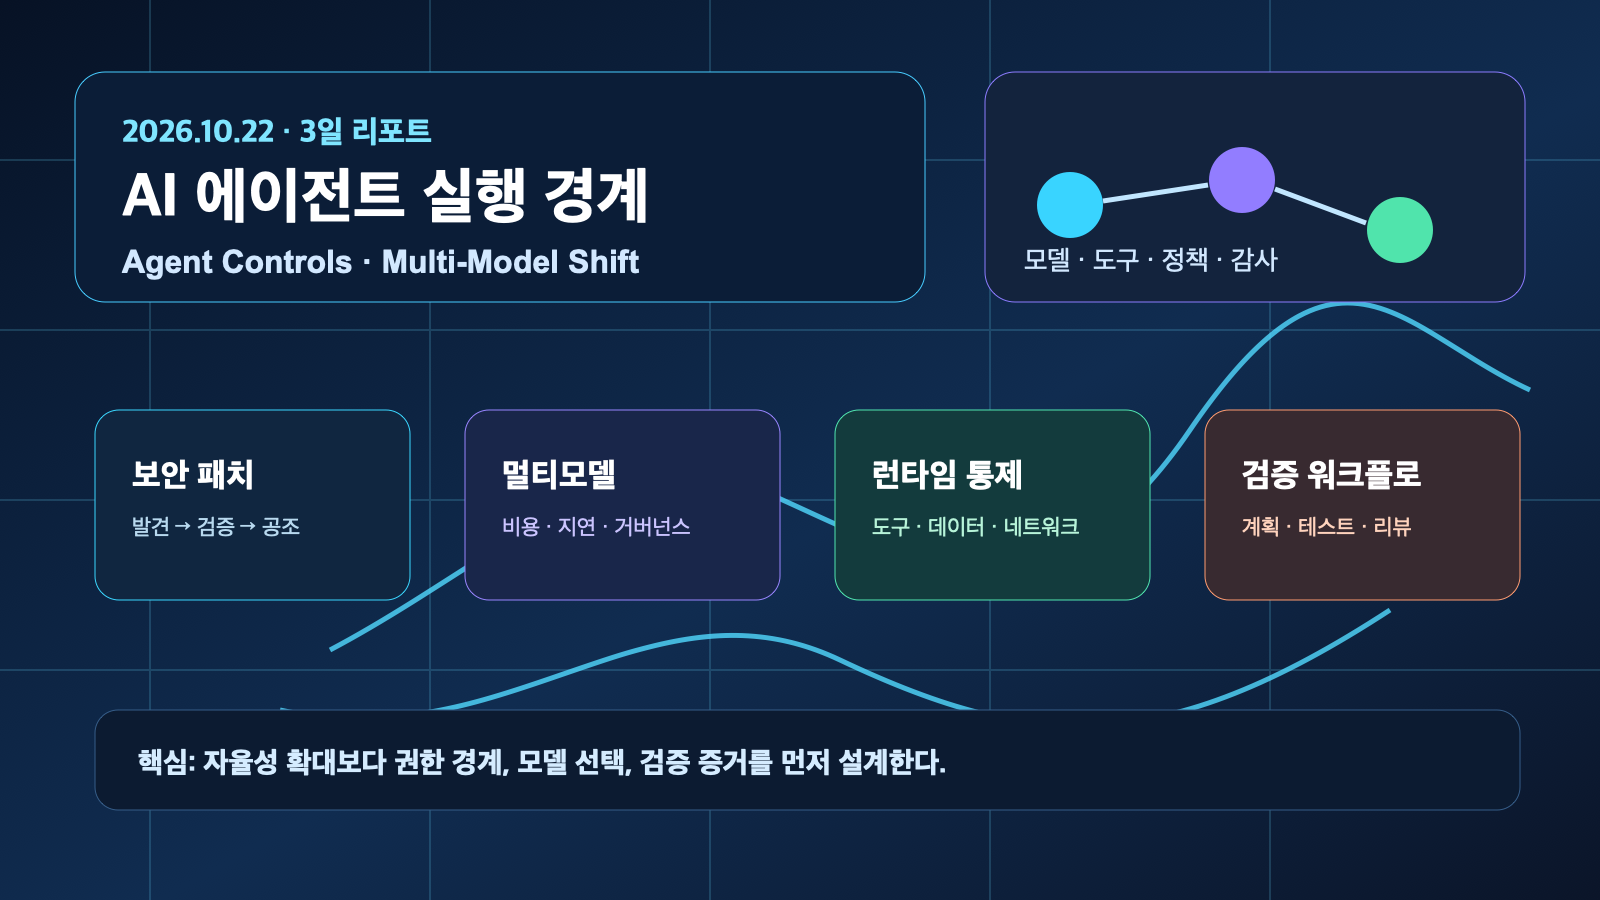
요약: 2026년 10월 19일~22일(KST)의 AI/LLM·AI 에이전트·개발자 도구 흐름은 에이전트 권한의 실행 경계, 멀티모델 운영, AI 지원 보안 대응, 검증 가능한 코딩 워크플로로 수렴했다. 이번 3일 리포트는 확인된 공식 발표를 바탕으로 개발팀이 무엇을 분리·통제·검증해야 하는지 정리한다.
핵심 답변: AI 에이전트 도입에서 먼저 고정할 것은 무엇인가?
답: 모델을 하나 더 붙이기 전에 도구·데이터·네트워크 권한, 모델 교체가 가능한 호출 계층, 테스트와 사람이 승인하는 배포 게이트를 설계해야 한다. 최근 발표들은 서로 다른 영역의 사례지만, 자율성이 커질수록 운영 통제와 검증 증거가 제품 기능의 일부가 된다는 같은 신호를 보낸다.
- 확인된 사실: OpenAI는 AI 지원 연구로 확인된 PHP 취약점에 대해 유지보수자·보안업체와 수정 및 공개 조율을 진행했다고 밝혔다.
- 확인된 사실: Google Cloud는 OpenAI 모델을 Model Garden의 선택형 사전공개로 제공하며 모델 선택·감사·데이터 경계를 함께 제시했다.
- 확인된 사실: NVIDIA는 에이전트와 호스트가 바꾸기 어려운 별도 하드웨어 신뢰 영역에서 런타임 행위를 관찰·정책 집행하는 구조를 소개했다.
- 실무 해석: 에이전트의 가치가 커질수록 최소 권한, 관찰 가능성, 철회 가능한 자격 증명, 사람의 검토가 기본 설계가 되어야 한다.
3일 결론: AI 에이전트는 ‘모델’이 아니라 통제 가능한 실행 시스템이 되고 있다
이번 72시간에서 반복 확인된 흐름은 세 가지다. 첫째, AI가 취약점 탐지와 수정 준비를 가속할수록 인간 검증과 공개 조율은 더 중요해진다. 둘째, 기업의 모델 전략은 단일 공급자 선택에서 워크로드별 모델 라우팅과 거버넌스로 이동한다. 셋째, 코딩 에이전트의 산출물은 대화가 아니라 계획·변경 diff·테스트·리뷰로 이어지는 검증 체인 안에서 다뤄져야 한다.
흐름 1. AI 보안은 ‘발견’에서 ‘패치 가능한 운영’으로 이동한다
사실과 근거
OpenAI는 10월 21일 Patch the Planet 협업에서 AI 지원 연구로 확인된 PHP의 중대 취약점 대응을 위해 유지보수자, 연구자, 보안 공급자와 수정·보호·공개 준비를 진행했다고 발표했다. OpenAI의 공식 공지는 탐지 결과를 즉시 공개한 것이 아니라 재현, 수정, 테스트, 공개 조율을 거쳤다고 설명한다.
시사점
AI 보안 도구의 평가지표를 ‘취약점 수’로만 두면 백로그만 커질 수 있다. 재현 가능한 증거, 소유자 지정, 패치 PR, 회귀 테스트, 배포 확인까지 도달한 비율을 함께 측정해야 한다. 에이전트가 만든 보안 이슈에는 신뢰도·영향 범위·수정 가능성에 따른 triage 기준을 두고, 자동 수정은 격리 브랜치와 테스트를 통과한 후보로 제한하는 편이 안전하다.
흐름 2. 멀티모델은 공급자 추가가 아니라 라우팅·감사·데이터 경계의 문제다
사실과 근거
Google Cloud는 10월 21일 Model Garden에 OpenAI 모델을 추가한다고 발표했다. Google Cloud 공식 발표에 따르면 일부 기업 고객 대상 private preview이며, 워크로드별 모델 선택, 통합 청구, 감사, ID 및 데이터 경계가 함께 언급된다. 따라서 이를 모든 팀이 즉시 사용할 수 있는 일반 가용 기능으로 전제해서는 안 된다.
시사점
모델을 교체 가능한 구조로 만들려면 프롬프트만 추상화해서는 부족하다. 호출 어댑터, 도구 호출 스키마, 안전 정책, 평가셋, 캐시, 비용·지연 로그, 장애 시 폴백을 분리해야 한다. 특히 에이전트 작업은 모델마다 tool calling·긴 컨텍스트·컴퓨터 사용 능력의 차이가 크므로, 대표 태스크의 성공률과 비용, 지연, 안전 위반률을 같은 기준으로 비교하는 회귀 평가가 필요하다.
흐름 3. 에이전트 런타임 보안은 ‘에이전트가 보고한 로그’를 넘어선다
사실과 근거
NVIDIA는 10월 21일 Sentry를 소개하며 에이전트와 호스트가 수정하기 어려운 별도 하드웨어 신뢰 영역에서 모델·도구·외부 서비스로 향하는 통신을 관찰하고 접근 정책을 집행하는 구조를 설명했다. NVIDIA Technical Blog는 네트워크 정책, 런타임 컨텍스트, 변경 탐지가 가능한 활동 기록을 결합한다고 밝힌다. 제품의 일반 가용성은 예정 단계이므로 즉시 도입 가능한 범용 표준으로 표현하는 것은 정확하지 않다.
시사점
모든 팀에 별도 하드웨어 계층이 필요한 것은 아니다. 하지만 원칙은 지금 적용할 수 있다. 에이전트에는 짧은 수명의 자격 증명, 허용 목록 기반 도구와 도메인, 작업별 권한, 별도 감사 로그, 긴급 중지 경로를 제공해야 한다. MCP나 사내 도구 서버도 ‘연결 가능’이 아니라 ‘어떤 입력과 데이터 범위에서 어떤 행동을 허용하는가’로 검토해야 한다.
흐름 4. 코딩 에이전트의 가치는 세션 보존보다 검증 체인을 보존할 때 커진다
사실과 근거
GitHub는 10월 19일 Copilot 앱 세션을 VS Code에서 이어서 열어 대화, 변경 diff, worktree를 유지한 채 코드 검토·수정·로컬 테스트를 할 수 있는 흐름을 설명했다. GitHub의 세션-IDE 연계 가이드는 동일 worktree에서 변경을 줄 단위로 검토하고 정상 검증 절차를 실행하도록 권한다. 이어 최근 Copilot 실무자 사례도 계획·테스트·리뷰와 사람이 결과를 책임지는 작업 방식을 강조했다.
시사점
에이전트를 ‘작업을 끝내는 도구’로 취급하면 완료 선언만 빨라진다. 반대로 계획, 추적 가능한 변경, 테스트 결과, 리뷰 질문, 배포 승인이라는 산출물을 남기게 하면 컨텍스트 전환 비용과 회귀 위험을 함께 줄일 수 있다. 프로젝트별 Skill이나 AGENTS.md에는 코딩 규칙뿐 아니라 테스트 명령, 금지 범위, 완료 증거를 기록하는 편이 효과적이다.
개발자 액션 체크리스트
- 권한: 에이전트별 도구·저장소·도메인 허용 목록과 작업별 최소 권한을 정의한다.
- 비밀: 장기 API 키를 프롬프트나 작업 디렉터리에 두지 않고, 짧은 수명의 위임 자격 증명과 비밀 스캔을 사용한다.
- 모델: 모델 공급자마다 같은 태스크를 통과해야 하는 평가셋, 비용 상한, 지연 목표, 폴백 규칙을 만든다.
- 검증: 에이전트가 만든 변경에는 테스트, lint/build, diff 검토, 사람이 승인하는 merge 게이트를 둔다.
- 감사: 누가 어떤 모델·도구·데이터에 접근했고 어떤 변경을 만들었는지 별도 로그로 남기며, 로그 자체의 변경 권한도 분리한다.
짧은 FAQ
Q. 멀티모델을 바로 도입해야 하나?
A. 아니다. 먼저 단일 모델에서도 호출 경계, 비용·지연 관측, 평가셋을 분리해 두면 이후 모델 추가가 안전해진다. 이번 Google Cloud 발표는 선택지를 넓힌 것이지, 모든 프로젝트의 즉시 전환 근거는 아니다.
Q. 에이전트 보안에서 가장 빠르게 할 수 있는 조치는?
A. 도구와 네트워크의 기본 거부, 작업별 최소 권한, 비밀 분리, 실행 로그 보존, 사람 승인 배포의 다섯 가지다. 하드웨어 격리는 고위험·고권한 환경에서 검토할 수 있는 다음 단계다.
Q. AI가 취약점을 발견하면 자동 패치·자동 배포해도 되는가?
A. 아니다. 공개 조율 사례의 핵심도 발견 뒤의 재현, 유지보수자 검토, 수정, 테스트, 공개 준비였다. 자동화는 triage와 패치 후보 생성까지 확장할 수 있지만 영향 분석과 배포 승인은 분리해야 한다.
확인된 출처
- OpenAI — Patch the Planet: global response coordination as agents uncover critical vulnerabilities (2026-10-21)
- Google Cloud — Google Cloud expands model choice and flexibility, bringing OpenAI models to customers (2026-10-21)
- NVIDIA — Inside NVIDIA Sentry: Secure AI Agents at Runtime (2026-10-21)
- GitHub — How to continue a GitHub Copilot app session in VS Code (2026-10-19)
- GitHub — How 3 Java Champions are using GitHub Copilot for increased productivity (2026-10-20)
전망: 확인된 사실과 구분할 점
위 발표만으로 특정 보안 아키텍처나 멀티모델 플랫폼이 모든 팀의 정답이라는 결론을 내릴 수는 없다. 다만 이번 3일의 발표를 종합하면 향후 AI 에이전트 경쟁력은 더 큰 자율성 자체보다 권한을 제한하면서도 업무를 완주시키는 설계, 모델을 교체해도 품질을 증명하는 평가, 사람이 빠르게 검토할 수 있는 변경 기록에서 갈릴 가능성이 높다. 이는 발표 내용에 근거한 실무적 해석이며, 각 조직은 데이터 민감도와 배포 위험에 맞춰 단계적으로 적용해야 한다.
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.