

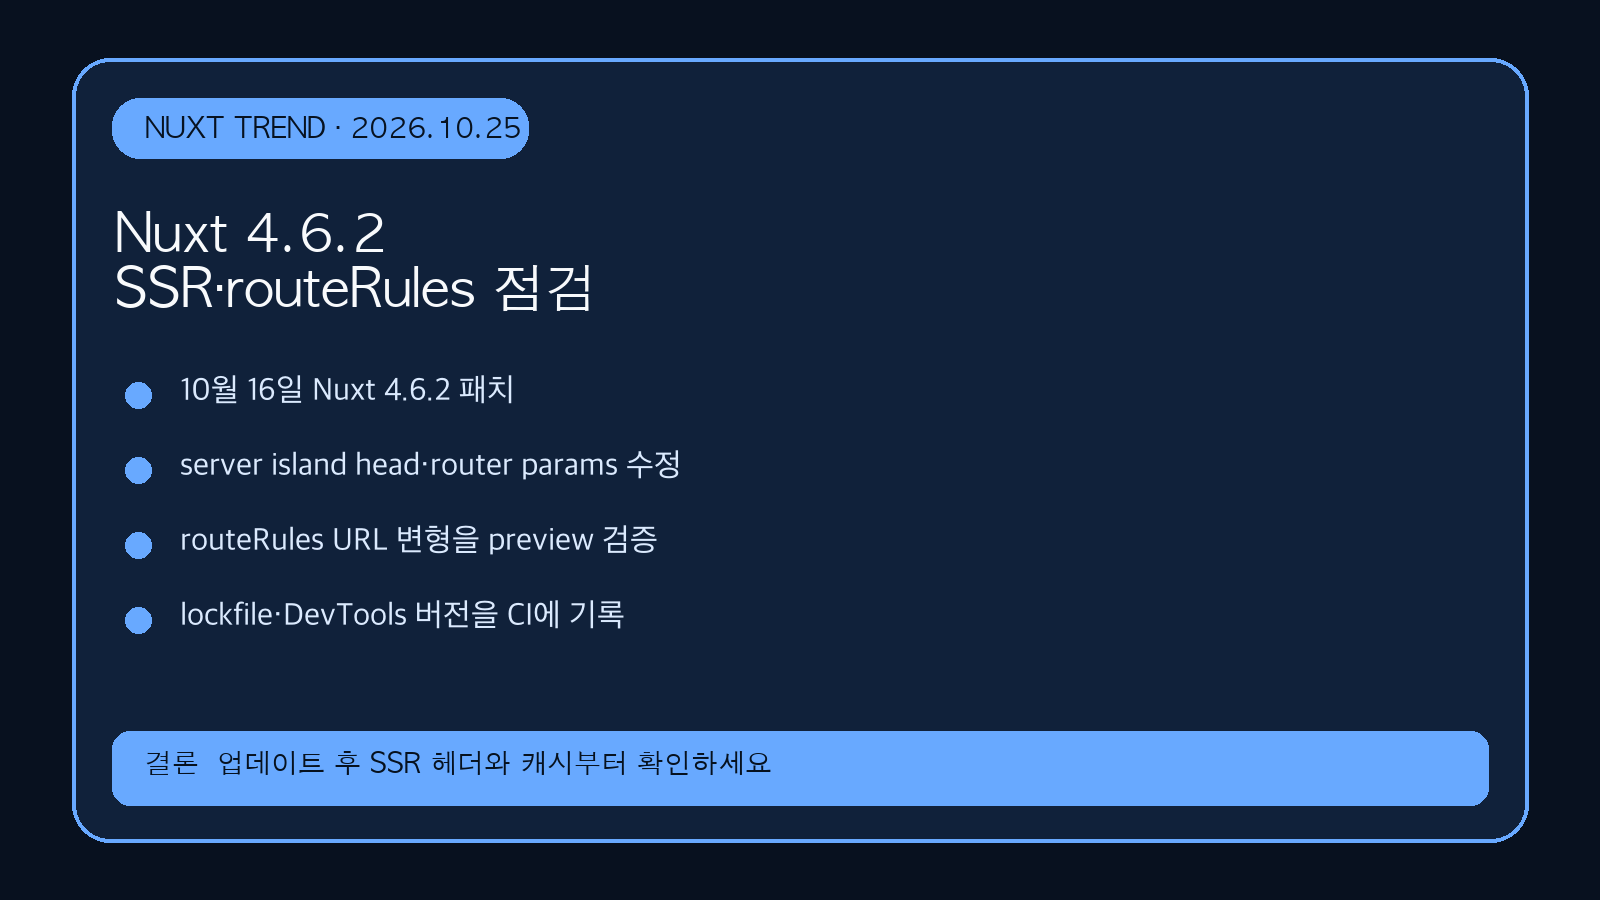
핵심 답변: Nuxt 4.6.2가 10월 16일 공개됐습니다. 이번 패치는 서버 아일랜드의 useHeadSafe 규칙 적용, Nitro 라우터 파라미터 읽기, 대소문자 구분 없는 routeRules 매칭, 빌드 경로와 TypeScript 설정 보존 등 운영에서 조용히 문제를 만들 수 있는 부분을 고칩니다. 이미 Nuxt 4.6을 쓰고 있다면 “새 기능을 써 볼까”보다 lockfile을 갱신해 4.6.2로 올리고, SSR·서버 API·캐시 라우트가 실제 배포 환경에서 같은 동작을 하는지 먼저 확인할 때입니다.
이번 3일 주기의 Nuxt 소식에서 더 중요한 맥락은 패치 하나가 아닙니다. Nuxt 4.6은 nuxt/server라는 공개 서버 표면을 만들며 Nuxt 5의 Nitro v3·H3 v2 전환을 준비했고, 4.6.2는 그 경계 위에서 routeRules, server island, 개발·빌드 경로를 다듬었습니다. 서버 핸들러에서 h3의 내부 동작에 직접 기대고 있거나, URL 대소문자와 프록시 규칙을 느슨하게 다루는 프로젝트라면 회귀 테스트가 필요한 이유입니다.
결론은 단순합니다. 의존성 업데이트는 하되 production에 바로 밀어 넣지 말고, nuxt.config.ts의 routeRules와 server/api 핸들러, SSR 헤더, CI의 clean install을 한 묶음으로 점검하세요. 보안 패치 때 한 번 올렸다고 멈추면 안 됩니다. Nuxt 팀은 앞선 보안 권고에서 lockfile 갱신과 @nuxt/devtools 버전까지 명시적으로 확인하라고 안내했습니다.
무슨 일이 있었나
Nuxt 팀은 2026년 10월 16일 GitHub 공식 릴리스로 Nuxt v4.6.2를 배포했습니다. 변경 목록에는 server island head에 useHeadSafe 규칙을 적용하는 Nitro 수정, H3가 매칭한 경로에서 router params를 읽는 수정, 민감 라우팅이 아닐 때 routeRules를 대소문자 구분 없이 매칭하는 수정이 포함됩니다. 이 밖에도 이동된 빌드 디렉터리에서 server tsconfig를 보존하고, Nitro v2에서 파일명으로 유도한 핸들러 HTTP 메서드를 소문자로 처리하는 항목이 들어갔습니다. 전체 항목은 Nuxt v4.6.2 공식 릴리스 노트에서 확인할 수 있습니다.
바로 앞의 Nuxt 4.6은 nuxt/server를 통해 서버 API의 소유권을 Nuxt 쪽으로 정리하는 큰 변화였습니다. 기본 구현은 여전히 Nitro지만, 앱과 모듈이 h3·nitropack에 바로 묶이지 않게 해 Nuxt 5 전환을 부드럽게 하려는 방향입니다. 공식 발표는 일부 helper의 동작 차이도 명시합니다. 예를 들어 sendRedirect는 응답을 반환하고, createError의 인자 모양과 헤더 접근 방식이 다릅니다. Nuxt 4.6 공식 발표와 업그레이드 표를 함께 봐야 단순 import 치환으로 끝나지 않습니다.
보안 맥락도 남아 있습니다. Nuxt는 4.5.1과 3.21.10에서 서버 측 RCE, server island props, route rule 권한 우회, 캐시 페이지의 사용자 간 payload 노출, 개발 서버 정보 노출 등을 다루는 보안 패치를 발표했고, 별도로 @nuxt/devtools@3.3.1의 치명적인 개발 전용 RCE도 언급했습니다. 공식 보안 패치 공지는 npx nuxt upgrade --dedupe 뒤 lockfile을 새로 확인하라고 권합니다. 공개된 Nuxt 보안 권고 목록도 현재 영향 판단의 1차 출처입니다.
왜 중요한가
routeRules와 server/api는 프론트엔드 설정처럼 보이지만 실제로는 CDN 캐시, 인증, 리다이렉트, SSR 응답 헤더를 정하는 서버 정책입니다. 예를 들어 /api/Admin과 /api/admin를 프록시·WAF·Nitro가 각각 다르게 해석하면, 특정 환경에서만 인증 또는 캐시 정책이 비켜 갈 수 있습니다. 4.6.2의 대소문자 매칭 수정은 이 문제를 자동으로 해결한다는 보증이 아니라, 프로젝트가 URL 표기와 routeRules 테스트를 명시해야 한다는 신호로 읽는 편이 맞습니다.
성능도 같은 관점입니다. SSR 페이지의 payload가 커지거나 server island가 예상과 다르게 head를 조작하면 LCP, 캐시 적중률, 검색 크롤러가 보는 메타 태그까지 흔들릴 수 있습니다. Nuxt 4.6은 개발 중 100kB를 넘는 페이지 payload 경고와 noScripts 관련 경고를 추가했습니다. 경고를 끄는 대신, 경로별 HTML 크기와 payload 크기를 CI 또는 preview에서 수집하면 실제 원인을 찾기 쉬워집니다.
업데이트는 package.json이 아니라 lockfile까지 한 변경입니다
package.json에서 Nuxt 범위를 올렸는데 CI와 로컬 결과가 다르면 먼저 lockfile을 봅니다. 공식 권장 명령인 npx nuxt upgrade --dedupe는 Nuxt와 중복 의존성을 함께 정리합니다. 그 뒤에는 pnpm install --frozen-lockfile 또는 사용하는 패키지 매니저의 고정 설치로 새 워크스페이스를 만들고, 실제로 설치된 nuxt, nitro, @nuxt/devtools 버전을 출력해 CI 아티팩트에 남기세요. 개발 도구는 “production 번들에 없으니 괜찮다”로 끝나지 않습니다. 개발 서버가 LAN에 열리거나 브라우저와 같은 호스트에서 동작할 때는 별도 공격면입니다.
롤백도 commit 하나로 가능해야 합니다. 업그레이드 PR에는 lockfile과 스냅샷 변화, preview URL의 핵심 경로 결과를 같이 넣고, 배포 문제 때 이전 이미지와 이전 lockfile을 그대로 되돌릴 수 있게 합니다. 의존성 캐시 키가 lockfile 해시를 포함하는지도 CI 설정에서 확인하세요.
routeRules는 URL 표기와 SSR 응답으로 테스트합니다
nuxt.config.ts의 규칙은 보기 좋은 설정이 아니라 공개 인터페이스입니다. 특히 cache, redirect, headers, proxy, prerender가 섞이면 한 규칙의 우선순위를 사람이 기억하기 어렵습니다. URL을 소문자로 강제할지, 원래 URL을 허용할지 먼저 정하고, 대문자가 섞인 경로까지 테스트 표에 넣으세요.
export default defineNuxtConfig({
  routeRules: {
    '/account/**': { headers: { 'Cache-Control': 'private, no-store' } },
    '/docs/**': { swr: 600 },
    '/api/**': { cors: true }
  }
})
이 설정이 있더라도 preview에서 curl -I로 SSR 응답의 Cache-Control, Location, Vary를 확인해야 합니다. 로그인한 사용자 페이지가 CDN 캐시에 들어가지 않는지, /Docs/intro 같은 변형 URL에서 같은 정책이 적용되는지, 프록시 앞단이 원래 경로를 보존하는지를 테스트합니다. 4.6.2의 router params 수정과 함께 동적 server/api/users/[id].get.ts도 숫자·인코딩·대소문자 케이스를 넣어 검증하면 좋습니다.
server/api는 nuxt/server 이행 여부를 섞지 말고 파일 단위로 정합니다
Nuxt 4.6의 nuxt/server는 장기적으로 좋은 이행 지점이지만, 모든 handler import를 한 PR에서 바꾸는 일은 권하지 않습니다. 신규 API 하나 또는 변경 예정인 모듈부터 시작해 기존 h3 호출과의 동작 차이를 테스트하세요. createError, 리다이렉트, response header, event 타입은 단위 테스트뿐 아니라 실제 Nitro preset에서 확인해야 합니다. edge·node·serverless 배포는 스트리밍과 헤더 처리에서 차이가 날 수 있습니다.
파일 이름도 API 계약입니다. server/api/orders/[id].get.ts처럼 메서드를 파일명에 표시하고, 예상하지 않은 메서드는 405가 되는지 확인합니다. 4.6.2에는 Nitro v2에서 파일명 유도 메서드를 소문자로 처리하는 수정이 있으므로, 대문자 확장자나 사용자 정의 서버 라우트가 있다면 build 산출물까지 검사해야 합니다. 인증은 middleware에서만 막는다고 생각하지 말고 handler에도 사용자·테넌트·소유권 검사를 둡니다.
server island와 head는 화면 테스트만으로 충분하지 않습니다
server island는 서버에서 일부를 독립 렌더링하는 기능이라, 화면이 보인다고 head가 정상이라는 뜻은 아닙니다. 4.6.2가 useHeadSafe 규칙을 server island head에 적용한 것은 동적 메타 정보의 안전한 처리와 연결됩니다. 사용자 입력이나 CMS 본문으로 title, meta, script 관련 값을 만들고 있다면 preview HTML의 <head>를 스냅샷으로 비교하고, 허용하지 않은 태그·속성이 들어오지 않는지 확인하세요.
이 영역은 SEO와 보안이 만납니다. SSR HTML에 canonical, robots, Open Graph 값이 맞는지 확인하되, 외부 값을 그대로 head에 흘려보내지 않습니다. 콘텐츠 편집 화면에서 필요한 필드는 구조화하고, Nuxt 쪽에서는 허용 목록에 없는 값을 제거하는 방향이 유지보수에 낫습니다. 클라이언트 hydration 뒤의 화면뿐 아니라 JavaScript 없이 받은 HTML을 기준으로 테스트해야 검색 엔진과 공유 미리보기의 결과를 알 수 있습니다.
성능 개선은 관측값을 남긴 뒤에 적용합니다
Nuxt 4.6은 typed $fetch, payload 경고, prefetch 스케줄러 등 개발 경험과 성능에 영향을 주는 기반을 넓혔습니다. 하지만 타입이 촘촘해졌다고 API가 빨라진 것은 아닙니다. experimental.strictRouteTypes나 새 typed fetch를 켜기 전에는 생성된 타입 오류가 실제 잘못된 호출을 잡는지, Date 같은 직렬화 값이 클라이언트에서 string으로 보이는 변화가 없는지 확인해야 합니다.
CI/CD에서는 대표 SSR 페이지 3개와 인증 API 2개만 먼저 정해 TTFB, HTML 바이트, payload 바이트, hydration 오류, 5xx를 수집하세요. 배포 직후에는 같은 지표를 이전 릴리스와 비교합니다. 캐시를 켠 routeRules는 캐시 hit/miss와 사용자별 데이터 혼입 여부를 따로 봐야 합니다. 빠른 페이지 하나보다 다른 사용자 데이터가 섞이지 않는 페이지가 우선입니다.
개발자 실행 계획
npx nuxt upgrade --dedupe후 lockfile을 커밋하고, 깨끗한 CI 설치에서 Nuxt·Nitro·DevTools 실버전을 확인합니다.nuxt.config.ts의 routeRules를 표로 옮겨 cache, redirect, headers, proxy, prerender의 소유 경로를 정리합니다.- 대소문자·URL 인코딩·동적 파라미터를 포함한
server/api통합 테스트를 추가합니다. - preview에서 로그인/비로그인 SSR 응답의 Cache-Control, Vary, Location, canonical을 헤더와 HTML로 검사합니다.
- server island를 쓰는 페이지는 head 스냅샷과 JavaScript 비활성 HTML 검사를 CI에 넣습니다.
- 개발 서버는 신뢰하지 않는 네트워크에 노출하지 말고, DevTools 버전과
--host사용 여부를 팀 표준으로 기록합니다. - 대표 경로의 TTFB·payload 크기·5xx·hydration 오류를 배포 전후 비교하고, 기준 악화 시 이전 이미지로 롤백합니다.
리스크와 한계
v4.6.2는 patch release이지만 앱의 모듈 조합, Nitro preset, 프록시, CDN 설정까지 같은 방식으로 고쳐 주지는 않습니다. 특히 캐시와 routeRules는 로컬 개발 서버와 production CDN에서 다르게 보일 수 있습니다. Nuxt 4.6의 nuxt/server 이행도 선택 사항입니다. 현재 안정적으로 동작하는 handler를 무리해서 한 번에 옮기기보다, Nuxt 5 준비가 필요한 새 코드부터 호환성 표를 확인하며 옮기는 편이 안전합니다.
롤백 기준은 명확해야 합니다. 인증 SSR 페이지에서 private cache 헤더가 사라지거나, routeRules 테스트가 변하거나, payload·TTFB가 정한 기준보다 나빠지거나, DevTools 관련 취약 버전이 lockfile에 남으면 배포를 중지합니다. 공식 릴리스 노트와 보안 권고는 변경될 수 있으므로, 업그레이드 날 다시 원문을 확인하고 릴리스 태그를 PR에 남기세요.
FAQ
Nuxt 4.6.2는 지금 바로 production에 올려도 되나요?
먼저 preview에서 SSR 헤더, routeRules, 동적 API 파라미터, 대표 페이지의 hydration을 확인한 뒤 올리세요. patch라도 자체 모듈과 CDN 조합의 회귀 가능성은 남습니다. 다만 보안 권고에 해당하는 구버전이라면 테스트 창을 짧게 잡되 업그레이드를 미루지 않는 편이 낫습니다.
Nuxt routeRules 대소문자 수정이 보안 문제를 해결하나요?
단독 해결책은 아닙니다. 4.6.2의 매칭 수정은 한 층의 동작을 보완합니다. 프록시·CDN·WAF·애플리케이션이 같은 URL 정규화 규칙을 쓰는지, 인증과 캐시가 handler에서도 다시 검증되는지를 확인해야 합니다.
Nuxt 4에서 nuxt/server로 모두 옮겨야 Nuxt 5에 갈 수 있나요?
아닙니다. Nuxt 4.6 발표은 이행을 요구하지 않는다고 설명합니다. 다만 새 server/api 코드와 모듈은 nuxt/server를 우선 검토하면 Nitro·H3 major 변화와의 결합을 줄일 수 있습니다. helper의 반환값과 헤더 API 차이는 반드시 테스트하세요.
출처 및 추가 읽기
- Nuxt 공식 GitHub 릴리스 — v4.6.2 (2026-10-16)
- Nuxt 공식 블로그 — Nuxt 4.6
- Nuxt 공식 문서 — 업그레이드 가이드
- Nuxt 공식 문서 — nuxt/server imports
- Nuxt 공식 블로그 — 보안 패치 공지
- Nuxt 공식 GitHub — Security Advisories
- Nuxt DevTools 공식 릴리스 — v3.3.1
더 깊게 읽기: 실전 가이드
이 리포트는 최근 흐름을 빠르게 파악하기 위한 요약입니다. 실제 프로젝트에 적용할 때는 아래의 기준 글과 함께 확인하면 더 안전합니다.